

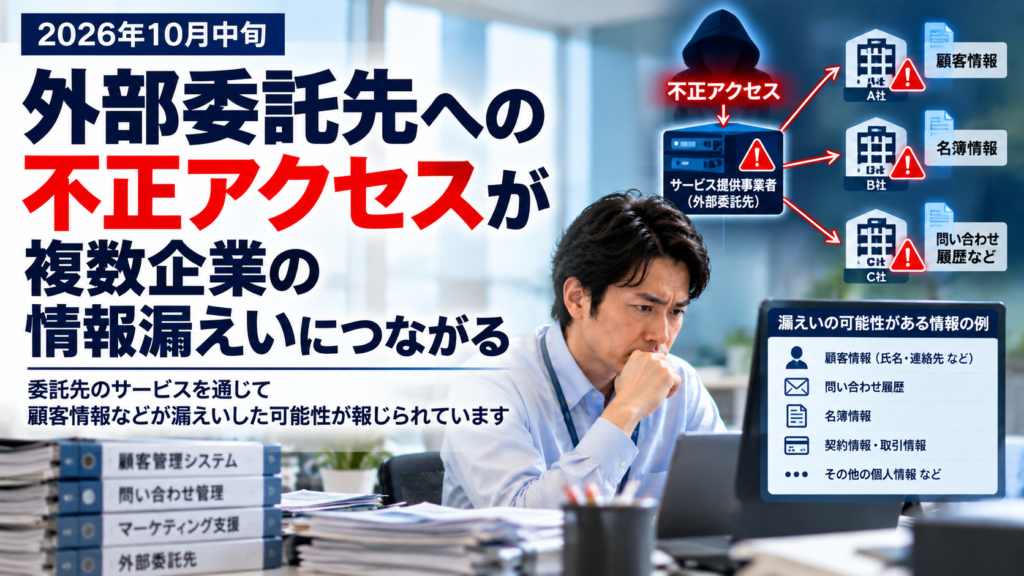
社長、顧客管理や問い合わせ対応を外部サービスに任せていませんか? もし、そのサービスを提供する会社が不正アクセスを受けたら、自社の顧客情報にも影響が及ぶ可能性があります。
2026年10月上旬から中旬にかけて、FAQ・問い合わせ管理システムやコミュニティサービス、クラウド基盤などへの不正アクセスに関連し、複数の企業で顧客情報などが漏えいした可能性が公表されました。
今回の事例で考えたいのは、自社のシステムだけを守れば十分とは限らないことです。顧客情報を外部サービスに預けている企業も、委託先の事故を自社のリスクとして考える必要があります。
外部委託先への不正アクセスで何が起きたのか
2026年10月、FAQシステム「i-ask」を提供するスカラコミュニケーションズは、管理サイトへの不正ログインとサーバーへの不正プログラム設置を公表しました。同一サーバー上で稼働していた最大5社の利用企業向け環境について、問い合わせ情報が外部に漏えいした可能性があると説明しています。公表された最大713,126件は問い合わせ単位の延べ件数であり、人数を示すものではありません。
また、コミュニティサービス「Commune」への不正アクセスに関連し、複数の利用企業でも会員情報などが閲覧・取得された可能性が公表されました。さらに、クラウド基盤への不正アクセスに関連した情報公開もありました。個別の事案では、調査の進展に応じて漏えいの可能性や影響範囲の説明が更新されています。
重要なのは、これらを一つの事故として混同しないことです。サービス提供事業者、発生時期、対象情報、漏えいの確認状況は事案ごとに異なります。自社で参照する際は、利用企業やサービス提供元の公式発表で最新情報を確認してください。
自社のシステムに侵入されなくても影響する理由
企業は、問い合わせ管理、顧客管理、メール配信、会員向けコミュニティ、クラウドストレージなど、さまざまな外部サービスを利用しています。これらのサービスに顧客情報や問い合わせ履歴を預けている場合、サービス提供元で事故が起きると、自社の情報が影響を受ける可能性があります。
- 顧客の氏名、メールアドレス、電話番号など
- 問い合わせの内容や対応履歴
- 会員情報や登録情報
- 取引先や従業員に関する情報
- 契約情報や業務上の連絡内容
実際に対象となる情報は、サービスの用途や保存内容によって異なります。外部サービスを利用しているだけで必ず情報漏えいが起きるわけではありませんが、預けている情報を把握できていなければ、事故発生時の影響確認や顧客への連絡が遅れるおそれがあります。
社長が確認したい4つの対策
1.利用中の外部委託先・サービスを洗い出す
顧客管理、問い合わせフォーム、メール配信、予約管理、会員サイト、クラウドサービスなど、社内で利用している外部サービスを一覧にします。システム会社や制作会社に運用を任せているサービスも対象です。
サービス名だけでなく、管理を担当する会社と社内の窓口も記録しておきましょう。担当者しか把握していないサービスがあると、事故発生時に確認先を探すことになります。
2.どの情報を預けているか確認する
それぞれのサービスに、氏名や連絡先、問い合わせ履歴、契約情報など、どの情報を保存しているかを整理します。保存期間や閲覧できる担当者、データの削除方法も確認できると、事故時の影響を把握しやすくなります。
情報の種類を細かく分類することが難しければ、まず「顧客情報を保存しているか」「従業員情報を保存しているか」「問い合わせ内容を保存しているか」という区分から始めても構いません。
3.事故発生時の連絡手順を決めておく
委託先で不正アクセスや情報漏えいが起きた場合、誰から連絡を受けるのか、どの窓口に問い合わせるのか、どのように影響を確認するのかを決めておきます。社内の責任者や代替担当者も明確にしておくことが重要です。
顧客への案内が必要になった場合に備え、連絡先の管理方法や案内文の作成担当も確認しておきましょう。ただし、事故の事実や影響範囲が確定していない段階で、確認できていない内容を断定して伝えないよう注意が必要です。
4.契約内容と安全管理の役割分担を確認する
委託契約やサービス利用規約では、情報の管理責任、事故発生時の報告、調査への協力、再委託、契約終了時のデータ削除などを確認します。契約書に記載があるだけでなく、実際に連絡が取れる窓口や対応の流れを把握しておくことも大切です。
すべての外部サービスについて、同じ深さの確認を一度に行う必要はありません。顧客情報や機密情報を多く扱うサービス、業務停止の影響が大きいサービスから優先して確認しましょう。
サイバー保険で確認しておきたいこと
外部委託先の事故に関連して、自社の情報漏えい対応、原因調査、顧客への案内、法律相談などが必要になる場合があります。ただし、こうした費用や損害がサイバー保険ですべて自動的に補償されるわけではありません。
補償対象となる事故、第三者のサービスに起因する事故の扱い、対象費用、支払限度額、免責事項、事故発生時の通知条件などは契約によって異なります。自社の契約内容を確認し、判断が難しい場合は保険会社や代理店に確認しておきましょう。
まずは外部サービスを一つ確認する
今回の事例を、自社の外部委託先管理を見直すきっかけにしてみてください。まずは顧客管理や問い合わせ対応に使っているサービスを一つ選び、管理会社、預けている情報、事故時の連絡先を確認します。
自社のシステムが直接攻撃されていなくても、外部サービスを通じて情報に影響が及ぶ可能性はあります。利用先を把握し、事故時に確認・連絡・対応できる体制を整えておくことが、事業を守るための一歩になります。
パキラのサイバーリスク情報サイトでは、中小企業が自社のリスクを把握し、具体的な対策を検討するための情報を発信しています。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/16/outsourced-service-data-breach-multiple-companies-2026/trackback/