

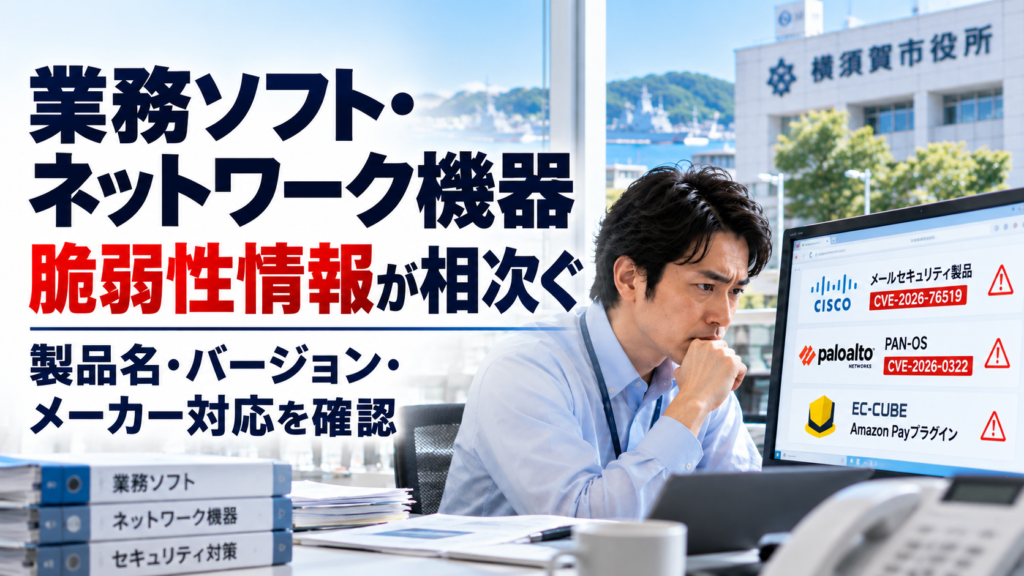
業務で使っているメールセキュリティ製品、ネットワーク機器、ECサイトの決済プラグイン。これらの製品に脆弱性が見つかったとき、自社が対象かどうか、すぐに確認できるでしょうか。
2026年10月14日から15日にかけて、Ciscoのメールセキュリティ製品、Palo Alto NetworksのPAN-OS、EC-CUBE公式Amazon Payプラグインについて、注意が必要な脆弱性情報が公表されました。Ciscoの製品では、実際に悪用されていることもメーカーから報告されています。
重要なのは、ニュースを知るだけで終わらせないことです。自社で使用している製品とバージョンを確認し、メーカーの案内に沿って対応できる状態をつくっておく必要があります。
今回公表された脆弱性情報
今回の情報は、すべての企業が同じように影響を受けるという意味ではありません。該当製品を使用しているか、対象バージョンに該当するか、設定条件を満たしているかによって対応は異なります。
1.Cisco Secure Email Gateway
Ciscoは2026年10月14日、Cisco Secure Email Gatewayの脆弱性(CVE-2026-76519)について公表しました。深刻度の評価はCVSS 9.8で、メーカーは実際に悪用されていることを認識していると説明しています。
対象となる機能やソフトウェアのバージョンを確認し、Cisco公式のセキュリティ情報に記載された修正方法に従うことが重要です。対象機器を利用している場合は、担当者や保守会社と速やかに確認してください。
2.Palo Alto Networks PAN-OS
Palo Alto Networksは10月14日、PAN-OSの管理インターフェースに関する脆弱性(CVE-2026-0322)を公表しました。メーカーの評価は深刻度8.6で、認証された攻撃者がネットワーク経由でコードを実行できる問題と説明されています。
管理インターフェースへのアクセス制限も重要な確認事項です。対象バージョンや修正版は製品系列によって異なるため、メーカー公式情報を確認し、自己判断で一律の更新を行わないようにしましょう。
3.EC-CUBE公式Amazon Payプラグイン
EC-CUBEは10月14日、公式Amazon Payプラグインに関する脆弱性情報を公表しました。対象となる旧バージョンでは、最新版への更新や、バージョンによっては移行を含めた対応が必要とされています。
ECサイトを運営している企業は、EC-CUBE本体だけでなく、決済機能などのプラグインも管理対象に含める必要があります。制作会社や保守会社に任せている場合も、使用バージョンと対応状況を確認しましょう。
脆弱性を放置すると何が起こるのか
脆弱性が存在するだけで、必ず被害が発生するわけではありません。しかし、対象となる製品が攻撃に利用された場合、情報漏えい、システムの停止、業務の中断、復旧作業などにつながる可能性があります。
- 顧客情報や業務情報が外部に流出する
- メールやネットワークなどの業務基盤が利用できなくなる
- ECサイトの停止により、受注や決済に影響が出る
- 原因調査、復旧、外部専門家への相談などの費用が発生する
- 取引先や顧客への説明、問い合わせ対応が必要になる
実際の影響は、製品の種類、設定、攻撃の成否、保存している情報などによって異なります。まずは自社が対象製品を使用しているかを把握することが出発点です。
社長が確認したい4つの対策
1.社内で使用している製品を洗い出す
社内のパソコンやサーバーだけでなく、メールセキュリティ製品、ファイアウォール、ネットワーク機器、ECサイトのプラグインなども確認します。保守会社やシステム会社に管理を任せている製品も対象です。
2.製品名とバージョンを確認する
製品名だけでは、影響の有無を判断できない場合があります。バージョン番号、利用している機能、設定条件を確認し、メーカーが公表した対象範囲と照合しましょう。不明な場合は、保守会社に確認を依頼します。
3.メーカー公式情報に沿って対応する
修正版の有無、更新手順、暫定対策、更新後の確認事項をメーカー公式情報で確認します。更新前にはバックアップや業務への影響も検討し、必要に応じて保守会社と作業時期を調整してください。更新できない場合は、メーカーが案内するアクセス制限などの暫定対策を確認します。
4.対応期限と完了記録を残す
「担当者に伝えた」で終わらせず、誰が、いつまでに確認し、どのような対応をしたかを記録します。すぐに対応できない製品は、理由、暫定対策、次回確認日を残すことで、対応漏れを防ぎやすくなります。
サイバー保険で確認したいこと
脆弱性を悪用された事故では、原因調査、データ復旧、外部専門家への相談、顧客対応などに費用が発生する可能性があります。ただし、サイバー保険に加入していれば、こうした費用がすべて自動的に補償されるわけではありません。
補償の対象となる事故、費用の種類、支払限度額、免責事項、事故発生時の連絡条件などは契約によって異なります。自社の契約内容を確認し、事故が疑われる場合は、保険会社や代理店へ早めに連絡して対応手順を確認してください。
まずは自社の製品を一つ確認してみる
今回の情報を受けて、すべてのシステムを一度に見直す必要があるとは限りません。まずはメールセキュリティ製品、ネットワーク機器、ECサイトのプラグインなど、業務への影響が大きい製品を一つ選び、製品名とバージョンを確認してみてください。
自社だけで判断が難しい場合は、保守会社やシステム担当者に確認を依頼することも有効です。脆弱性情報を見つけたときに、対象確認から対応完了まで進められる体制を整えておきましょう。
パキラのサイバーリスク情報サイトでは、中小企業が自社のリスクを把握し、具体的な対策を検討するための情報を発信しています。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/16/%e6%a5%ad%e5%8b%99%e3%82%bd%e3%83%95%e3%83%88%e3%83%8d%e3%83%83%e3%83%88%e3%83%af%e3%83%bc%e3%82%af%e6%a9%9f%e5%99%a8%e3%81%ae%e8%84%86%e5%bc%b1%e6%80%a7%e6%83%85%e5%a0%b1%e3%81%8c%e7%9b%b8%e6%ac%a1/trackback/