

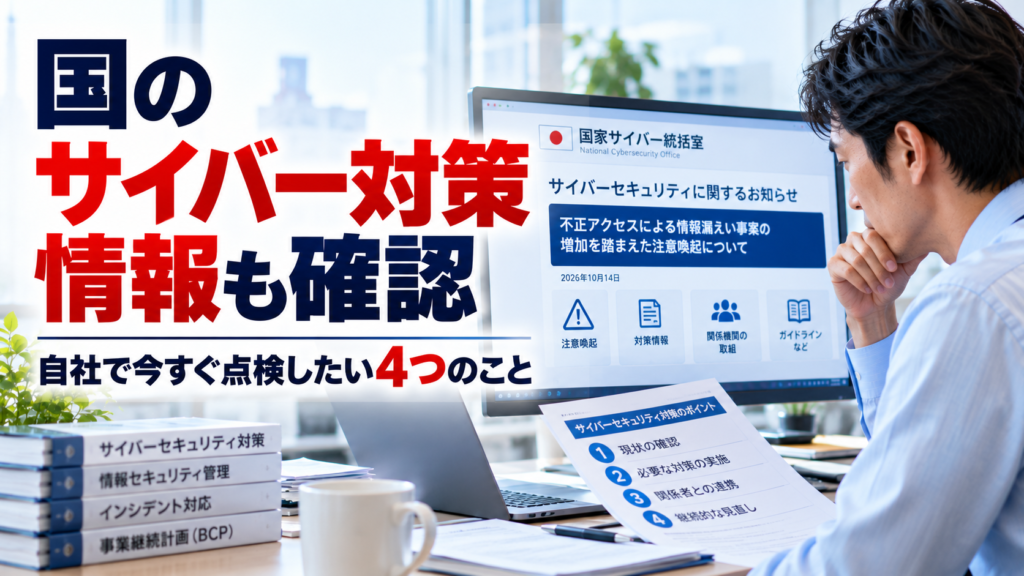
社長、自社のサイバーセキュリティ対策を最近点検しましたか?
2026年10月14日、国家サイバー統括室は、不正アクセスによる個人情報などの漏えい事案が幅広い分野の事業者・団体で相次いでいることを踏まえ、関係機関による注意喚起や対策情報をまとめて案内しました。
これは、国が公表した情報を知るだけで終わらせず、自社のシステムや情報管理を見直すきっかけにできるということです。大企業だけでなく、顧客情報や業務情報を扱う中小企業も、自社の状況に応じて対策を確認することが大切です。
国はどのような注意喚起を行ったのか
国家サイバー統括室の案内ページでは、警察庁、個人情報保護委員会、金融庁、総務省、経済産業省、情報処理推進機構(IPA)、JPCERT/CCなどが公表した関連情報をまとめています。
各機関の案内は、情報漏えいによる被害の防止、ウェブシステムの適切な管理、情報資産の保護、不正アクセスへの備えなど、異なる観点から対策を示しています。すべての企業に同じ対応が必要という意味ではありません。自社の業種、扱う情報、使用しているシステムに合わせて確認することが重要です。
特にIPAは、経営者自身がサイバーセキュリティを重要な経営課題として認識し、リーダーシップを持って対策を進める必要性を示しています。
中小企業が確認したい4つの対策
1.外部公開しているウェブシステムを点検する
会社のホームページ、問い合わせフォーム、顧客管理システム、ECサイト、社外から接続する管理画面などを洗い出します。使っていない機能やアカウントが残っていないか、ソフトウェアが適切に更新されているかを確認しましょう。
制作会社や保守会社に管理を任せている場合も、対象システムと現在の対応状況を確認してください。管理画面へのアクセス制限や多要素認証など、利用している仕組みに応じた対策も確認ポイントです。
2.自社が保有する情報資産を把握する
顧客情報、従業員情報、取引先情報、契約書、会計データなど、会社が保有する重要な情報を整理します。どこに保存され、誰がアクセスでき、バックアップがどのように管理されているかを把握しましょう。
情報が社内のサーバーだけでなく、クラウドサービスや外部委託先に保存されている場合もあります。自社の設備だけでなく、外部サービスも含めて確認することが大切です。
3.アカウントや不審な兆候を確認する
退職者のアカウントが残っていないか、管理者権限が必要以上に広く設定されていないか、使っていないアカウントが放置されていないかを確認します。可能なシステムでは多要素認証を利用し、ログイン履歴やセキュリティ通知も確認しましょう。
身に覚えのないログイン通知や設定変更、見慣れない通信などがあれば、記録を保存し、社内の担当者や保守会社に相談してください。疑わしい兆候を見つけた際は、状況に応じて専門機関への相談も検討します。
4.事故時の連絡先と初動手順を決める
不正アクセスが疑われたとき、誰が判断し、誰に連絡し、どのシステムを優先して確認するかを決めておきます。経営者、システム担当者、外部の保守会社、必要に応じて専門家や関係機関への連絡先を整理しておくと、初動を進めやすくなります。
バックアップからの復旧手順や顧客への案内方法も確認しておきましょう。実際の事故では、原因や影響範囲がすぐに確定しない場合があります。確認できていない事実を断定せず、情報を整理しながら対応することが重要です。
国の情報を自社の対策に活用する方法
注意喚起を一度読んだだけでは、自社の対策が十分かどうかは分かりません。国や専門機関の案内を確認したら、自社の状況と照らし合わせ、担当者と対応期限を決めて取り組むことが大切です。
- 自社で使用しているシステムや外部サービスを洗い出す
- 顧客情報などの保存先とアクセス権限を確認する
- 未対応の更新や不要なアカウントを整理する
- 事故時の連絡先と初動手順を社内で共有する
すべてを一度に見直すのが難しい場合は、顧客情報を多く扱うシステムや、停止すると業務への影響が大きいシステムから優先して確認しましょう。
サイバー保険も契約内容を確認する
サイバー事故では、原因調査、システム復旧、外部専門家への相談、顧客対応などに費用が発生する可能性があります。ただし、サイバー保険に加入していれば、すべての事故や費用が自動的に補償されるわけではありません。
補償対象となる事故、費用の種類、支払限度額、免責事項、事故発生時の連絡条件は契約によって異なります。自社の契約内容を確認し、疑わしい事故が起きた場合は、保険会社や代理店へ早めに連絡して対応手順を確認してください。
まずは一つ、今日確認してみる
国の注意喚起を、自社の対策を見直すきっかけにしてみてください。まずは顧客情報を扱うシステムを一つ選び、保存されている情報、アクセスできる人、更新状況、事故時の連絡先を確認することから始められます。
サイバーセキュリティは、専門担当者だけに任せるものではありません。経営者が自社のリスクを把握し、必要な対応に優先順位を付けることが、会社と顧客を守る第一歩になります。
パキラのサイバーリスク情報サイトでは、中小企業が自社のリスクを把握し、具体的な対策を検討するための情報を発信しています。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/16/%e5%9b%bd%e3%81%ae%e3%82%b5%e3%82%a4%e3%83%90%e3%83%bc%e5%af%be%e7%ad%96%e6%83%85%e5%a0%b1%e3%82%82%e7%a2%ba%e8%aa%8d%e4%b8%ad%e5%b0%8f%e4%bc%81%e6%a5%ad%e3%81%8c%e4%bb%8a%e3%81%99%e3%81%90%e7%82%b9/trackback/