

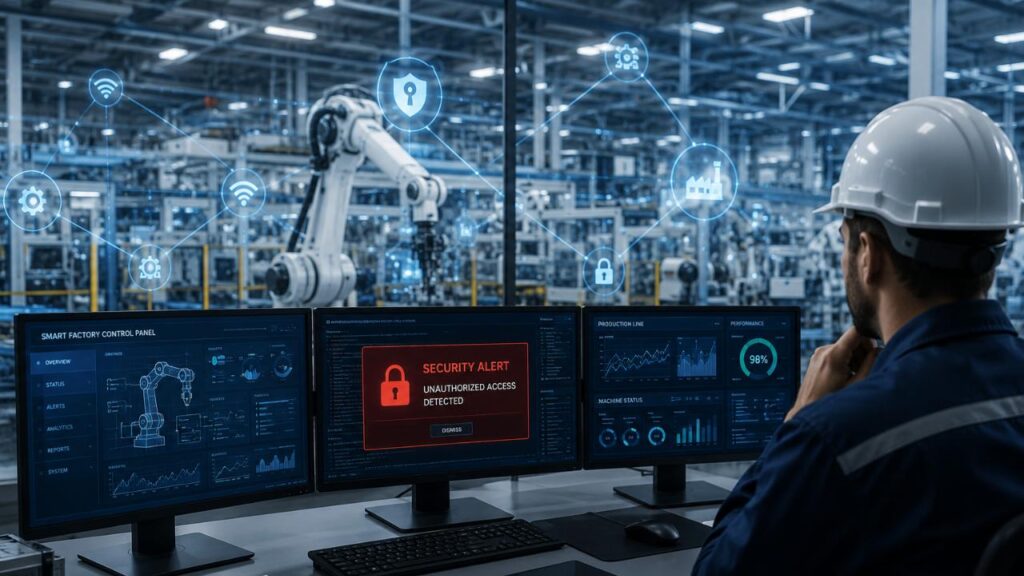
製造業のサイバーリスクというと、顧客情報の漏えいやパソコンのウイルス感染を思い浮かべる方が多いかもしれません。しかし、製造現場で注意したいのは、それだけではありません。
生産管理システムが停止する。CAD図面や加工プログラムが開けなくなる。設備の稼働状況を確認できなくなる。こうした事態は、製品をつくる工程そのものに影響を及ぼす可能性があります。
特に、納期や品質、安定供給が取引先との信頼に直結する製造業では、サイバー事故が情報システム部門だけの問題で終わらないことがあります。
経済産業省も、工場のスマート化やネットワーク接続の拡大、サプライチェーンの広がりを踏まえ、工場システム向けのセキュリティ対策ガイドラインを公表しています。
この記事では、製造業に特有のサイバーリスク、被害が事業に及ぼす影響、優先したい対策、そしてサイバー保険で確認しておきたいポイントを、経営者の視点から整理します。
1. 製造業のサイバーリスクは、なぜ経営問題になるのか
製造業では、受注から設計、調達、生産、検査、出荷まで、複数の業務がつながっています。その一部のシステムが停止するだけでも、前後の工程に影響が広がることがあります。
例えば、生産管理システムが使えなくなれば、製造指示や在庫、納期の確認に支障が出る可能性があります。設計データにアクセスできなければ、製品の製造や変更作業が進められなくなることも考えられます。
さらに、取引先との受発注や納品情報のやり取りができなくなれば、自社だけでなく顧客企業の生産計画にも影響する可能性があります。
重要なのは、サイバー攻撃を「パソコンのトラブル」として捉えないことです。製造業では、生産継続、品質、安全、納期、取引先との信頼という経営上の課題として考える必要があります。
2. 製造業で想定したい5つのサイバーリスク
① ランサムウェアによる生産管理システムの停止
ランサムウェアは、データを暗号化して利用できなくしたり、窃取した情報の公開を示唆して金銭を要求したりする攻撃に利用されます。
製造業では、受発注、在庫管理、工程管理、出荷管理などのシステムが影響を受けると、工場設備そのものが稼働可能でも、必要な指示や情報を確認できず、生産を継続できない場合があります。
復旧には、原因調査、侵入経路の遮断、システムの再構築、データの復元、動作確認などが必要になることがあります。復旧までの時間は、被害範囲やバックアップの状態、システム構成などによって異なります。
② CAD図面・加工データ・技術情報の流出
製造業が保有する情報は、顧客名簿や従業員情報だけではありません。CAD図面、加工プログラム、製品仕様、試作品のデータ、原価情報、技術文書なども重要な資産です。
こうした情報が外部に流出すると、取引先との秘密保持契約への対応、調査、説明、再発防止などが必要になる可能性があります。競争上重要な技術情報であれば、事業上の不利益につながるおそれもあります。
情報を保護するには、保存場所を把握し、閲覧できる人を必要最小限にし、外部への送信や共有のルールを整えることが大切です。
③ 工場設備・制御システムへの影響
工場では、製造実行システム、設備監視システム、産業用制御システム、PLCなどが利用される場合があります。これらは、一般的な事務用パソコンとは異なる運用条件や安全上の制約を持つことがあります。
ネットワークを通じた不正アクセスや、事務系ネットワークからの侵入が制御系に波及すると、設備の監視や生産工程に影響する可能性があります。ただし、すべてのサイバー攻撃が設備の直接制御につながるわけではなく、影響は設備構成やネットワークの分離状況などによって異なります。
工場設備の停止や設定変更を伴う対応は、安全面を考慮して行う必要があります。異常を確認した場合は、現場の安全手順と専門担当者の判断に従い、独断で設備を操作しないことが重要です。
④ 保守会社・取引先を経由した侵入
製造現場では、設備の保守会社、システム運用会社、部品供給先、外部の設計会社などとデータやネットワーク接続を共有する場合があります。
外部事業者のアカウントやリモート保守用の接続環境が侵害されると、その接続を通じて自社の情報やシステムに影響が及ぶ可能性があります。
外部接続は必要なときだけ有効にする、接続先と権限を限定する、多要素認証を利用する、利用記録を確認するなど、利便性と安全性の両立を図りましょう。委託先との責任分担も、契約や運用ルールで明確にしておくことが大切です。
⑤ バックアップや復旧手順の不備
バックアップを取得していても、同じネットワーク上のデータが一緒に暗号化・削除される、保存先にアクセスできない、復元に必要な情報が不足しているといった問題があれば、復旧に時間がかかる可能性があります。
重要なのは、バックアップの有無だけでなく、攻撃を受けた環境から分離して保管できているか、復元できるかを定期的に確認しているかという点です。
生産管理データ、設計データ、加工プログラム、設備設定情報など、製造を再開するために必要な情報を洗い出し、優先順位をつけて復旧手順を整備しましょう。
3. サイバー事故が製造業の事業に及ぼす影響
サイバー事故の影響は、システムの修理費用だけではありません。被害の内容によって、次のような負担が発生する可能性があります。
- 生産への影響:生産計画の変更、製造工程の停止、稼働率の低下
- 売上・利益への影響:出荷の遅れ、受注機会の損失、操業再開までの追加コスト
- 取引先への影響:納期遅延、代替調達の必要性、顧客側の生産計画への波及
- 情報管理への影響:図面や顧客情報の漏えい調査、関係者への説明、契約上の対応
- 復旧への影響:専門家による原因調査、システム再構築、データ復元、再発防止策の実施
- 信用への影響:取引先からの確認、監査やセキュリティ要件の見直し、今後の取引への影響
実際に発生する損害や費用は、企業の規模、被害範囲、復旧期間、契約内容などによって大きく異なります。事故が起きた場合の影響を考える際は、直接的な復旧費用だけでなく、事業を継続できない期間の影響も整理しておきましょう。
4. 製造業が優先して取り組みたい6つの対策
① 工場で使っているシステムとデータを把握する
まずは、事務用パソコン、サーバー、生産管理システム、制御システム、設計データの保存先、外部接続などを一覧にします。担当者や保守会社、重要度、停止した場合の影響も整理すると、優先すべき対策が見えやすくなります。
② 事務系ネットワークと工場の制御系を適切に分離する
すべてのシステムが自由に通信できる構成は、侵入後に被害が広がるリスクを高める可能性があります。業務上必要な通信だけを許可し、工場設備への接続経路を管理しましょう。
ただし、ネットワーク分離の方法は設備や生産要件によって異なります。安全性と稼働への影響を考慮し、工場システムに詳しい専門家と進めることが重要です。
③ アカウント管理と多要素認証を徹底する
管理者アカウントやリモート保守用アカウントには、特に注意が必要です。多要素認証を利用し、共有アカウントを減らし、退職者や契約終了後のアカウントを速やかに停止するなど、権限を適切に管理しましょう。
④ バックアップを分離し、復元テストを行う
重要データは複数の方法で保護し、通常のネットワークから切り離したバックアップも検討します。取得するだけで安心せず、実際に復元できるかを定期的に確認してください。
⑤ 更新・保守と委託先の管理を見直す
OSやソフトウェア、ネットワーク機器の更新状況を把握し、サポートが終了した機器については更新や代替策を検討します。工場設備は安易な更新が稼働や安全に影響することもあるため、メーカーや保守会社と計画的に対応します。
また、外部事業者に付与している接続権限、契約終了時のアカウント停止、障害時の連絡先なども確認しておきましょう。
⑥ 生産停止を想定した対応手順を決めておく
事故発生時に誰が判断し、誰に連絡し、どのシステムを優先して復旧するのかを事前に決めておきます。社内の情報システム担当だけでなく、工場責任者、経営者、保守会社、主要取引先への連絡も想定しておくことが大切です。
手順書は作成して終わりにせず、連絡訓練や復旧訓練を通じて実際に使える内容に整えましょう。
5. 製造業がサイバー保険で確認したいポイント
技術的な対策を講じても、すべてのサイバー事故を防げるとは限りません。事故発生時の費用や賠償リスクに備える方法の一つとして、サイバー保険の内容を確認することも考えられます。
ただし、サイバー保険に加入すれば、工場停止に伴うあらゆる損失が補償されるわけではありません。商品、契約プラン、特約、支払限度額、免責事項などによって対象となる損害は異なります。
① システム停止による利益損害
サイバー事故によって生産管理システムなどが停止した場合、休業損害や利益損失が補償対象となるかを確認しましょう。利益損害の補償には特約が必要な商品もあり、待機期間、補償期間、算定方法などの条件も重要です。
工場設備そのものの故障や物理的な損傷による停止と、サイバー事故によるシステム停止では、適用される保険や補償条件が異なることがあります。原因や損害の種類を分けて確認する必要があります。
② 原因調査・復旧費用
外部専門家による原因調査、データ復元、システム復旧、再発防止などに関する費用が、どの条件で補償されるかを確認します。対象となる費用の種類、支払限度額、免責金額、保険会社への事前連絡・承認の要否などもチェックしましょう。
③ 情報漏えいと取引先への賠償責任
顧客情報や取引先情報、技術情報などが漏えいした場合に、どのような賠償損害や事故対応費用が対象になるかを確認します。ただし、技術情報の流出や秘密保持契約に関する損害が、常に補償対象になるとは限りません。契約条件と免責事項の確認が欠かせません。
④ 納期遅延や取引先の損害
生産停止や納期遅延によって取引先から損害賠償を求められた場合でも、すべての請求が補償されるとは限りません。法律上の賠償責任があるか、契約上の責任がどのように定められているか、保険の対象となる損害かを個別に確認する必要があります。
⑤ 事故発生時の連絡・承認手順
事故対応を急ぐあまり、保険会社への連絡前に外部業者へ調査や復旧を依頼すると、契約条件によっては費用の全部または一部が補償対象外となる可能性があります。
事故発生時の連絡先、初動対応の相談窓口、事前承認が必要な費用、緊急時の例外的な取り扱いを、契約前に確認しておきましょう。
サイバー保険の基本的な補償や事故対応の考え方については、こちらの記事も参考になります。
また、保険会社や商品を比較する際は、保険料だけでなく、利益損害、事故対応費用、賠償責任、免責事項などを同じ条件で確認することが大切です。
6. サイバー事故が発生したときに備えておくこと
異常を確認した場合は、被害拡大を防ぐことを優先し、社内の対応責任者や専門家に連絡できる体制を整えておくことが重要です。
- 社内の緊急連絡網と判断責任者を決めておく
- システム保守会社やセキュリティ専門家の連絡先を整理する
- 保険会社・代理店への事故連絡先をすぐ確認できるようにする
- 重要なログや記録を保全し、対応内容を記録する
- 工場の安全を確保し、専門家の助言を受けながら被害拡大を防ぐ
- 取引先への連絡や公表は、確認できた事実と社内の対応方針を整理して進める
感染が疑われる場合、状況に応じて対象システムをネットワークから隔離することが検討されます。ただし、工場設備では安全や生産工程への影響も考慮し、現場の安全手順に従って対応してください。
ランサムウェア被害の初動については、JPCERT/CCの公式資料も参考になります。
JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
7. 経営者が今、確認しておきたいチェックリスト
- □ 生産管理・設計・加工に必要なシステムとデータを把握している
- □ 工場設備と事務用ネットワークの接続状況を把握している
- □ 外部保守会社の接続方法と権限を管理している
- □ 管理者アカウントや重要な外部接続に多要素認証を導入している
- □ 重要データのバックアップを分離して保管している
- □ バックアップからの復元テストを行っている
- □ サイバー事故発生時の連絡先と対応責任者を決めている
- □ 生産停止時の代替手順や優先復旧順位を決めている
- □ サイバー保険の利益損害・復旧費用・賠償補償を確認している
- □ 事故時の保険会社への連絡・事前承認の手順を把握している
すべてを一度に整備する必要はありません。まずは、停止すると生産や出荷に大きな影響が出るシステムを洗い出し、バックアップと緊急連絡体制を確認するところから始めてみましょう。
まとめ:製造業のサイバー対策は「生産を続ける準備」から
製造業のサイバーリスクは、情報漏えいだけではありません。生産管理システムの停止、設計データの流出、工場設備への影響、納期遅延、取引先への波及など、事業の継続に関わる問題へ発展する可能性があります。
まずは自社のシステムと重要データを把握し、ネットワーク接続やアカウント管理、バックアップ、復旧手順を見直すことが大切です。
そのうえで、技術的な対策だけでは対応しきれない損害に備える選択肢として、サイバー保険の補償内容も確認しましょう。加入の有無だけでなく、何が補償され、どのような条件や免責事項があるのかを把握しておくことが重要です。
サイバー対策は、IT部門だけに任せるものではありません。経営者、工場責任者、情報システム担当者が連携し、万が一のときにも事業をできる限り継続できる体制を整えておきましょう。
参考資料
- 経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Ver 1.0」
- 経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(別冊:スマート化を進める上でのポイント)」
- JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
※本記事は一般的な情報提供を目的としています。サイバー保険の補償内容は、保険会社、商品、契約プラン、特約、約款等によって異なります。具体的な補償の可否については、契約内容と保険会社の判断をご確認ください。
“`


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/13/manufacturing-cyber-risk-guide/trackback/