

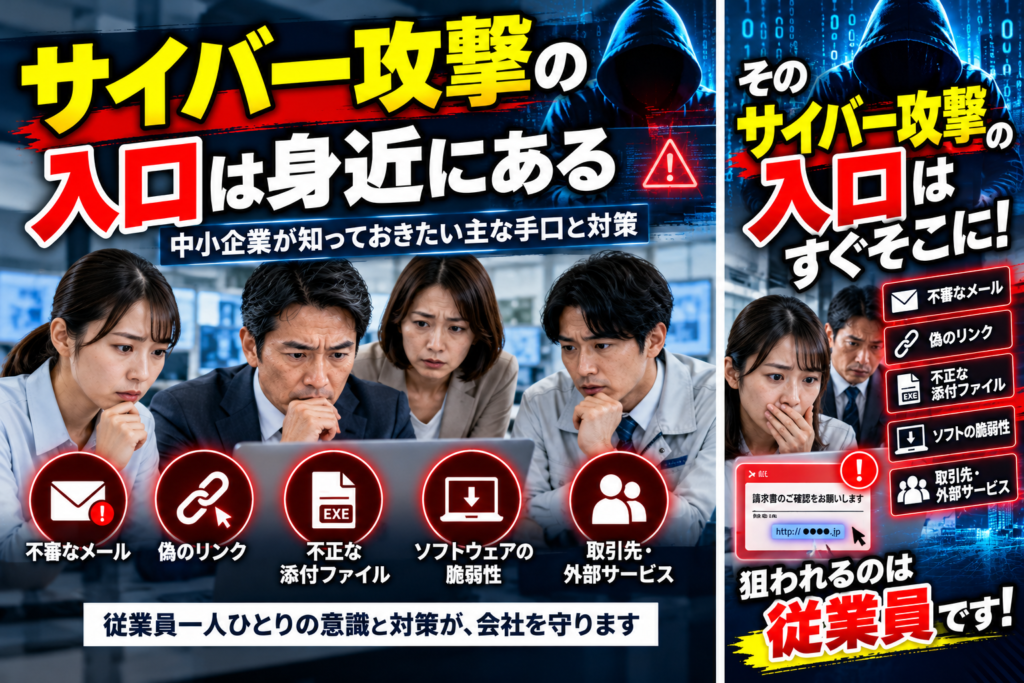
サイバー攻撃というと、高度な技術を使って会社のシステムに侵入するイメージがあるかもしれません。しかし、攻撃のきっかけは、毎日使っているメールや、何気なくクリックしたリンクなど、身近なところにある場合があります。
例えば、取引先を装った請求書メール、宅配便やクラウドサービスを装う通知、見覚えのない添付ファイルなどです。見た目が本物そっくりでも、安全とは限りません。
この記事では、中小企業の従業員が知っておきたいサイバー攻撃の主な入口と、日常業務で実践したい対策を解説します。
サイバー攻撃の入口は身近にある
攻撃者は、システムの弱点だけでなく、人の心理や日々の業務の習慣を利用することがあります。「至急確認してください」「アカウントが停止されます」「請求書を確認してください」など、急いで対応したくなる文面で操作を促すケースもあります。
大切なのは、すべてのメールを疑うことではなく、いつもと違う点がないかを確認し、判断できない場合には一人で対応しないことです。
従業員が注意したい5つの入口
1. 取引先や上司を装った不審なメール
実在する取引先や社内の上司を装い、添付ファイルを開かせたり、リンク先で情報を入力させたりするメールがあります。送信者の表示名だけで本物と判断しないことが大切です。
普段と異なる依頼、急な振込先変更、予想していない請求書などは、メールへの返信だけで済ませず、登録済みの電話番号など別の手段で相手に確認しましょう。
2. 偽のリンクやログイン画面
金融機関やクラウドサービスなどを装い、本物によく似たサイトへ誘導して、IDやパスワードを入力させる手口があります。リンクの見た目だけで安全性を判断するのは困難です。
メールやSMSのリンクからログインするのではなく、公式サイトをブックマークから開くか、正規のアプリを使いましょう。
3. 不正な添付ファイル
請求書、見積書、注文書などに見せかけた添付ファイルが、マルウェア感染のきっかけになる場合があります。心当たりのないファイルや、普段と違う形式のファイルは、安易に開かないでください。
業務上必要に見える場合でも、送信元や内容を確認し、判断に迷ったら社内の担当者に相談しましょう。
4. ソフトウェアや機器の更新不足
パソコンのOS、アプリ、ネットワーク機器などに、攻撃に悪用される脆弱性が残っている場合があります。更新通知を長期間放置せず、会社のルールに従ってアップデートを行いましょう。
会社の管理下にある機器は、独断で設定を変更せず、更新方法やタイミングをシステム担当者に確認してください。
5. 取引先や外部サービスを通じたリスク
自社の従業員が注意していても、取引先のメールアカウントや利用中の外部サービスに問題が発生し、偽の連絡やシステム障害などの影響を受けることがあります。
いつもの取引先から届いたメールでも、急な振込先変更や不自然な依頼は、普段から把握している連絡先を使って確認しましょう。
不審なメールを受け取ったときの行動
- リンクをクリックしたり、添付ファイルを開いたりしない。
- IDやパスワード、認証コードなどを入力しない。
- メールに記載された電話番号や返信先だけを使わず、別の確かな手段で真偽を確認する。
- 判断に迷ったら、社内の担当者や上司に相談する。
- 社内のルールに従い、不審メールを報告する。
もしクリックしてしまったら?
誤ってリンクをクリックしたり、添付ファイルを開いたりしても、慌てて隠したり、自分だけで解決しようとしたりしないでください。早く報告することが、被害の拡大を防ぐ助けになります。
- パスワードや認証情報を入力した場合は、すぐに社内の担当者へ報告し、指示に従ってパスワード変更やアカウント保護を行う。
- ファイルを開いた、警告が出た、不審な動作がある場合は、会社の緊急対応手順に従う。必要に応じてネットワークから切り離すなど、担当者の指示を受ける。
- いつ、どのメールで、何を操作したかを、分かる範囲で正確に伝える。
- メールや画面を削除する前に、社内担当者の指示を確認する。
「間違えたこと」よりも、報告が遅れて被害が広がることの方が問題です。報告しやすい社内環境を整えることも、会社側に求められる重要な対策です。
従業員一人ひとりの行動が会社を守る
サイバー攻撃を防ぐためには、セキュリティ製品の導入だけでなく、従業員が日常業務で正しい行動を取れることも重要です。定期的な情報提供や社内研修を通じて、不審メールの見分け方、報告先、緊急時の対応手順を共有しておきましょう。
情報処理推進機構(IPA)は、企業組織を狙うメール攻撃の手口と対策を紹介しています。従業員への情報提供に活用できる資料も公開されています。
参考:IPA「企業組織を狙うメールを悪用した攻撃の手口とその対策」
サイバー保険も含めて、会社全体で備える
技術的な対策や従業員教育を行っても、サイバー事故のリスクを完全になくすことは困難です。事故が発生した場合の調査費用、復旧費用、損害賠償などに備える方法の一つとして、サイバー保険を検討することもできます。
ただし、補償対象となる事故、費用の種類、事業中断の条件、免責事項などは商品や契約内容によって異なります。保険に加入すればすべての損失が補償されるわけではないため、自社に必要な補償を確認しておきましょう。
まとめ:迷ったら開かず、まず確認する
サイバー攻撃の入口は、不審なメール、偽のリンク、添付ファイル、ソフトウェアの更新不足、取引先や外部サービスなど、日常業務の身近なところにあります。
急がせるメールに慌てて反応しない。リンク先で安易に情報を入力しない。迷ったら社内に相談する。誤って操作した場合は、速やかに報告する。この基本を社内で共有することが、会社を守る第一歩になります。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/13/cyber-attack-entry-points/trackback/