

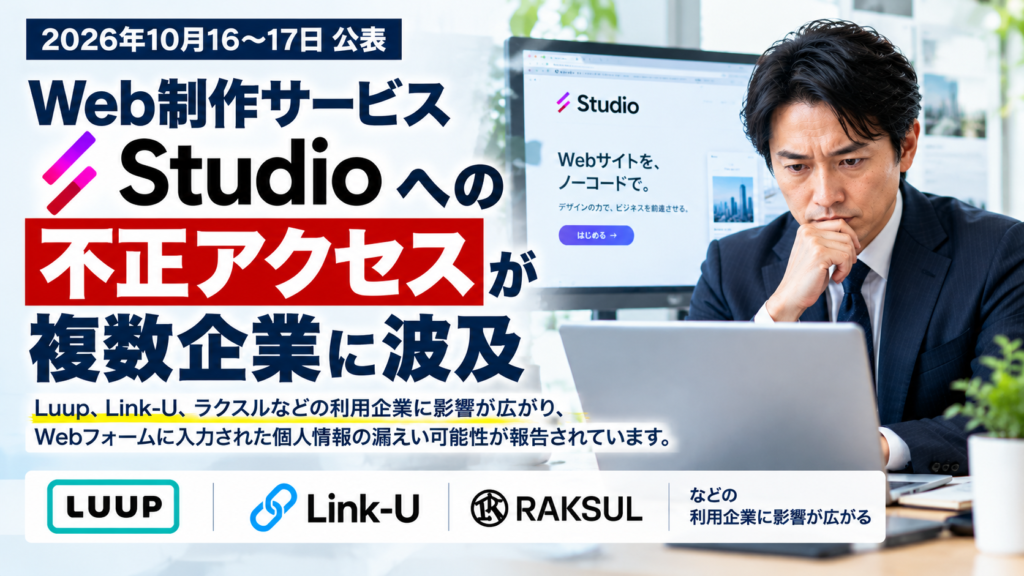
2026年10月16日、Web制作サービス「Studio」を提供するStudio株式会社が、クラウド環境への不正アクセスを公表しました。Luup、Link-Uグループ、ラクスルなどの利用企業も、Webフォームに入力された個人情報について漏えいの可能性を発表しています。
今回の出来事は、自社のシステムが直接攻撃されなくても、利用している外部サービスを通じて情報管理上の問題が生じ得ることを示しています。
この記事では、2026年10月18日時点の公表情報をもとに、何が起きたのか、経営者が何を確認すればよいのかを整理します。
目次
Studioで何が起きたのか
Studio株式会社の10月16日の発表によると、第三者が一部機能の脆弱性を悪用し、同社が利用するクラウド環境に不正アクセスしました。
現時点で確認されている不正アクセスの期間は9月30日から10月1日です。10月13日に不正アクセスを確認し、13日から14日にかけて脆弱性の修正と侵入経路を塞ぐ対応を完了したとしています。
情報が外部から取得可能な状態にあったことは確認されていますが、実際に第三者が取得した事実は確認されていません。同社は取得されたものとみなして対応しています。
漏えいの可能性がある情報には、アカウント情報、CMSの内容、Webフォームの送信内容、APIキーやトークンなどが含まれます。すべての利用企業で同じ種類の情報が影響を受けたと決まったわけではありません。
複数企業に広がった影響
Studioを利用する企業からも、影響に関する発表が相次ぎました。
- Luup:Webフォームから送信された個人情報について流出の可能性を公表。LUUPアプリの登録情報は別システムで管理されており、本件の対象外と説明しています。
- ラクスル:お問い合わせ、見積り、資料請求、セミナー申込みなどのフォーム送信情報6,412件が対象となる可能性を公表。印刷通販サイトの会員・注文・支払情報は対象外としています。
- Link-Uグループ:コーポレートサイトなどで利用するStudioに関係した個人情報漏えいの可能性を公表し、影響範囲を確認しています。
ここで注意したいのは、漏えいの「可能性」と、実際に情報が取得・悪用されたという「確認済みの事実」は異なることです。また、フォームの送信件数は必ずしも人数を意味しません。
中小企業にも関係する理由
多くの企業は、自社サイトの制作・保守を外部事業者に委託しています。問い合わせフォーム、予約システム、資料請求、採用応募など、個人情報が通る仕組みも外部サービスに依存している場合があります。
そのため、自社のパソコンやサーバーに異常がなくても、委託先で事故が発生すれば、顧客への連絡や事実確認などが必要になることがあります。
大切なのは、外部サービスを使わないことではなく、「どのサービスに、どの情報を預け、事故が起きたら誰が対応するのか」を把握することです。
社長が確認したい5つの対策
1.Webフォームの保存先を確認する
問い合わせや採用応募の情報が、どのサービスに保存され、誰が閲覧できるのかを制作会社に確認しましょう。
2.外部サービスの一覧を作る
ホームページ、予約、メール配信、顧客管理など、利用中のサービスと管理担当者を一覧にします。
3.管理権限と認証情報を点検する
不要なアカウントの削除、権限の見直し、多要素認証の利用を検討します。Studioを利用している場合は、同社の公式案内に従ってパスワードや外部連携の認証情報を確認してください。
4.事故時の連絡体制を決める
委託先、社内担当者、顧客対応窓口、専門家の連絡先を整理し、事故発生時に誰が判断するかを決めておきましょう。
5.個人情報漏えい時の対応を確認する
個人情報保護委員会への報告や本人通知の要否は、事故の内容や法令上の要件によって異なります。対象となる可能性がある場合は、最新の公式案内を確認し、必要に応じて専門家に相談してください。
サイバー保険の確認ポイント
サイバー保険に加入していても、外部委託先で発生した事故が必ず補償されるとは限りません。
- 委託先やクラウドサービスに起因する事故が補償対象となるか
- 原因調査・フォレンジック費用が対象となるか
- 顧客への通知や問い合わせ対応の費用が対象となるか
- 法律相談費用や損害賠償責任への対応が含まれるか
- 事故発生時の連絡期限、事前承認、免責金額などの条件は何か
補償の有無は、契約内容、事故の原因、費用の種類などによって判断されます。実際に事故が発生した際は、費用を支出する前に保険会社や代理店へ相談することが重要です。
基礎知識は中小企業のサイバー保険実務ガイド、補償の違いはサイバー保険の比較記事で確認できます。
まとめ|今日確認したいこと
今回のStudioの事例から学べるのは、Webサイトを外部に任せていても、自社が扱う個人情報の管理状況を把握する必要があるということです。
まずは制作会社や社内担当者に、「問い合わせフォームの情報はどこに保存され、事故が起きたときは誰から連絡が来るのか」と確認してみてください。
事故後の対応を平時に準備する際は、サイバーBCPと復旧訓練の解説も参考になります。
参考資料
- Studio株式会社|不正アクセスに関する第一報
- Studio株式会社|フォーム利用者向け案内
- ラクスル株式会社|不正アクセスに関するお知らせ
- 個人情報保護委員会|漏えい等への対応
- IPA|中小企業の情報セキュリティ対策
※2026年10月18日時点の公表情報をもとに作成。調査状況や対象範囲は今後更新される可能性があります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/18/studio-unauthorized-access-third-party-risk-2026/trackback/