

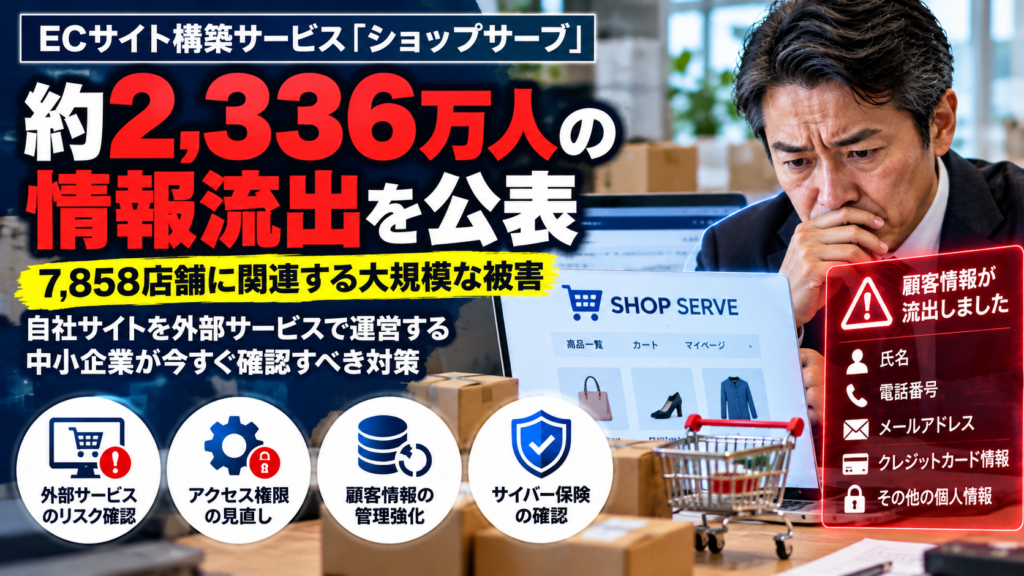
「ネットショップのシステムは専門会社に任せているから、情報管理も安心」。そう考えていませんか?
2026年10月16日、株式会社Eストアーは、ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて最終報を公表しました。
漏えい対象者数は約2,335万6,000人、対象店舗は7,858店。現在利用している店舗だけでなく、過去に利用していた店舗も含まれます。
今回の事故は、ECサイトを外部サービスで運営する企業にとって、委託先のセキュリティ管理と事故発生時の対応を見直す重要な事例です。
本記事では公式発表を基に、何が起きたのか、どの情報が対象となったのか、社長が何を確認すべきかを整理します。
出典:株式会社Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」(2026年10月16日)
目次
ショップサーブで何が起きたのか
Eストアーの最終報によると、攻撃期間は2026年5月21日から8月1日までです。
第三者がサーバー上のアプリケーションの脆弱性を悪用し、不正なプログラムを実行。データベース内の情報を外部へ送信していたことが確認されました。
同社は8月1日に攻撃元からの通信を遮断し、それ以降は攻撃が成立していないことを確認したと説明しています。
外部専門機関による調査は完了し、確認された経路以外の侵害やバックドアの設置は認められなかったとしています。
漏えいした情報と対象範囲
公表された漏えい対象者数は約2,335万6,000人です。購入者・会員、店舗運営者、アフィリエイターを含む概数であり、名寄せ後も一部の重複が残る可能性があります。
対象店舗は7,858店で、過去にショップサーブを利用していた店舗も含まれます。
購入者・会員の情報
- 氏名、住所、電話番号、FAX番号、メールアドレス
- 勤務先や任意入力情報
- 会員ID、暗号化されたパスワード
クレジットカード情報の一部
約209万6,900人について、カード名義、カード番号の一部(先頭6桁と下4桁)、有効期限が漏えい対象となりました。
完全なカード番号とセキュリティコードは漏えい対象に含まれません。Eストアーは、今回漏えいした情報のみではクレジットカード決済はできないと説明しています。
店舗運営者などの情報
ショップサーブ管理画面のログインID・パスワード、店舗情報、アフィリエイト登録情報なども対象となりました。
一方、8月の第2報で対象とされていた店舗メールシステムの認証情報、FTPの認証情報、振込先口座情報は、最終調査で漏えい対象から除外されています。
運営会社の対応と二次被害の状況
Eストアーは、攻撃経路の遮断、脆弱性の修正、認証情報のリセット、脆弱性診断、管理画面の認証強化などを実施したと公表しています。
2026年10月16日の最終報時点では、本件に起因する具体的な二次被害の報告は確認されておらず、ダークウェブ上への本件情報の流出も確認されていないとしています。
ただし、二次被害が確認されていないことと、将来の悪用リスクがないことは同じではありません。不審なメール、SMS、電話には引き続き注意が必要です。
EC事業者への経営上の影響
ECサイトを外部サービスで運営していても、顧客からの問い合わせ対応や自社の情報管理体制の確認が必要になる場合があります。
- 顧客からの問い合わせ対応
- 対象となるデータや取引の確認
- 不審なメールなどへの注意喚起
- 委託先との連絡や役割分担の確認
- 顧客の信頼への影響
- 状況に応じた法律上の報告・通知義務の確認
これらは一般的な経営リスクであり、対象7,858店舗すべてで発生した被害を示すものではありません。
また、事故による業務停止に備えるには、サイバーBCPと復旧訓練も重要です。
社長が確認したい5つの対策
1.外部サービスと保存情報を把握する
ネットショップ、予約システム、顧客管理システムなど、顧客情報を扱う外部サービスを一覧にします。サービスごとに保存される情報と管理担当者を確認しましょう。
2.管理画面のアクセス権限を見直す
管理者アカウントを必要最小限にし、退職者や担当変更前のアカウントが残っていないか確認します。利用できる場合は多要素認証を設定しましょう。
3.委託先の事故対応体制を確認する
事故発生時の連絡方法、通知までの流れ、調査や顧客対応の役割分担を確認します。契約書や利用規約に定められた責任範囲も点検しましょう。
4.顧客情報の保管とバックアップを点検する
不要な個人情報を保管し続けていないか、ダウンロードした顧客データが社内パソコンに残っていないか確認します。重要な業務データについてはバックアップと復元テストも実施しましょう。
5.顧客への連絡体制を準備する
不正アクセスが疑われた場合に、誰が委託先へ確認し、顧客への案内を判断するかを決めておきます。個人情報保護委員会への報告や本人通知が必要かどうかも、事故の内容に応じて確認が必要です。
サイバー保険の確認ポイント
サイバー保険では、契約内容によって、事故調査費用、顧客対応費用、損害賠償責任、システム復旧費用、事業中断損失などに備えられる場合があります。
ただし、今回のような外部サービスへの攻撃が、自社の保険契約でどこまで補償されるかは一律ではありません。
- 委託先やクラウドサービスの事故も対象となるか
- 顧客対応費用や原因調査費用が対象となるか
- 自社システムが直接攻撃されていない場合の条件
- 事業中断損失の補償条件と待機期間
- 免責金額、支払限度額、費用支出の事前承認
サイバー保険の基本は中小企業向けサイバー保険の実務ガイド、契約内容の違いはサイバー保険の比較ポイントも参考にしてください。
まとめ
ショップサーブの不正アクセスは、ECサイトを外部サービスで運営する企業にとって、委託先の情報管理や事故対応体制を確認する重要性を示しています。
まずは、自社が利用しているECサイトや顧客管理サービスを一覧にし、管理者アカウントと事故時の連絡先を確認してみてください。
「委託しているから大丈夫」と考えるのではなく、委託先と自社の役割を把握することが、顧客情報を守る第一歩です。
情報確認日:2026年10月18日。Eストアーが2026年10月16日に公表した最終報に基づき作成。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/18/shopserve-data-breach-2026-sme-countermeasures/trackback/