

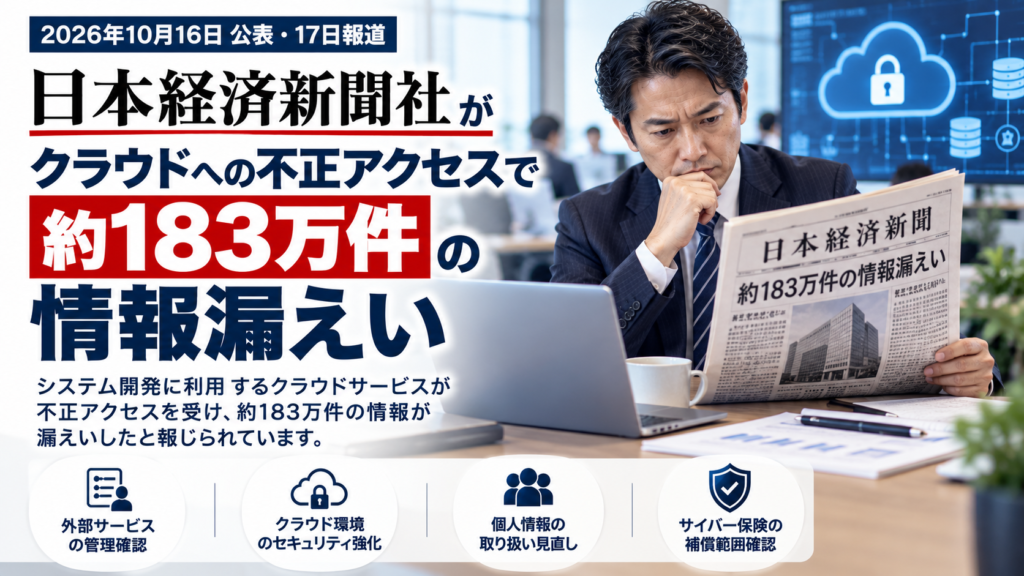
2026年10月16日、日本経済新聞社は、システム開発に利用していたクラウドサービスへの不正アクセスにより、約183万件の情報が漏えいしたと発表しました。
今回注目したいのは、日常のサービス提供に利用するシステムだけでなく、「開発用のクラウド環境」でも情報漏えいが起こり得るという点です。
中小企業でも、システム開発やWebサイトの制作を外部に依頼している場合、同じようなリスクが存在する可能性があります。今回は公表された事実を整理し、経営者が確認したい具体的な対策を解説します。
目次
日本経済新聞社で何が起きたのか
日本経済新聞社の発表によると、2026年10月7日未明から朝にかけて、システム開発に利用するクラウドサービスが不正アクセスを受けました。
クラウドにアクセスするための認証情報が何らかの手段で盗まれ、不正アクセスに使われたとされています。
同社は不正アクセスに使用された認証情報を無効化し、調査を進めています。
10月16日時点では、漏えいした情報の悪用による二次被害、システム停止、データ改ざんなどは確認されていないと報じられています。
漏えいした情報の内訳
公表された約183万件の情報は、内容によって大きく二つに分けられます。
- 約15万件:氏名、メールアドレス、住所、電話番号、生年月日のいずれかを含む情報。このうちメールアドレスを含むものは約12万件。
- 約168万件:単独では個人を特定できない識別子のみの情報。
クレジットカード情報は含まれていないとされています。
「183万件すべてに氏名や住所が含まれていた」という意味ではありません。また、情報の件数と影響を受けた人数は必ずしも一致しません。
なぜ開発用クラウドがリスクになるのか
企業がシステムを開発するときには、実際に顧客が利用する本番環境とは別に、開発やテストのための環境を設けることがあります。
しかし、開発環境に本番環境の個人情報をコピーしたり、不要になったデータを残したりしていると、開発環境への侵入が情報漏えいにつながる可能性があります。
これは今回の事故原因を断定するものではありません。一般的なリスクとして、自社でも確認しておきたい点です。
また、クラウドサービスの利用自体が危険ということではありません。重要なのは、認証情報、アクセス権限、保存データなどを適切に管理することです。
社長が確認したい5つの対策
1.開発環境に個人情報が保存されていないか
開発用のクラウドやテスト環境に、顧客情報や従業員情報が保存されていないか確認します。不要な情報は適切に削除し、必要な場合も匿名化などを検討しましょう。
2.認証情報の管理を見直す
パスワード、APIキー、アクセストークンなどが共有されたままになっていないか確認します。退職者や契約終了した委託先のアクセス権限にも注意が必要です。
3.多要素認証と最小権限を徹底する
対応しているサービスでは多要素認証を有効にし、管理者権限を必要な担当者だけに限定します。認証情報が盗まれた場合の被害を抑えるためにも重要です。
4.委託先の管理体制を確認する
システム開発会社やWeb制作会社に、開発環境のデータ管理、アクセス権限、事故時の報告体制について確認しましょう。
5.事故が発生した際の対応を決める
不正アクセスを発見したときに、誰が調査を依頼し、顧客への連絡や関係機関への報告を判断するのか、事前に整理しておくことが大切です。
サイバー保険で確認すること
サイバー保険に加入していても、クラウドサービスや外部委託先に関係する事故が、すべて補償されるとは限りません。
- クラウド環境への不正アクセスが補償対象となるか
- 原因調査やフォレンジック費用が対象となるか
- 顧客への通知や問い合わせ対応費用が対象となるか
- 損害賠償責任や弁護士相談費用への備えがあるか
- 事故発生時の通知期限、事前承認、免責金額などの条件は何か
補償の可否は契約内容や事故の状況によって異なります。事故が発生した場合は、保険会社や代理店に速やかに相談し、費用支出前の承認要件も確認しましょう。
基本的な仕組みは中小企業のサイバー保険実務ガイド、補償の違いはサイバー保険の比較記事で解説しています。
まとめ|まずは開発環境の情報管理を確認する
日本経済新聞社の事例から学べるのは、システム開発に使うクラウド環境も情報管理の対象だということです。
経営者が最初に確認したいのは、「開発用の環境に、顧客の個人情報が保存されていないか」という点です。
自社の担当者やシステム開発会社に確認するだけでも、管理状況を把握するきっかけになります。
事故時の連絡体制や事業継続の準備については、サイバーBCPと復旧訓練の解説も参考にしてください。
参考資料
- INTERNET Watch|日本経済新聞社の情報漏えいに関する報道
- ITmedia NEWS|開発用クラウドへの不正アクセス
- IPA|中小企業の情報セキュリティ対策
- 個人情報保護委員会|漏えい等への対応
※2026年10月18日時点の公表・報道情報に基づく内容です。調査の進展によって情報が更新される可能性があります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/18/nikkei-cloud-data-breach-2026/trackback/