

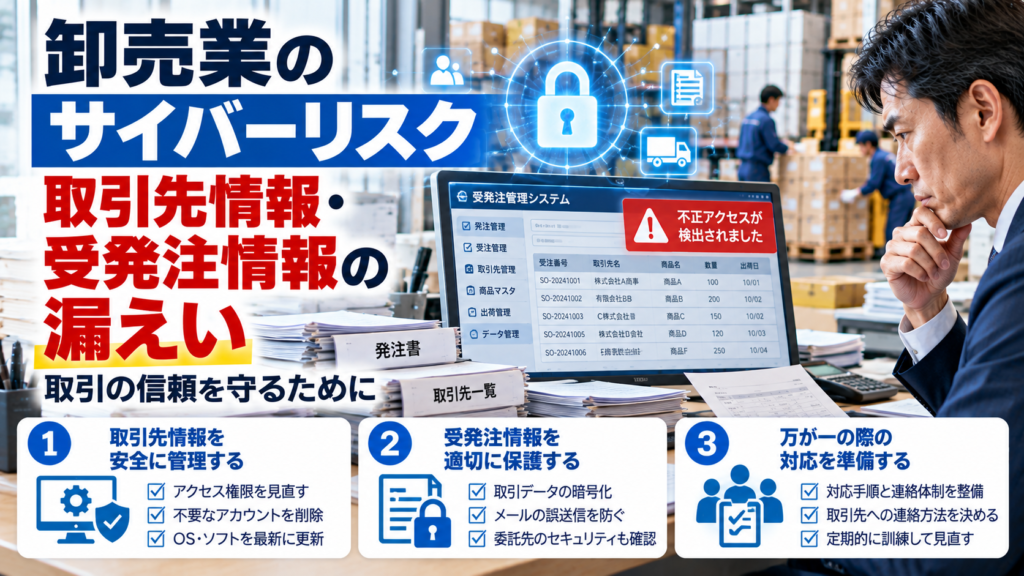
卸売業では、取引先の担当者情報、取引条件、商品価格、受発注データ、納品予定など、日々の取引を支える多くの情報を扱います。これらの情報がサイバー攻撃やメールの誤送信などによって外部に漏れた場合、情報の種類や影響範囲によっては、取引先への説明や調査、業務の見直しが必要になる可能性があります。
大切なのは、高度なシステムを導入することだけではありません。自社がどの情報を保有し、誰が閲覧でき、問題が起きた際に誰が対応するのかを、社長自身が把握しておくことです。
卸売業が守るべき情報とは?
卸売業では、次のような情報が日常業務の中で利用されています。
- 取引先情報:会社名、担当者名、連絡先、取引履歴
- 取引条件:仕入価格、販売価格、掛取引の条件、契約内容
- 受発注情報:注文内容、数量、納期、納品先、出荷予定
- 社内情報:商品マスター、在庫データ、販売計画、営業資料
- ログイン情報:受発注システムやクラウドサービスのアカウント情報
すべてが個人情報に該当するわけではありません。しかし、情報の内容によっては取引先との契約や営業活動に影響する可能性があります。情報の種類ごとに重要度を整理し、必要な範囲で管理することが第一歩です。
情報漏えいが起きると、何が問題になるのか
1.取引先との信頼関係に影響する
取引先の担当者情報や取引条件などが漏えいした場合、影響を受けた取引先への説明や問い合わせ対応が必要になることがあります。情報の内容や契約条件によっては、取引の見直しや追加の安全対策を求められる可能性もあります。
実際の影響は、漏えいした情報の種類、件数、利用状況などによって異なります。まずは、自社が保有する取引先情報を把握し、外部に漏れた場合の影響を整理しておきましょう。
2.受発注や納品業務に支障が出る可能性がある
攻撃によって受発注システムや共有ファイルが利用できなくなった場合、注文内容の確認、在庫の照会、出荷指示、納期の回答などに支障が出る可能性があります。情報漏えいとシステム停止が同時に発生するケースも想定しておく必要があります。
システムが使えないときに、どの業務を優先し、紙の帳票や電話などでどこまで代替できるのか。平時に決めておくことで、混乱を抑えやすくなります。
3.調査や復旧、取引先への対応に負担がかかる
問題の原因調査、影響範囲の確認、システムの復旧、関係者への連絡などには、社内外の対応が必要になります。状況によっては、外部の専門家への相談や、取引先への個別説明が必要になることもあります。
発生後に担当者や連絡先を探すのではなく、初動対応の責任者と連絡先を事前に決めておくことが重要です。
卸売会社が今から確認したい5つの対策
対策1.どこに、どの情報が保存されているか把握する
受発注システム、共有フォルダー、メール、クラウドサービス、担当者のパソコンなど、取引先情報が保存されている場所を洗い出します。個人の端末や担当者任せのファイル管理も含め、会社として管理できているか確認しましょう。
情報の保存場所と管理責任者を一覧にしておけば、問題が発生した際にも確認すべき範囲を整理しやすくなります。
対策2.閲覧できる人と権限を見直す
全従業員がすべての取引先情報や価格情報を閲覧できる必要があるとは限りません。業務上必要な担当者だけがアクセスできるようにし、退職者や異動者のアカウント、使われていないアカウントを定期的に確認します。
可能なサービスでは多要素認証を有効にし、パスワードの使い回しを避け、OSやソフトウェアを適切に更新することも基本的な対策です。
対策3.メールの誤送信と不審なメールを防ぐ
取引先一覧や注文データをメールで送る場合は、宛先、添付ファイル、送信先の会社名を確認する手順を決めます。複数の取引先へ送信する際は、宛先の設定にも注意が必要です。
また、取引先を装った振込先変更の連絡や、請求書を装った添付ファイルなどにも警戒しましょう。メールに記載された連絡先だけを信頼せず、既知の電話番号など別の経路で確認するルールが有効です。
対策4.バックアップと業務の代替手段を確認する
受発注データや重要な業務データは、定期的にバックアップを取得し、問題が起きた際に復元できるかを確認します。バックアップがあるだけで安心せず、実際に復元する手順と担当者を決めておくことが大切です。
受発注システムが停止した場合に備え、優先する取引、注文内容の記録方法、取引先への連絡手段なども整理しておきましょう。
対策5.問題が起きたときの初動対応を決める
不審なアクセスや情報漏えいの疑いが見つかった場合、誰に連絡し、どのシステムを保護し、どの情報を記録するのかを決めておきます。社内責任者、システムの保守会社、必要に応じて外部の専門組織など、連絡先をすぐ確認できるようにします。
状況が分からないまま端末やログを消去すると、原因調査に必要な情報を失う可能性があります。自社の対応手順や専門家の助言に従い、証拠となる記録を保全しながら被害拡大を防ぎましょう。取引先への連絡は、確認できた事実と未確認の事項を区別して行うことが重要です。
情報漏えいが疑われたときの初動チェックリスト
- 発見した日時と状況を記録する
- 社内の責任者とシステム保守会社へ連絡する
- 被害拡大を防ぐための対応を専門家と検討する
- ログやメールなど、調査に必要な記録を保全する
- 漏えいした可能性のある情報と影響範囲を確認する
- 必要な報告・通知について、法令や契約に照らして確認する
- 取引先への説明担当者と連絡内容を整理する
実際の対応は事案ごとに異なります。自社だけで判断が難しい場合は、システムの保守会社や外部の専門組織、公的な相談窓口に早めに相談しましょう。
サイバー保険は何を確認すればよいのか
情報漏えいなどの事故に備える手段の一つとして、サイバー保険があります。ただし、契約によって補償対象となる事故、費用の種類、支払限度額、免責金額、対象外となる条件などは異なります。
検討する際は、原因調査や専門家への相談、関係者への通知、問い合わせ対応、システム復旧などの費用が、どの条件で補償対象となるのかを確認しましょう。受発注システムの停止による利益減少なども、契約内容によって扱いが異なります。
保険だけで事故を防ぐことはできません。まずは日常の情報管理と初動対応を整え、そのうえで自社の業務や契約内容に合った備えを確認することが大切です。
関連情報もあわせて確認する
サイバーリスクへの備えをさらに理解するために、次の記事も参考にしてください。
まとめ|取引先との信頼を守るために、今できることから
卸売業のサイバー対策では、取引先情報や受発注データを把握し、アクセス権限やメールの送信手順を見直すことが出発点です。さらに、バックアップの復元確認と初動対応の準備を進めておけば、問題が発生した際に落ち着いて対応しやすくなります。
まずは、取引先情報をどこに保存し、誰が閲覧できるのかを確認してみてください。身近な管理方法を一つ見直すことが、自社と取引先の信頼を守るための具体的な一歩になります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/16/wholesale-cyber-risk-business-partner-order-data-leak/trackback/