

建設会社の社長、BIMデータを協力会社へ共有するとき、「誰が閲覧できるか」「誰が編集できるか」「誰が外部へ再共有できるか」を把握していますか。
BIM(Building Information Modeling)は、建物の3次元モデルに部材の属性などの情報を関連付け、設計・施工・維持管理などで活用する仕組みです。
建設業では、元請会社、設計会社、設備会社、協力会社など、複数の関係先でBIMデータを共有する場面があります。
しかし、共有設定が適切でないと、必要のない関係者が情報を閲覧したり、意図しない編集や外部共有が発生したりする可能性があります。
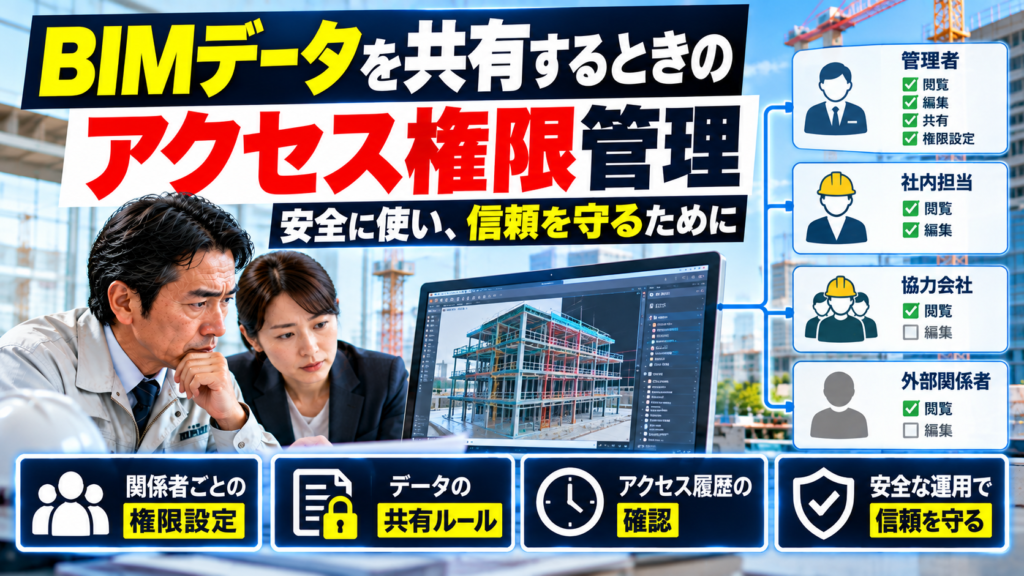
重要なのは、全員に同じ権限を与えるのではなく、担当業務に必要な範囲だけ許可することです。
この記事では、BIMデータのアクセス権限を安全に管理するための具体的な確認手順を解説します。
目次|タップで開閉できます
1. BIMデータの共有で権限管理が重要な理由
BIMデータは、複数の企業や担当者が同じ建物の情報を利用するため、適切な共有が欠かせません。
一方、全員がすべての情報を閲覧・編集できる状態では、誤操作や不要な情報公開のリスクが高まります。
例えば、設備会社に設備モデルの確認を依頼するとき、工事全体の機密資料や管理設定まで操作できる権限が必要とは限りません。
権限管理の基本は、必要な担当者に、必要なデータへの、必要な操作だけを許可することです。
この考え方は「最小権限の原則」と呼ばれます。
2. BIMデータに含まれる情報とリスク
BIMデータには、3次元の形状だけでなく、部材や設備などの属性情報が含まれる場合があります。
| 情報の例 | 注意したい点 |
|---|---|
| 建物の形状・構造 | 詳細な設計情報の外部流出 |
| 設備の配置 | 重要設備の位置などの機密性 |
| 部材の属性情報 | 仕様や数量などの情報の取扱い |
| モデルの改訂履歴 | 変更内容や作業履歴の管理 |
| 関連付けられた文書 | 図面・仕様書などの共有範囲 |
| 担当者・関係先の情報 | 連絡先などの取扱い |
実際に含まれる情報は、プロジェクトや使用するBIMソフト、共有環境によって異なります。
まずは、どの情報が機密性の高いものなのかを確認しましょう。
3. 閲覧・編集・ダウンロード・共有権限の違い
BIMデータを共有するときは、単に「アクセスできるか」だけでなく、どの操作を許可するかを確認する必要があります。
| 権限 | できる操作の例 | 注意点 |
|---|---|---|
| 閲覧 | モデルや情報を見る | 機密情報を見せる必要があるか |
| 編集 | モデルや属性情報を変更する | 誤変更や意図しない更新 |
| ダウンロード | データを端末へ保存する | 社外での複製や再配布 |
| 再共有 | 別の利用者へアクセスを許可する | 共有先の拡大 |
| 管理 | 利用者・権限・設定を変更する | 広範囲の操作が可能になる |
注意したいのは、これらの権限を細かく分けられるかどうかはサービスによって異なることです。
また、閲覧のみの設定でも、画面撮影などによる情報の持ち出しを完全に防げるわけではありません。
技術的な制限と、契約・運用上のルールを組み合わせて考える必要があります。
4. 関係者ごとの権限設定例
次の表は、権限を検討するための一例です。すべての現場にそのまま適用する設定ではありません。
| 関係者 | 基本的な検討例 |
|---|---|
| システム管理者 | 管理設定を担当。管理権限は少人数に限定 |
| 社内の設計・施工担当者 | 担当するモデルの閲覧・必要な編集 |
| 協力会社 | 担当工種に必要な情報の閲覧・必要な編集 |
| 発注者・外部確認者 | 確認目的に必要な範囲の閲覧 |
| 工事から離れた担当者 | 必要性を確認し、不要なら権限を削除 |
特に、協力会社には必ず閲覧権限だけを与える、という運用が正しいとは限りません。共同でモデルを編集する業務では、必要な編集権限を付与する場合もあります。
会社名だけで権限を決めず、担当業務と対象データに応じて設定することが重要です。
5. 権限設定で起こりやすい5つのミス
共有環境では、次のような管理上の問題が起こり得ます。
- 共有リンクが想定より広い範囲に公開されている
- 協力会社へ必要以上の編集権限を与えている
- 工事終了後もアクセス権限が残っている
- 複数人で同じアカウントを使っている
- 誰が外部共有を承認したのか記録がない
特に、過去の工事で使った権限設定をそのまま新しい工事に流用する場合は注意が必要です。
共有先や担当業務が変わっている可能性があるためです。
6. 外部共有前に確認する手順
BIMデータを社外へ共有する前に、次の項目を確認します。
| 確認項目 | 実務上の確認内容 |
|---|---|
| 共有する相手 | 会社名・担当者・利用目的は明確か |
| 共有するデータ | 必要なモデル・資料だけに限定したか |
| 操作権限 | 閲覧・編集・取得・再共有の許可範囲は適切か |
| 有効期間 | いつまでアクセスが必要か |
| 承認者 | 誰が共有を許可したか |
| 記録 | 共有先と設定内容を後から確認できるか |
外部共有は、担当者の判断だけに任せず、重要度に応じた承認ルールを設けることが役立ちます。
7. 元請・設計会社・協力会社とのルール
建設業では、一つのBIMモデルを複数の企業が利用することがあります。
そのため、アクセス権限だけでなく、データの利用目的や再共有の条件も確認する必要があります。
- 誰がデータの共有を承認するか
- どの会社がどの範囲を編集するか
- 別会社への再共有を許可するか
- 改訂版をどのように通知するか
- 工事終了後に権限や保存データをどう扱うか
- 情報漏えいが疑われた場合の連絡先はどこか
こうしたルールは、契約書、情報管理規程、プロジェクトの運用計画などで明確にしておくと確認しやすくなります。
クラウドサービスの責任分担については、関連記事クラウド事業者のリスクと企業が確認したいことも参考になります。
8. 多要素認証とアカウント管理
アクセス権限が適切でも、アカウントを第三者に不正利用されれば、情報を閲覧される可能性があります。
そのため、次の対策も重要です。
- 利用できる場合は多要素認証を設定する
- 利用者ごとに個別アカウントを発行する
- 管理者権限を必要最小限にする
- 退職・異動時にアカウントを見直す
- 不要な外部アカウントを無効化する
- 不審なログイン通知の確認担当を決める
多要素認証は重要な対策ですが、それだけで情報流出を完全に防げるわけではありません。
権限管理、共有設定、利用者教育などと組み合わせて運用しましょう。
9. アクセス履歴と定期点検
一度権限を設定しただけでは、管理が完了したとはいえません。
工事の進行に伴って、担当者や協力会社、利用目的が変わることがあるためです。
定期的に確認したいのは、次の項目です。
- 現在アクセスできる利用者の一覧
- 管理者権限を持つ利用者
- 外部共有リンクの有効状態
- 工事を離れた担当者の権限
- 不審なアクセス履歴の有無
- 必要なログを取得・保存できるか
ログの種類や保存期間はサービスや契約プランによって異なります。まず、自社の利用環境で何を確認できるのか把握してください。
点検頻度は、データの重要度や利用者の変更頻度に応じて決めることが重要です。
10. 誤共有・不正アクセス発覚時の初動対応
BIMデータが意図しない相手へ共有されていた場合は、事実確認と拡大防止を進めます。
- 発見日時、対象データ、共有設定を記録する
- 必要に応じて共有停止やアクセス制限を行う
- アクセスログなどの証拠を保全する
- 閲覧・取得の状況を確認する
- 契約上の報告先と通知期限を確認する
- 確認済みの事実と調査中の事項を分けて報告する
第三者が閲覧できる設定だったことと、実際にデータを取得されたことは区別して考えます。
不正アクセスが疑われる場合は、調査に必要な記録を消さないよう専門家と連携してください。
緊急時の連絡体制については、関連記事サイバー事故の緊急連絡先を事前に準備する重要性も参考になります。
11. 契約・サイバー保険との関係
BIMデータの共有では、元請会社や発注者との契約、秘密保持義務、情報管理に関する取り決めを確認する必要があります。
万一、情報流出が発生した場合、契約内容や事故状況によっては損害賠償などが問題になる可能性があります。
ただし、情報流出が発生しただけで、すべての損害について自動的に賠償責任が生じるわけではありません。
サイバー保険については、契約内容によって、原因調査費用や第三者への賠償責任などが補償対象となる場合があります。
確認したいのは次の項目です。
- BIMデータなどの機密情報流出が対象となるか
- 個人情報を含まない情報の取扱い
- 原因調査・弁護士相談費用の補償条件
- 第三者への賠償責任の補償条件
- 免責金額と支払限度額
- 事故発生時の通知義務
詳しくは、関連記事中小企業が知るべきサイバー保険の全貌と実務ポイントも参考にしてください。
12. 15分でできる権限確認訓練
アクセス権限の管理は、短時間の確認訓練から始められます。
例えば、「工事が終了した協力会社の担当者が、今もBIMデータにアクセスできる状態だった」という架空の状況を設定します。
| 時間 | 確認すること |
|---|---|
| 最初の5分 | 利用者一覧と権限設定を確認する |
| 次の5分 | 不要な権限を削除する手順を確認する |
| 最後の5分 | 担当者、承認者、定期点検の時期を決める |
実際に権限を変更する場合は、業務への影響を確認し、必要な承認を得て実施してください。
13. 社長向けチェックリスト
- □ BIMデータの保管場所を把握している
- □ 社外共有先を一覧で確認できる
- □ 閲覧・編集・取得・再共有の権限を区別している
- □ 管理者権限を必要最小限にしている
- □ 外部共有の承認ルールがある
- □ 不要になった権限を削除している
- □ 多要素認証の利用状況を確認している
- □ アクセス履歴の確認手順がある
- □ 元請・協力会社との情報管理ルールを確認している
- □ 事故時の連絡先と報告期限を把握している
BIMデータを安全に共有するには、システムの機能だけでなく、担当者・権限・運用ルールを組み合わせて管理することが重要です。
今日の一歩は、現在進行中の工事を一つ選び、BIMデータへアクセスできる社外関係者の一覧を確認することです。
誰が閲覧でき、誰が編集でき、誰が再共有できるのか。この三つを確認するだけでも、権限設定の見直しにつながります。
【公式参考資料】IPA:中小企業の情報セキュリティ対策ガイドライン/国土交通省





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/19/bim-data-sharing-access-permission-management/trackback/