

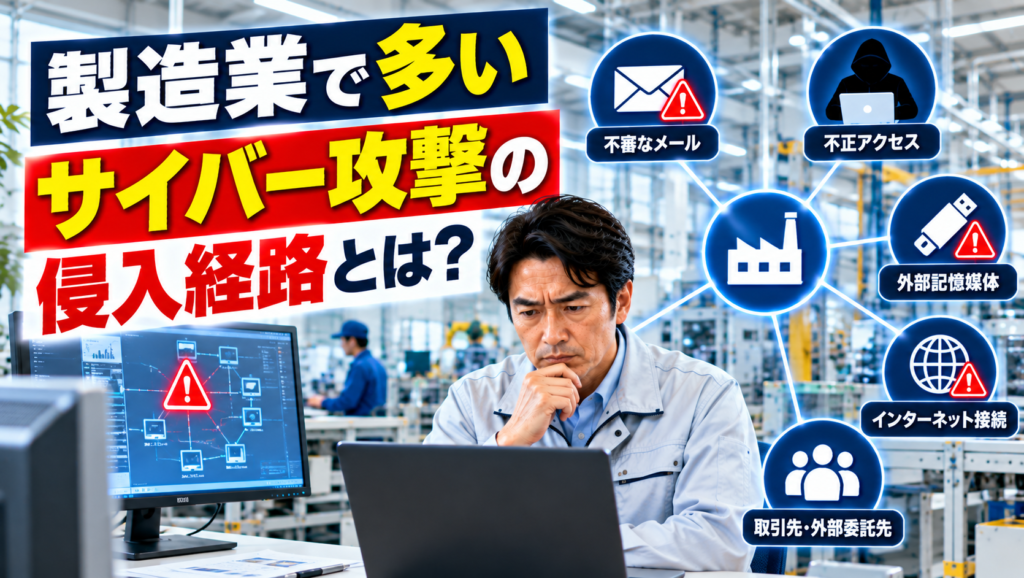
「社長、サイバー攻撃はどこから会社に入ってくるのでしょうか」。工場のサイバーセキュリティというと、生産設備や制御装置への攻撃を思い浮かべるかもしれません。しかし、攻撃の入口は工場の設備だけとは限りません。
事務所に届くメール、インターネットに接続された機器、盗まれたパスワード、USBメモリ、設備メーカーの遠隔保守など、日常業務で使われている仕組みが侵入経路になる場合があります。こうした経路を把握することは、工場を守るための基本です。
この記事では、製造業で注意したい5つの侵入経路を整理し、侵入後に起こり得る影響と、社長が今日確認できる対策を解説します。
まず確認したいのは、外部から社内や工場のシステムへ接続できる経路です。メール対策だけでなく、VPNなどの外部接続、アカウント管理、外部記憶媒体、保守会社のアクセス権限を確認しましょう。設備の設定変更は、現場責任者や保守会社と相談して進めることが重要です。
目次|製造業で注意したいサイバー攻撃の侵入経路[開く/閉じる]
1.製造業のサイバー攻撃はどこから侵入するのか
サイバー攻撃は、会社のパソコンやサーバー、ネットワーク機器など、さまざまな場所を入口として発生する可能性があります。製造業では、事務所の情報システムに加えて、生産管理システムや工場の設備との接続関係も考える必要があります。
例えば、事務所のアカウントが不正利用された場合、攻撃者がアクセス権限のあるシステムへ入り込むおそれがあります。また、外部から利用できる機器に脆弱性が残っている場合、その弱点が悪用される可能性もあります。
ただし、侵入経路が存在することと、実際に侵入されていることは別です。まずは自社にどのような入口があり、どのように管理されているかを確認することが重要です。
IPAの「情報セキュリティ10大脅威2026」では、組織向けの脅威としてランサム攻撃、サプライチェーンや委託先を狙った攻撃、システムの脆弱性を悪用した攻撃などが挙げられています。ただし、これは製造業の侵入経路別の発生件数ランキングではありません。
2.5つの侵入経路を比較表で確認
製造業で注意したい代表的な侵入経路を、次の表に整理しました。どの経路が実際に存在するかは会社ごとに異なるため、自社の環境と照らし合わせて確認してください。
| 侵入経路 | 想定される問題 | 社長が確認したいこと |
|---|---|---|
| 不審なメール | 偽サイトへの誘導、添付ファイルからの感染 | メール対策と従業員への周知 |
| VPN・外部公開機器 | 脆弱性や設定不備を悪用した侵入 | 機器の一覧、更新状況、公開範囲 |
| 盗まれた認証情報 | 正規アカウントを使った不正ログイン | 多要素認証、権限、アカウント管理 |
| USBなどの外部記憶媒体 | 不正なファイルやプログラムの持ち込み | 利用ルール、持ち込み・接続管理 |
| 取引先・保守会社との接続 | 委託先等の侵害や接続権限の悪用 | 接続先、利用者、権限、利用記録 |
これらは注意すべき経路の例であり、発生頻度の順位ではありません。複数の経路を組み合わせて攻撃が進む場合もあるため、一つだけ対策すれば十分というものではありません。
3.侵入経路① 不審なメール
メールは、受発注や見積書の送付など、製造業の日常業務に欠かせない連絡手段です。しかし、取引先や配送会社などを装ったメールによって、偽のログイン画面へ誘導されたり、不正なファイルを開かされたりする可能性があります。
例えば、実際の取引に似せた件名で「請求書をご確認ください」と届いたメールでも、送信元やリンク先が正規のものとは限りません。メールの見た目だけで安全と判断しないことが重要です。
確認したい対策
- 不審な添付ファイルやリンクを安易に開かない
- メールから誘導された画面に認証情報を入力する前に確認する
- 重要な変更依頼は登録済みの連絡先など別の手段で確認する
- 不審なメールを報告する社内窓口を決める
従業員が不審なメールを受け取ったとき、すぐに相談できる体制を整えることも大切です。報告した従業員を責めるのではなく、早期に状況を把握できる仕組みをつくりましょう。
4.侵入経路② VPN・外部公開機器
VPNは、離れた場所から社内ネットワークなどへ接続するために使われる仕組みの一つです。製造業では、拠点間接続や外部からの業務利用、設備の保守などに関係する場合があります。
VPN装置などに修正されていない脆弱性がある場合や、設定・認証が不適切な場合は、攻撃者に悪用されるおそれがあります。VPNだけでなく、外部からアクセスできる管理画面や通信機器についても確認が必要です。
VPNは通信や接続のための仕組みであり、それだけですべての不正アクセスを防ぐものではありません。機器の更新、認証設定、接続権限、不要な公開の有無を確認することが重要です。
社長が担当者に確認したい質問
- 社外から接続できる機器を一覧化しているか
- VPN装置などの更新状況を確認しているか
- 使われていない遠隔接続が残っていないか
- 外部接続の管理責任者が決まっているか
5.侵入経路③ 盗まれた認証情報
認証情報とは、システムにログインするためのIDやパスワードなどです。フィッシングサイトへの入力、情報漏えい、使い回しなどによって認証情報が第三者に知られると、正規の利用者になりすましてログインされるおそれがあります。
特に、複数のシステムで同じパスワードを使用している場合、一つの認証情報の流出が別のシステムへの不正ログインにつながる可能性があります。また、退職者や過去の委託先のアカウントが残っていないかも確認が必要です。
基本となる対策
- サービスごとに適切な認証情報を管理する
- 利用可能なシステムでは多要素認証を導入する
- 業務に必要な範囲だけアクセス権限を与える
- 退職・異動・契約終了時にアカウントを見直す
多要素認証は、不正ログインのリスクを減らすための重要な対策です。ただし、多要素認証があれば絶対に侵入されないというわけではありません。
6.侵入経路④ USBなどの外部記憶媒体
工場では、設備の設定データや検査結果、図面などを移動するために、USBメモリなどの外部記憶媒体を利用する場合があります。インターネットに接続していない設備であっても、外部記憶媒体を介して不正なファイルやプログラムが持ち込まれる可能性があります。
ただし、USBメモリを使っただけで必ずマルウェアに感染するわけではありません。重要なのは、使用する媒体の管理と、接続先の設備に適した安全な取り扱いです。
確認したい管理ルール
- 業務で使用できる外部記憶媒体を決めているか
- 持ち込み媒体の確認手順があるか
- 設備メーカーの指定する利用手順を守っているか
- 媒体の紛失や不審なファイルを発見した場合の連絡先があるか
外部記憶媒体を一律に禁止すると、設備保守やデータ移動に支障が出る工場もあります。現場で必要な利用を把握したうえで、使用条件や確認手順を整えましょう。
7.侵入経路⑤ 取引先・保守会社との接続
製造業では、設備メーカー、保守会社、システム開発会社、外部委託先など、さまざまな企業と協力して業務を進めています。こうした関係先との接続やアカウントが適切に管理されていない場合、不正アクセスの入口になる可能性があります。
例えば、保守会社が遠隔接続するためのアカウントが長期間使われていなかったり、必要以上の権限を持っていたりする場合は、見直しが必要です。また、委託先自身がサイバー攻撃を受けた場合、共有システムや業務上の連携を通じて影響が及ぶことも考えられます。
IPAの「情報セキュリティ10大脅威2026」では、「サプライチェーンや委託先を狙った攻撃」が組織向け脅威の2位に挙げられています。ただし、すべての取引先や委託先が危険という意味ではありません。
確認したいこと
- どの保守会社がどのシステムへ接続できるか
- 接続用アカウントを誰が管理しているか
- 契約終了後の権限削除手順があるか
- 不正アクセスが疑われた際の連絡体制があるか
8.侵入後に起こり得る被害
サイバー攻撃によって社内の重要なシステムが侵害された場合、業務データの暗号化や情報の持ち出しなどが起こる可能性があります。製造業では、受発注、生産計画、図面管理、出荷管理などに影響が及ぶことも考えられます。
ただし、侵入されたからといって必ず生産ラインが停止するわけではありません。実際の影響は、侵入された機器、アクセス権限、システムの接続関係、代替手順などによって異なります。
| 想定される被害 | 業務への影響例 | 事前に確認したいこと |
|---|---|---|
| 業務データの暗号化 | 受発注や生産管理が利用できない | バックアップと復元手順 |
| 図面・技術情報の流出 | 機密情報の漏えい | 保管場所とアクセス権限 |
| アカウントの不正利用 | 社内システムへの無断アクセス | 認証とログの管理 |
| 生産・出荷の遅延 | 納期や取引先対応への影響 | 代替手順と連絡体制 |
| 制御システムへの影響 | 設備監視や工程への支障 | 安全手順と接続管理 |
これらは一般的に想定される影響であり、特定の製造業者に発生した事故を示すものではありません。
9.工場のITとOTへの影響
製造業では、事務所のパソコンやサーバーなどのITと、生産設備や制御装置などのOTが使われています。ITとOTが連携している場合、IT側の障害が生産指示や設備監視に影響する可能性があります。
一方で、ITシステムへの侵入が必ずOTシステムへの侵入につながるわけではありません。両者の接続方法や通信制限、アクセス権限などによって影響範囲は変わります。
サイバー攻撃が疑われても、PLCや制御装置の通信を自己判断で切断したり、設備を再起動したりしないでください。現場の安全手順に従い、設備メーカーや保守会社と連携して判断することが重要です。
工場の接続関係や管理対象を整理する際は、経済産業省の工場システム向けセキュリティ対策ガイドラインも参考になります。
10.侵入を防ぐための基本対策
侵入経路を減らすためには、自社の機器や接続先を把握し、不要なアクセスを見直すことが重要です。高価なセキュリティ製品を導入する前に、現在の管理状況を確認することから始められます。
実施したい6つの対策
- 社外から接続できる機器やサービスを一覧化する
- VPNなどの機器の更新状況を確認する
- 利用可能なシステムで多要素認証を導入する
- 不要なアカウントと過剰なアクセス権限を見直す
- メールや外部記憶媒体の利用ルールを整える
- 重要データのバックアップと復元手順を確認する
また、従業員が不審なメールや不正ログインの疑いに気づいたとき、すぐに報告できる体制も必要です。設備の通信設定や更新については、生産や安全への影響を確認し、現場責任者や保守会社と相談して進めましょう。
11.侵入が疑われたときの初動対応
不審なログインやファイルの暗号化、身に覚えのないシステム操作などが確認された場合は、速やかに社内の担当者へ連絡してください。工場の設備に異常がある場合は、まず人と設備の安全を確認することが重要です。
次に、異常が確認された機器、発見時刻、影響する業務、外部接続の状況などを整理します。原因を決めつけず、確認できた事実を記録することが、その後の調査や対応に役立ちます。
初動で確認する項目
- 人と設備の安全に問題がないか
- 異常が確認された機器と発見時刻
- 影響している業務や生産工程
- 不審なログインや外部接続の有無
- 社内担当者と保守会社への連絡状況
- ログなどの記録を保全できるか
被害拡大を防ぐために接続制限が必要になる場合もありますが、工場の制御システムについては安全への影響を確認して判断してください。専門家と連携し、事前に定めた手順に沿って対応することが大切です。
12.社長のための10項目チェックリスト
自社にどのような侵入経路があるか、次の10項目を確認してみてください。社長自身が機器を操作する必要はありません。担当者に状況を説明してもらうことが第一歩です。
- 社外から接続できる機器やサービスを把握している
- VPNなどの外部接続機器の管理責任者が決まっている
- 重要な機器の更新状況を確認している
- 重要なアカウントに多要素認証を利用している
- 退職者や過去の委託先のアカウントを見直している
- 不審なメールを報告するルールがある
- USBなどの外部記憶媒体の利用ルールがある
- 設備メーカー・保守会社の接続権限を把握している
- 重要データのバックアップと復元手順がある
- 侵入が疑われた際の連絡先と安全手順が決まっている
担当者に「社外から会社や工場へ接続できる機器とアカウントを一覧にできますか」と質問してみてください。すぐに答えが分からなければ、情報システム担当者、現場責任者、設備メーカー、保守会社と確認しましょう。
13.まとめ|まず外部接続を確認する
製造業で注意したいサイバー攻撃の侵入経路には、不審なメール、VPNなどの外部公開機器、盗まれた認証情報、USBなどの外部記憶媒体、取引先・保守会社との接続があります。これらは日常業務で必要な仕組みでもあるため、利用をすべて止めることが対策ではありません。
重要なのは、自社に存在する入口を把握し、適切な認証、機器の更新、アクセス権限、利用ルールを整えることです。特に工場の設備に関わる変更は、安全と生産への影響を考慮する必要があります。
まずは今日、「社外から接続できる機器とアカウントを一覧にできますか」と担当者に確認してみてください。入口を把握することが、会社と工場を守るための具体的な第一歩になります。
参考にした公的情報
※本記事で紹介した侵入経路は代表的な例であり、製造業における発生件数の順位ではありません。実際の危険性や対策は、設備構成や運用状況によって異なります。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/28/manufacturing-cyberattack-entry-points/trackback/