

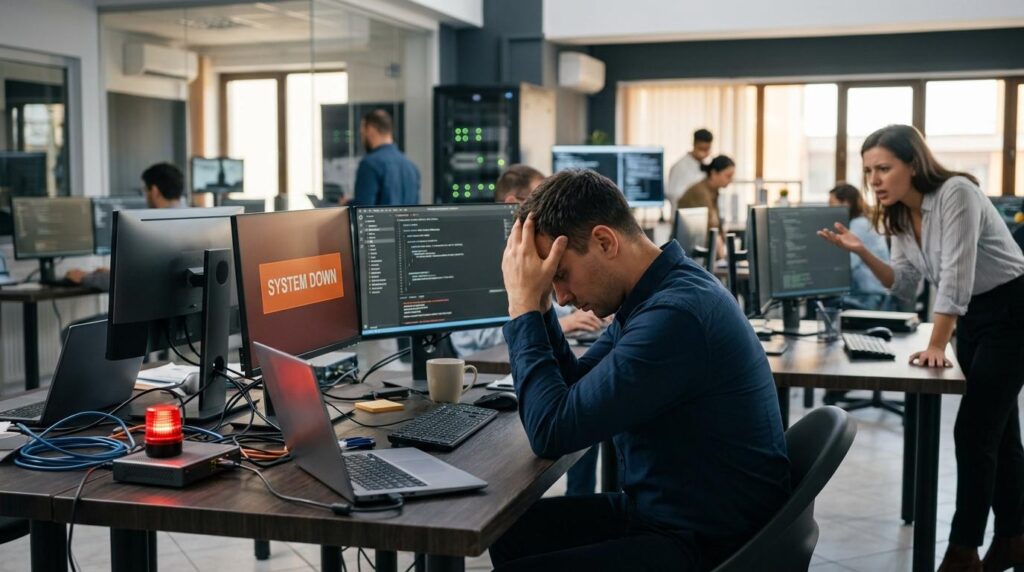
サイバー攻撃によって会社のシステムが使えなくなると、単にパソコンが動かないだけでは済まないことがあります。受注や出荷、生産、顧客対応などが止まり、経営全体に影響が広がる可能性があります。
特に中小企業では、業務を支えるシステムが一つ止まっただけでも、日常業務に大きな支障が出る場合があります。
この記事では、サイバー攻撃による事業停止が経営に与える影響と、平時から確認しておきたい備えを解説します。
1. サイバー攻撃による事業停止とは?
事業停止リスクとは、サイバー攻撃などによって業務に必要なシステムやデータが使えなくなり、通常どおりの事業活動を続けられなくなるリスクです。
例えば、ランサムウェア感染や不正アクセスによって、受発注システム、生産管理システム、会計システムなどが停止すると、注文の受付や出荷、売上管理などに影響が出る可能性があります。
すべてのシステム停止が会社全体の休業につながるわけではありません。しかし、重要な業務が特定のシステムに依存している場合、影響が広がるおそれがあります。
2. 事業停止によって経営に起こり得る5つの影響
① 売上や利益が減少する
受注や販売ができない状態が続けば、売上が減少する可能性があります。ただし、売上の減少額と利益の減少額は同じではありません。停止した業務、期間、代替手段の有無などによって影響は異なります。
② 固定費の負担が続く
業務が止まっている間も、人件費や家賃、リース料などの支出は通常すぐにはなくなりません。売上が減る一方で支出が続くと、資金繰りへの負担が大きくなる可能性があります。
③ 取引先への納品や対応が遅れる
受発注や生産管理のシステムが停止すると、納期の遅れや問い合わせへの対応の遅れにつながることがあります。自社だけでなく、取引先の業務にも影響が及ぶ可能性があります。
④ 顧客や取引先からの信頼に影響する
サービスの提供や問い合わせへの対応ができない状態が続くと、顧客や取引先の不安につながる場合があります。状況説明や復旧見込みの案内など、通常業務とは別の対応も必要になることがあります。
⑤ 復旧までの追加費用が発生する
システムの調査や復旧を外部の専門業者に依頼したり、代替手段を確保したりするために、追加費用が発生する場合があります。復旧までの期間や必要な作業は、被害の範囲やシステム環境によって異なります。
3. 業種によって異なる事業停止の影響
システム停止による影響は、業種や業務の仕組みによって異なります。例えば、次のような影響が考えられます。
- 製造業:生産管理や制御システムが使えず、生産ラインの停止や納期の遅れにつながる可能性があります。
- 建設業:図面や工程管理、見積もりなどのデータにアクセスできず、工事の進行や資材の手配に支障が出る場合があります。
- 卸売・小売業:受発注や在庫管理、販売管理のシステムが停止し、仕入れや出荷、販売に影響が出る可能性があります。
- 飲食業:予約管理や注文、決済などのシステムが使えず、店舗運営に支障が出る場合があります。
- サービス業:顧客情報や予約情報を確認できず、サービス提供や問い合わせ対応が遅れる可能性があります。
これらは想定される例です。実際の影響は、会社の業務フローやシステム構成、代替手段の有無などによって変わります。
4. 売上の減少だけでなく、固定費や追加費用にも注意
事業停止による影響を考えるときは、売上が減ることだけでなく、停止中も続く支出や、復旧のために必要となる追加費用を分けて整理することが大切です。
- 売上や利益の減少
- 人件費や家賃など、継続して発生する固定費
- 代替システムや臨時の作業手段を確保する費用
- システム調査・復旧にかかる費用
- 取引先や顧客への連絡・対応にかかる費用
- 再発防止に向けたシステムや運用体制の見直し費用
これらの費用や損失が、すべて同じ扱いになるわけではありません。保険の補償対象となるかどうかも、契約内容や事故の状況によって異なります。
5. 公的な事例から見る事業停止リスク
独立行政法人情報処理推進機構(IPA)は、中小企業向けにサイバーセキュリティに関する事例や対策情報を公開しています。ランサムウェアなどによってシステムが使えなくなると、データの復旧だけでなく、業務の再開や取引先への対応にも時間や費用がかかる可能性があります。
個別の事例で示される費用は、一定の条件を置いた想定額である場合があります。すべての企業に同じ規模の損失が発生するという意味ではありません。自社の業務内容やシステム環境に置き換えて、どのような影響があり得るかを考えることが重要です。
IPA(情報処理推進機構)の情報セキュリティ関連情報はこちら
6. 事業停止リスクに備えるために、今からできること
- 重要な業務を洗い出す:どのシステムが止まると、受注・生産・出荷・顧客対応などに影響が出るかを整理する。
- バックアップと復元手順を確認する:バックアップを取得するだけでなく、実際に復元できるかを定期的に確認する。
- 代替手段を考える:システムが使えない場合に、どの業務をどの方法で継続するかを検討する。
- 連絡先と初動手順を決める:社内の責任者、システム管理会社、保守会社などへの連絡方法を整理しておく。
- 取引先や顧客への対応を準備する:連絡方法や情報共有の判断手順をあらかじめ確認しておく。
- 従業員への教育を行う:不審なメールや不正アクセスの兆候に気づいた際の報告手順を共有する。
すべてを一度に整える必要はありません。まずは、止まると影響が大きい業務と、その復旧手順を確認することから始められます。
7. サイバー保険で確認したいポイント
サイバー保険には、商品や契約プランによって、事業中断による利益損失や追加費用などを補償する特約が用意されている場合があります。ただし、すべての契約に自動的に付帯されるわけではなく、対象となる事故や支払条件も異なります。
検討する際は、次の点を確認しましょう。
- 事業中断による利益損失が補償対象となるか
- 代替手段の確保などにかかる追加費用が対象となるか
- どのような事故や原因が補償対象となるか
- 免責金額や支払限度額、損害額の算定方法はどうなっているか
- 復旧までの期間や保険会社への連絡など、支払いに関する条件は何か
保険は事業継続に向けた備えの一つですが、すべての損失が必ず補償されるわけではありません。セキュリティ対策や事業継続の準備と組み合わせ、自社に合った内容を確認することが大切です。
まとめ:システム停止が経営に与える影響を考えておく
サイバー攻撃による事業停止は、売上の減少だけでなく、固定費の負担、取引先への影響、顧客対応、復旧のための追加費用など、経営全体に影響する可能性があります。
まずは、自社のどの業務が止まると影響が大きいのかを整理し、バックアップや復元手順、連絡先、代替手段を確認しておきましょう。そのうえで、サイバー保険の補償範囲や支払条件も確認し、予防策と資金面の備えを組み合わせることが重要です。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/13/cyber-business-interruption/trackback/