

社長、個人情報が漏えいした場合、会社に最大1億円の罰金が科されるという話を聞いたことはありませんか。
個人情報保護法には、確かに法人に対する1億円以下の罰金刑が定められています。しかし、顧客情報の誤送信や不正アクセスによる漏えいが発生しただけで、直ちに1億円の罰金が科されるという意味ではありません。
実際に問題となるのは、個人情報保護委員会の命令への違反や、個人情報データベース等の不正提供・盗用など、法律で定められた特定の行為です。
一方、漏えい事故が発生すれば、刑事罰とは別に、行政への報告、本人通知、被害拡大防止、原因調査、顧客対応などが必要になる場合があります。
この記事では、2026年11月時点の個人情報保護法と個人情報保護委員会の公式Q&Aに基づき、最大1億円という罰金の正しい意味、法人と行為者の違い、漏えい発覚後の実務対応を、中小企業の経営者向けに解説します。
法人に対する1億円以下の罰金刑は、個人情報保護法第184条の両罰規定により、第178条の命令違反や第179条の個人情報データベース等の不正提供・盗用が問題となる場合に規定されています。
情報漏えいが発生したという事実だけで、自動的に法人へ1億円の罰金が科されるわけではありません。
目次|13項目[開く/閉じる]
1.最大1億円の罰金は本当なのか
個人情報保護法には、法人に対する1億円以下の罰金刑が実際に規定されています。これはインターネット上の噂ではなく、法律に明記された内容です。
ただし、罰金の対象となる行為を正しく理解する必要があります。個人情報保護法第184条は、法人の代表者や従業員等が法人の業務に関して特定の違反行為をした場合、行為者だけでなく法人にも罰金刑を科すことがあると定めています。
そのうち法人に1億円以下の罰金が規定されているのは、第178条の命令違反と、第179条の個人情報データベース等の不正提供・盗用です。
「個人情報が1件でも漏れたら1億円の罰金」「サイバー攻撃を受けた会社は必ず罰金」という説明は正確ではありません。
事故の発生、行政上の対応、刑事罰の成立は区別して判断する必要があります。
また、1億円は法定の上限額です。すべての対象事件で1億円の罰金になるという意味でもありません。
2.個人情報保護法の罰則を比較する
個人情報保護法の罰則は、違反した行為によって異なります。また、行為者本人と法人では、罰金の上限が違う場合があります。
| 主な違反行為 | 行為者への法定刑 | 法人への罰金刑 | 関連条文 |
|---|---|---|---|
| 個人情報保護委員会の命令への違反 | 1年以下の拘禁刑または100万円以下の罰金 | 1億円以下 | 第178条・第184条 |
| 個人情報データベース等の不正提供・盗用 | 1年以下の拘禁刑または50万円以下の罰金 | 1億円以下 | 第179条・第184条 |
| 所定の報告徴収への虚偽報告、立入検査の拒否等 | 50万円以下の罰金 | 50万円以下 | 第182条・第184条 |
この表は、個人情報保護委員会の公式Q&Aで説明されている主な罰則を整理したものです。法人への罰金刑については、両罰規定の適用条件を満たす場合を示しています。
「最大1億円」という金額だけを記憶するのではなく、どのような違反が問題になるのか、従業員本人と法人でどう異なるのかを理解することが重要です。
3.命令違反で法人に1億円以下の罰金
個人情報保護委員会には、個人情報を取り扱う事業者を監督する権限があります。法律違反が認められた場合、必要に応じて報告徴収や立入検査、指導・助言、勧告、命令などを行うことができます。
こうした監督上の措置と、刑事罰は同じではありません。特に注意したいのは、委員会からの法的な命令への違反です。
個人情報保護法第178条では、所定の命令に違反した行為者について、1年以下の拘禁刑または100万円以下の罰金を規定しています。
さらに、第184条の両罰規定が適用される場合には、法人に1億円以下の罰金刑が科される可能性があります。
経営者が注意したいこと
- 行政機関から届いた正式な文書を放置しない
- 勧告と法的な命令を混同しない
- 改善を求められた事項と期限を確認する
- 対応状況を文書で記録する
- 必要に応じて法律の専門家へ相談する
行政機関から連絡があっただけで、直ちに命令違反が成立するわけではありません。行政上の措置には段階があり、何が求められているかを正確に確認することが必要です。
4.データベースの不正提供・盗用
法人に対する1億円以下の罰金が問題になるもう一つの類型は、個人情報データベース等の不正提供・盗用です。
第179条は、事業者や従業員等が業務に関して取り扱った個人情報データベース等を、自己または第三者の不正な利益を図る目的で提供したり、盗用したりする行為を対象としています。
具体的に想定される行為
- 従業員が顧客データベースを不正に持ち出して販売する
- 業務で取得した顧客リストを不正な利益目的で第三者へ提供する
- 退職前に管理していた個人情報データベースを不正な利益目的で盗用する
これらは制度を説明するための一般的な想定例です。実際の犯罪成立には、対象となる情報、行為の内容、不正な利益を図る目的など、条文で定められた要件を確認する必要があります。
単なる操作ミスによる誤送信と、故意に顧客データを盗用して利益を得ようとする行為は、法律上の評価が異なります。
顧客データの一括ダウンロード権限、外部媒体への保存、退職者のアカウント停止などを確認してください。情報を持ち出す機会を減らすことは、不正行為の予防にもつながります。
5.両罰規定とは何か
両罰規定とは、一定の違反行為について、実際に行為をした人だけでなく、その業務に関係する法人等にも罰金刑を科す仕組みです。
例えば、法人の業務に関して従業員が第179条の不正提供・盗用に該当する行為をした場合、行為者本人への刑事罰とは別に、法人にも罰金刑が問題となり得ます。
ただし、従業員が違反した場合に、どのような事情でも必ず法人に最高額の罰金が科されるという意味ではありません。
確認すべき要素
- 実際にどの法律違反が成立するのか
- 違反行為を行ったのは誰か
- 法人の業務に関係する行為なのか
- 法人への両罰規定が適用されるのか
- 具体的な事情に応じてどのような責任が認められるのか
会社としては、不正行為を防止する管理体制や社員教育、アクセス権限の設定などを継続的に見直すことが重要です。
6.従業員本人と法人の罰則の違い
「法人の罰金が最大1億円」という情報を聞くと、行為者である社員本人にも1億円の罰金が科されると誤解されるかもしれません。しかし、法律で定められた刑の上限は異なります。
命令違反の場合、行為者には1年以下の拘禁刑または100万円以下の罰金が規定されています。一方、両罰規定の対象となる法人には1億円以下の罰金刑が規定されています。
個人情報データベース等の不正提供・盗用では、行為者には1年以下の拘禁刑または50万円以下の罰金、法人には両罰規定により1億円以下の罰金が問題となります。
個人事業主については、法人に対する1億円以下の罰金と同じ扱いになるとは限りません。条文上、法人と法人以外の事業主体には異なる規定があります。
なお、刑事罰に用いられる「拘禁刑」は、2025年6月1日から導入された刑罰の名称です。古い解説資料には「懲役」という表現が残っている場合があります。
7.虚偽報告や検査拒否にも罰則がある
個人情報保護法では、委員会による所定の報告徴収や立入検査に応じない場合、虚偽の報告をした場合などについても罰則を定めています。
第182条に該当する違反行為には50万円以下の罰金が規定されており、両罰規定が適用される場合には法人にも50万円以下の罰金が問題となります。
ここで区別したいのが、個人データ漏えい時の法定報告と、委員会が監督権限に基づいて求める報告徴収です。この2つは根拠条文や手続きが異なります。
事故後の説明で注意したいこと
- 確認された事実と調査中の事項を分ける
- 対象人数が未確定なら未確定と記載する
- 不明な点を推測で埋めない
- 調査により判明した事実を適切に反映する
- 行政から求められた資料や回答期限を確認する
初期段階で情報が十分に把握できていないことと、意図的に虚偽の報告をすることは別です。確認できた事実を正確に整理し、必要な追加報告を行うことが基本です。
8.漏えい発生と刑事罰は別の問題
不正アクセスによって顧客情報が流出した場合、企業は被害者としてサイバー攻撃を受けていることがあります。一方で、個人情報を取り扱う事業者としての対応義務を負う場合もあります。
そのため、「サイバー攻撃の被害を受けた会社」と「個人情報保護法上の義務を負う会社」という立場は、必ずしも対立しません。
ただし、報告対象となる事故が発生したことと、刑事罰の対象行為が成立したことは同じではありません。
| 出来事 | 主に確認する内容 |
|---|---|
| 顧客情報の誤送信 | 漏えい等の有無、報告・本人通知の要否 |
| 外部からの不正アクセス | 被害拡大防止、個人データへの影響、報告義務 |
| 社員による顧客データの不正販売 | 第179条の成立要件、刑事責任、法人への両罰規定 |
| 委員会の正式な命令への違反 | 第178条の成立要件、刑事責任、法人への両罰規定 |
この区別を理解すると、最大1億円という数字だけに振り回されず、会社として本当に必要な対応を検討できます。
9.事故発覚後に必要な初動対応
漏えい事故が発覚した場合、最初に考えるべきことは罰金の金額ではなく、被害拡大の防止と事実確認です。
個人情報保護法では、一定の個人データの漏えい等について、個人情報保護委員会への報告と本人への通知が必要です。情報の流出が確定していなくても、漏えい等のおそれがある段階で対象となる場合があります。
初動の5つの作業
- 事故の発覚日時と内容を記録する
- 被害拡大を防ぐための措置を講じる
- 対象となる個人データの種類と人数を調べる
- 行政報告と本人通知の要否を判断する
- 必要な報告・通知と再発防止策を進める
報告対象の場合、速報は事態を知ってから速やかに行い、概ね3〜5日以内が目安です。確報は原則30日以内、不正の目的によるおそれがある事態では60日以内です。
速報では、その時点で把握している事項を報告できます。すべての詳細が確定するまで何もしないという対応は適切ではありません。
関連する公開記事:ソニー生命290万件の追加漏えい|契約者と代理店が確認したい対策
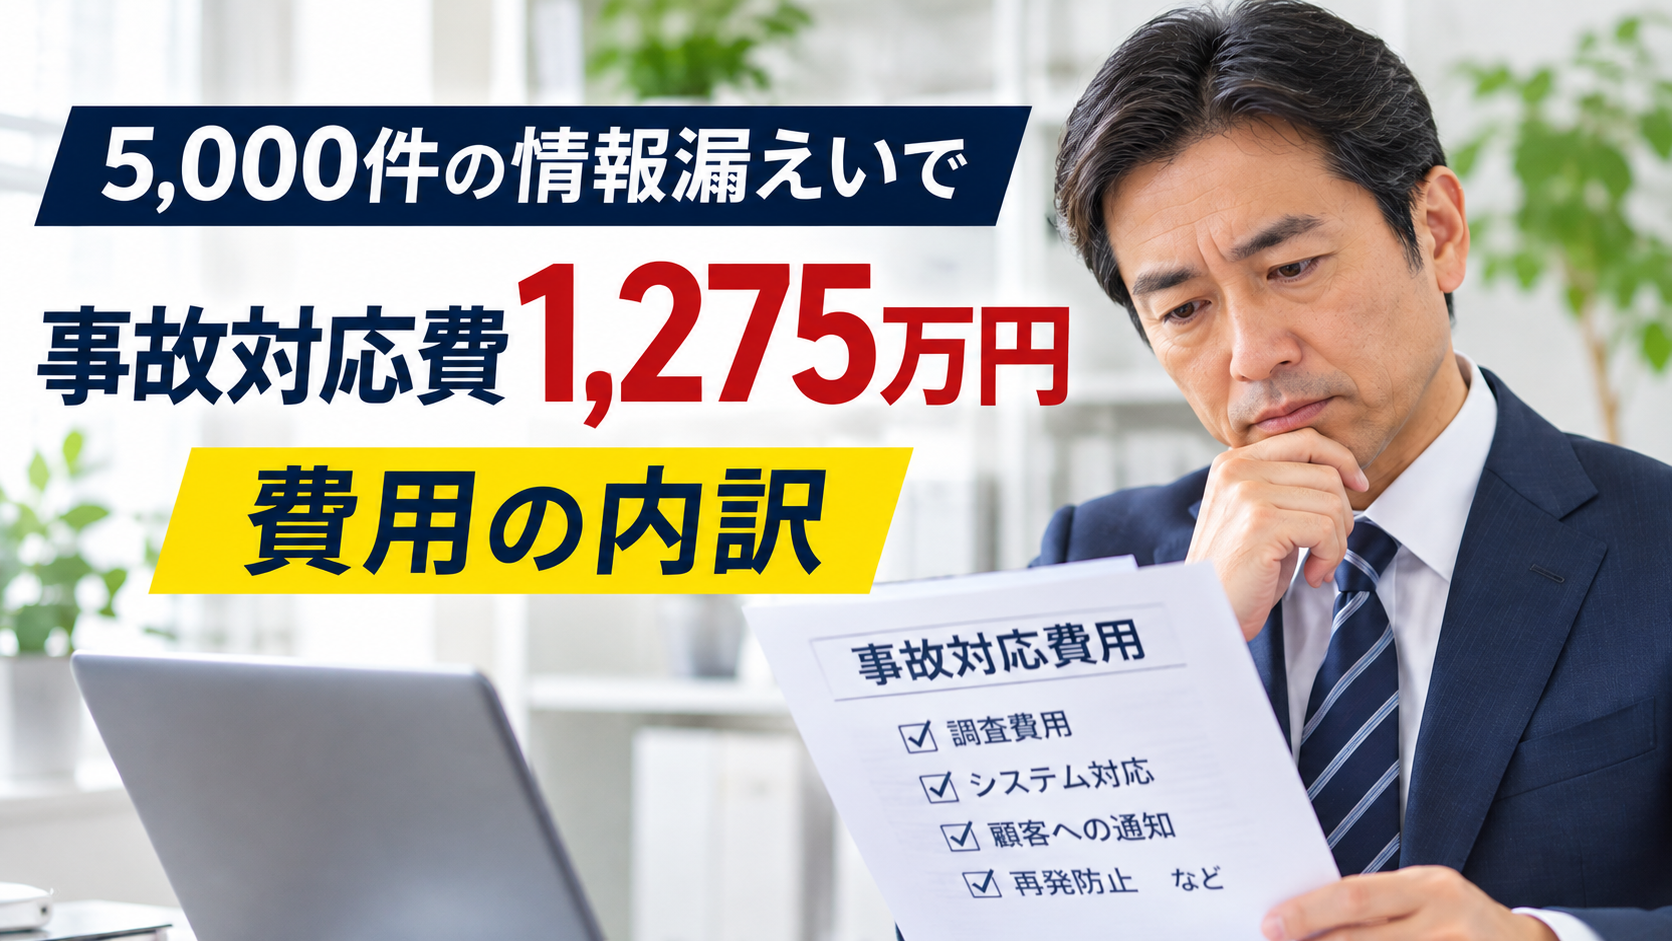
10.罰金・損害賠償・事故対応費用の違い
個人情報漏えいでは、罰金だけでなく、複数の経済的負担が生じる可能性があります。ただし、それぞれの性質は異なります。
| 区分 | 内容 | 注意点 |
|---|---|---|
| 刑事罰としての罰金 | 法律が定める犯罪に対する金銭的な刑罰 | 法定の要件を満たす場合に問題となる |
| 損害賠償 | 被害者等に対する民事上の責任 | 責任の成立と金額は個別事情で異なる |
| 事故調査費用 | 原因や影響範囲を調査する費用 | 調査規模やシステム構成に左右される |
| 復旧費用 | システムやデータを復旧する費用 | 被害状況やバックアップの状態で変わる |
| 顧客対応費用 | 本人通知、問い合わせ対応など | 対象人数と対応方法によって異なる |
例えば、刑事罰の対象とならない事故でも、原因調査やシステム復旧、顧客対応に費用がかかる場合があります。
一方、損害賠償責任の有無や金額は、刑事罰の上限額によって自動的に決まるものではありません。
事故対応に関係する費用を分類し、誰が支出を承認し、誰が記録を残すかを事前に決めておくと、緊急時の混乱を減らすことにつながります。
11.中小企業で想定したい3つの事例
法律を正しく理解するため、実際の事故を断定するものではない3つの想定例を確認します。
事例① 顧客リストを誤送信した
営業担当者が、取引先へ送る予定のない顧客リストをメールに添付してしまった場合です。この時点で自動的に法人へ1億円の罰金が科されるわけではありません。
まず確認するのは、漏えいした情報の種類、対象人数、送信先、回収可能性、行政報告と本人通知の要否などです。
事例② 社員が顧客データを不正に販売した
業務で取り扱った個人情報データベースを、社員が不正な利益を図る目的で第三者へ販売した場合です。第179条の犯罪が成立するか、法人への両罰規定が適用されるかが問題となり得ます。
会社では、アクセス履歴、持ち出しの経緯、情報管理の仕組みなどを確認し、適切に対応する必要があります。
事例③ 行政からの正式な命令に違反した
法令違反に対する個人情報保護委員会の正式な命令を受けたにもかかわらず、その命令に違反した場合です。第178条に基づく刑事罰や法人への両罰規定が問題となる可能性があります。
重要なのは、行政から届いた書類の種類と内容を正しく確認し、必要な対応を行うことです。
上記は法律の仕組みを理解するための一般的な想定例です。個々の事件について犯罪の成立、法人への罰金、損害賠償責任などを断定するものではありません。
関連する公開記事:シェアフル最大750万件流出懸念|求職者と求人企業の情報管理
12.経営者の10項目チェックリスト
最大1億円という数字だけを恐れるのではなく、個人情報を適切に管理し、事故時に正確に対応できる体制を整えることが重要です。
- 自社で保管している顧客・従業員の個人データを把握している
- 個人データの管理責任者を決めている
- 社員ごとのアクセス権限を定期的に確認している
- 退職者のアカウントを速やかに停止している
- 個人データの持ち出しに関するルールがある
- 事故発覚時の社内連絡先が決まっている
- 漏えい等の行政報告と本人通知の要否を確認できる
- 行政からの正式な照会や命令への対応責任者が決まっている
- 事故の事実と調査中の内容を区別して記録できる
- 法令や運用手順を定期的に見直している
特に、個人データの管理責任者、事故発見時の連絡経路、行政対応の担当者という3点から着手すると、対策を具体化しやすくなります。
関連する公開記事:大手企業の不正アクセスに学ぶ|中小企業が確認したい3つの対策
13.今日の行動は一つ
個人情報保護法の罰則を理解するときは、最大1億円という数字だけに注目しないことが大切です。情報漏えいへの適切な対応と、法律上の特定の犯罪行為を区別して考える必要があります。
中小企業では、個人情報の管理や行政対応を社長が直接判断する場合もあります。しかし、事故が発生したときに社長が不在であれば、初動が遅れることも考えられます。
「個人情報が漏えいしたとき、行政への報告要否を最初に確認する責任者は誰か」を社内で確認してください。
決まっていなければ、責任者と代理担当者を今日決めましょう。
法律の仕組みを理解し、日頃から個人情報を適切に管理し、事故が起きたときには事実に基づいて対応する。その積み重ねが、企業と顧客の信頼を守ることにつながります。
一次情報・公式資料
- 個人情報保護委員会|個人情報保護法違反に対する措置・罰則のQ&A
- e-Gov法令検索|個人情報の保護に関する法律
- 個人情報保護委員会|漏えい等の対応とお役立ち資料
- 個人情報保護委員会|個人情報保護法ガイドライン(通則編)
注記:本記事は2026年11月12日時点に確認した法令と個人情報保護委員会の公開資料に基づく一般的な解説です。特定の企業が罰金刑を受けた事実を報じる記事ではありません。
刑事罰の成立、法人への両罰規定の適用、行政報告、損害賠償責任などの判断は、事故の具体的状況と適用法令によって異なります。本記事の想定事例と管理対策は、一般的な実務上の説明・提案です。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/12/personal-data-breach-100million-yen-corporate-penalty/trackback/