

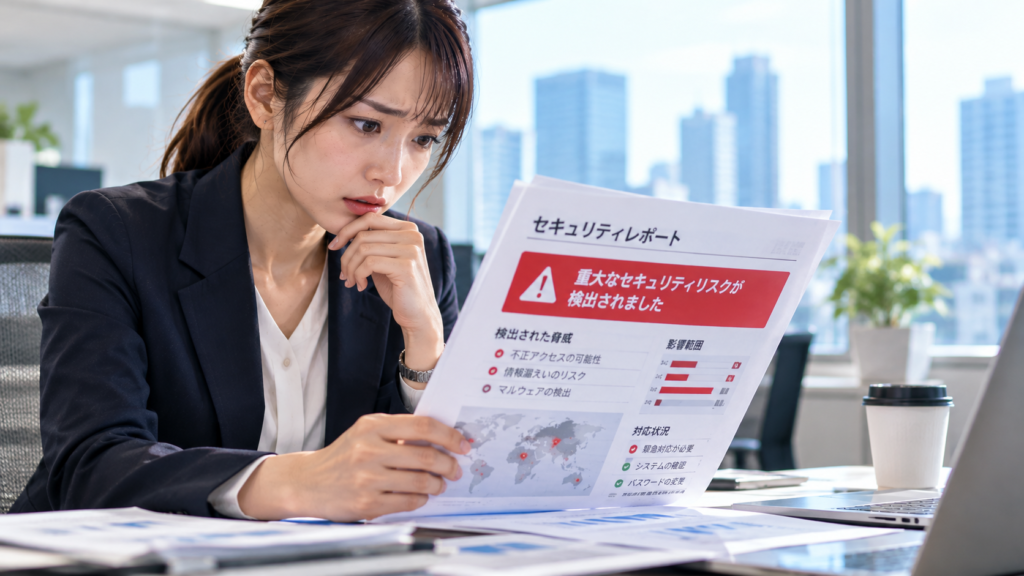
警察庁やIPA(情報処理推進機構)等の公表資料によると、近年の中小企業を狙うサイバー犯罪は、単なるデータの暗号化やネットワーク侵入だけでなく、「御社のサーバーから個人情報が大量に漏えいした証拠がある」「このままだと取引先やネット上に悪評として炎上させるが、解決金(身代金)を払えば内密にする」と、偽りのセキュリティ警告や暴露をちらつかせて経営者を心理的に追い詰める悪質な「恐喝ビジネス(脅迫メール・偽告発)」が急増しています。多くの経営者は、突然舞い込む「取引先への情報流出の噂」や「ネット上の炎上予告」にパニックに陥り、事実確認もせずに犯人の要求に従って金を支払ってしまいますが、実際には大半がハッタリや偽りのハッキング申告であることが後から判明しています。現場の管理責任者からは、「取引先や世間に悪評が広まると言われたらどう対処すべきか」「偽の警告や脅迫メールを見抜く方法はあるのか」といった切実な相談が寄せられています。本稿では、偽のセキュリティ警告を装った顧客・取引先脅迫の手口と、中小企業が今すぐ講じるべき実務上の防衛ルールを整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や国内外のセキュリティ専門機関の公表資料によると、偽のセキュリティ警告や暴露を盾にした脅迫(恐喝)に直面し、誤った対応をとった場合に発生する主な損害・対応費用の内訳は以下の通りです。
・脅迫者への金銭支払いによる損失:ハッタリであるにもかかわらず、恐怖心から要求通りに支払ってしまう数百万円の不当な送金被害。
・フォレンジック調査・原因究明費用:本当に情報漏えいやハッキングが起きていないかを急遽外部の専門家に依頼して調査するコスト。
・弁護士費用・法的対応費:悪質な脅迫者との交渉や、取引先への事実説明・法的措置に伴う専門家コスト。
・風評被害・無駄なパニックによる機会損失:社内が混乱し、本来の業務が長期間にわたって完全停止することによる売上消失。
脅迫手口の最大の目的は「企業のパニックに乗じた金銭のゆすり取り」であるため、冷静な事実確認ができない状態が最も危険なポイントとなります。
1. なぜ起こったのか?
偽のセキュリティ警告や悪評の暴露を装った脅迫が後を絶たない背景には、攻撃者が企業のウェブサイトや公開されている経営者・役員の連絡先を標的にし、「あたかも大惨事が起きたかのような恐怖心をあおる文面」を機械的に大量送信している実態があります。攻撃者は企業のセキュリティ体制の隙を突く技術的なハッキングに失敗した際や、手っ取り早く金を稼ぎたい場合に、この「心理的恐喝」の手口に切り替えます。「もし取引先に知られたら会社の信用がすべて失墜してしまう」という経営者の焦りや、組織内に「脅迫を受けた際の冷静なエスカレーション手順」が共有されていなかった管理体制の盲点が、そのまま犯人グループの狙い通りに金を払わされる構造的要因となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| 脅迫受領時のエスカレーション徹底 | 「怪しい警告や暴露の連絡が届いた場合、個人で判断せず直ちに経営陣と情報システム担当へ報告する」ルールの定着。 | パニックによる誤った金銭支払いの防止 |
| 事実確認(トリアージ)の実施 | 脅迫メールに記載された証拠やデータが本物か、実際のシステムログやサーバー状況と照らし合わせて冷静に検証する体制。 | ハッタリや嘘の脅迫の迅速な見抜き |
| 警察・専門機関への即時通報体制 | 金銭を要求する脅迫や悪質な恐喝を受けた際、一切交渉に応じず速やかに警察(サイバー犯罪窓口)に通報する方針。 | 違法な恐喝被害の未然防止と客観的支援 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
偽のセキュリティ警告や悪評の炎上を装った脅迫の手口から自社を守るため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:脅迫メール受領時の第一報ルール:社内のどこに・誰に連絡すべきかの相談窓口をあらかじめ明文化して共有する。
- 第2のステップ:金銭交渉の即時拒絶方針:いかなる脅迫や暴露の予告であっても、犯人側と直接金銭の交渉を行わない方針を経営陣で固める。
- 第3のステップ:取引先への日頃の信頼構築:万が一の不審な連絡が入った際にも、経営者から取引先へ事前に真実を伝えられる良好な関係の維持。
4. 最後のセーフティネットとしての見極め方
どれほど冷静な体制を整えても、巧妙な心理的プレッシャーを伴う脅迫や風評リスクの不安を100%完全に排除することは困難です。万が一、悪質な脅迫に伴う法的対応や、万が一の漏えい発生時に多額の調査費用や損害賠償問題に発展した場合、企業の財務基盤は深刻な打撃を受けます。そのため、自社の財産と社会的信用を守る最後のセーフティネットとして、不測のサイバー恐喝やトラブルに伴う対応費用を幅広くカバーするサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
偽のセキュリティ警告を装った脅迫は、システムを壊すのではなく「経営者の恐怖心」を突いて金を奪う卑劣な心理戦です。まずはコストをかけずに実践できる「脅迫受領時の報告ルールの周知」や「金銭交渉の絶対禁止」から、会社の命運を守る確実な一歩を踏み出してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/11/fake-security-alert-extortion-202610/trackback/