

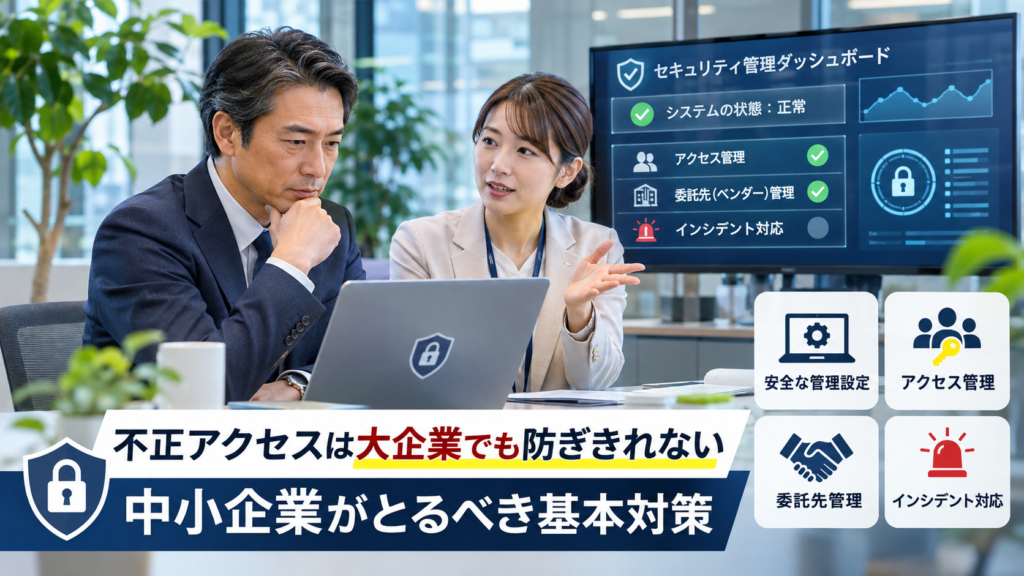
社長、大手企業がサイバー攻撃を受けたというニュースを見て、「専門の担当者も予算もある会社で被害が起きるなら、うちでは防げないのでは」と感じたことはありませんか。
2026年11月、三井住友海上火災保険株式会社は、自社の契約者専用ページ、ロードサービス業務の委託先、中堅・中小企業向け情報提供サイト「MSコンパス」に関する情報漏えいを、それぞれ公表しました。
11月6日の契約者専用ページの発表では約3万7,000件、11月9日のロードサービス委託先の発表では三井住友海上分が約22万8,000件、MSコンパスでは約2万3,000件です。これらは異なる環境に関係する事案であり、一つの攻撃や一つの原因として扱うことはできません。
今回の事故について、管理者アカウントの設定不備、パスワードの使い回し、特定の脆弱性などが原因だったと、公表資料だけで断定することはできません。
それでも中小企業には学べることがあります。重要な管理画面を誰が操作できるか、情報を預けている委託先はどこか、異常を発見したとき誰が判断するかという基本事項です。
IPAは「中小企業の情報セキュリティ対策ガイドライン第4.0版」で、経営者が取り組むべき考え方と、社内で実践する対策を整理しています。
本記事では、事故の事実と一般的な安全対策を区別し、中小企業の経営者が確認したい3つの対策を具体的に解説します。
複数の不正アクセス事案の違い、大企業の事故から学べること、管理画面の安全設定、権限と認証、外部委託先の管理、事故の初動・連絡、復旧とバックアップ、経営者の10項目チェックリストを整理します。
目次|13項目[開く/閉じる]
1.大手企業でも情報漏えいが発生した事例
三井住友海上は2026年11月6日、同社の「ご契約者さま専用ページ」に対する第三者の不正アクセスにより、登録者の情報約3万7,000件が漏えいしたと公表しました。
同社は11月2日夜に不正アクセスを検知し、翌3日深夜、情報保護や被害拡大防止のため関連サービスを停止しました。
その後、11月9日にはロードサービス委託先の不正アクセスと、MSコンパスへの不正アクセスについて、別々の発表を出しています。
| 公表日 | 対象 | 公表件数 | 特徴 |
|---|---|---|---|
| 11月6日 | ご契約者さま専用ページ | 約3万7,000件 | 自社の契約者向けシステム |
| 11月9日 | ロードサービス委託先 | 約22万8,000件 | 外部委託先での不正アクセスに関連する三井住友海上分 |
| 11月9日 | MSコンパス | 約2万3,000件 | 中堅・中小企業向け情報提供サイト |
これらは、それぞれ対象システムや取扱情報の異なる事案です。三つの件数を単純に足して、重複のない被害者数とすることも適切ではありません。
この三つの公表だけから、管理画面の設定不備や特定のパスワード管理が原因だったとは断定できません。本記事の基本対策は、各事故の原因認定ではなく一般的な再発予防・被害軽減策です。
2.複数の事故を一つの原因にまとめない
サイバー事故では「どのシステムが対象か」「不正アクセスを検知したのは誰か」「情報を管理していたのはどの会社か」を分ける必要があります。
契約者専用ページは三井住友海上のシステム、ロードサービス関連は業務委託先PCS社のシステムです。MSコンパスは中堅・中小企業向けの情報提供サイトで、原因と影響範囲の調査が続いています。
| 区別する事項 | 確認する内容 |
|---|---|
| 不正アクセスの検知 | 誰が、いつ、どの環境で異常を確認したか |
| 情報漏えいの確認 | どの情報が、どの範囲で漏えいしたか |
| 原因調査 | 侵入経路や悪用された問題が特定されたか |
| 事業継続への影響 | サービス停止と代替運用の状況 |
| 二次被害 | 不正ログインやなりすまし等が確認されたか |
例えば、不正アクセスを検知した日が分かっても、最初の侵入日が分かるとは限りません。また、情報漏えいが確認されても、その後の不正利用まで発生したと判断できるわけではありません。
他社の原因を推測するより、自社の重要な管理画面、委託先、事故時の連絡体制がどこまで把握できているか確認するほうが実務に役立ちます。
3.大企業の被害から中小企業が学べること
サイバーセキュリティには、対策を実施してもリスクをゼロにできないという性質があります。しかし、それは基本対策を実施しても意味がないということではありません。
中小企業では、限られた人員と予算のなかで、どの対策を優先するか決める必要があります。
IPAのガイドラインは、経営者が認識すべき事項と社内で実践するための手順を分けて示しています。経営者が自らすべての技術設定を変更する必要はありません。
| 経営者が決めること | 担当者が確認すること |
|---|---|
| 守るべき情報と業務 | 重要システム・データ・サービスの一覧 |
| 管理責任者 | 管理者ID、認証方式、権限の一覧 |
| 委託する業務 | 契約範囲、預ける情報、連絡先 |
| 事故時の判断 | 初動、記録、関係先への連絡手順 |
| 改善の期限 | 未対応事項と再点検日 |
管理者を決める、不要な権限を削除する、バックアップの復元を確認する、委託先の連絡先を整理するなど、現在の仕組みを把握することから始められます。
4.管理画面の認証とアクセス権限
管理画面は、Webサイト、クラウド、メール、受発注システム、顧客管理などを設定するために利用します。通常の利用者より広い操作権限を持つアカウントもあります。
管理者アカウントが不正利用されると、情報の閲覧・設定変更・データ出力などに影響が及ぶ可能性があります。
確認したい基本事項
- 管理者アカウントの利用者を把握しているか
- 管理者権限を必要最小限にしているか
- 重要サービスで多要素認証を利用できるか
- 複数の担当者でパスワードを共有していないか
- 退職者・異動者・委託終了者の権限が残っていないか
- 不審なログインや重要操作を記録できるか
上記は中小企業が一般的に実施したい管理項目です。三井住友海上の複数事案で、これらの設定に欠陥があったと確認されたものではありません。
経営者は担当者のパスワードを集めるのではなく、管理体制と設定状況を確認しましょう。
5.更新・バックアップ・操作記録の確認
管理画面の安全性を考える際は、認証だけでなくソフトウェアの更新、重要データのバックアップ、管理操作の記録も必要です。
サポート終了製品や未修正の脆弱性が残っていないか、復旧に必要なデータを安全に保管しているかを確認します。
| 確認対象 | 基本的な確認内容 |
|---|---|
| ソフトウェア更新 | 更新状況、サポート期限、未対応の脆弱性 |
| バックアップ | 保存場所、改ざんや削除への保護、復元確認 |
| 操作記録 | 管理者ログイン、情報の大量出力、設定変更 |
| 異常検知 | 誰が不審な操作を確認し、誰へ報告するか |
| 復旧手順 | 安全確認、復旧担当者、再開条件 |
ファイルを保存していても、実際に必要なデータを復元できるかは別です。重要システムから順に、安全な方法で復元確認を進めましょう。
PLC、産業用ロボット、遠隔保守装置などは、一般的なパソコンと同じ手順で更新・遮断すると設備の安全や生産に影響する場合があります。設備メーカーや専門担当者と確認してください。
6.外部委託先と契約終了後の情報管理
三井住友海上は11月9日、ロードサービス業務等を委託するPCS社への不正アクセスによって、同社の顧客情報約22万8,000件が漏えいしたと発表しました。
この事案は、外部委託先で情報が漏えいした場合、委託元の顧客にも影響が生じ得ることを示しています。
中小企業でも、ホームページ制作会社、給与計算会社、IT保守会社、受発注クラウドなどに情報や業務を預ける場合があります。
| 委託先管理の項目 | 確認したい内容 |
|---|---|
| 委託先と業務 | 誰に、どの業務を任せているか |
| 預ける情報 | 顧客・従業員・図面・契約情報など |
| 管理と再委託 | 保管先、アクセス権限、再委託条件 |
| 事故連絡 | 初報の条件、報告先、報告期限 |
| 契約終了後 | 返却・削除・継続保存の根拠と期間 |
法令や契約に基づく情報保存が必要な場合もあります。削除すべき情報と適切に保管すべき記録を区別し、管理責任者と保存期間を確認してください。
7.製造業・建設業に置き換えたリスク
製造業では生産管理、図面共有、設備保守など、建設業では施工管理、現場の資料共有、顧客情報管理などでITシステムや外部サービスを利用しています。
これらのシステムは日常業務に必要ですが、管理者権限の不正利用やサービス停止が起きた場合には、事業継続にも影響する可能性があります。
| 業種・業務 | 一般的な想定影響 | 優先する確認 |
|---|---|---|
| 製造業・生産管理 | 製造指示・納期確認の停止 | 管理者・バックアップ・復旧連絡 |
| 製造業・設計図面 | 図面への不正アクセス・利用停止 | 共有権限・版数管理 |
| 製造業・設備保守 | 遠隔接続や保守業務への影響 | 委託先と接続権限 |
| 建設業・施工管理 | 工程表・現場資料の閲覧停止 | 管理画面と代替運用 |
| 建設業・顧客管理 | 連絡先・契約情報への影響 | 認証・保存先・事故連絡 |
| 共通・会社メール | 不正ログイン・なりすまし | 多要素認証・報告先 |
これは中小企業が想定したい一般的なリスクです。今回の三井住友海上の事案によって、特定の製造会社・建設会社の情報が流出したという意味ではありません。
止まった場合に最も困るシステムを選び、管理責任者、認証、委託先、事故時の連絡を確認することから始めましょう。
8.対策① 重要な管理画面を一つ点検する
最初の対策は、重要な業務システムの管理画面について、利用者と認証の状況を確認することです。
管理担当者へ聞きたい5項目
- 管理画面を利用できる担当者は誰か
- 管理者権限は必要な人だけに限定されているか
- 多要素認証は設定できているか
- 退職者・委託終了者のIDが残っていないか
- 不審な操作やログインを確認できるか
例えば会社のメール管理画面や受発注クラウドなど、管理者が明確なサービスを一つ選ぶと確認を進めやすくなります。
担当者が不在でも事故に対応できるよう、権限の引継ぎや正規の緊急連絡先を整理しておきましょう。パスワードを共有して代替するのではなく、サービスが提供する適切な管理手段を確認してください。
設定変更は業務への影響を確認し、必要な承認と手順に従って進めましょう。
9.対策② 委託先と預けた情報を確認する
2つ目の対策は、重要な委託先を一社選び、預けている情報と事故時の連絡条件を確認することです。
確認する項目
- 委託先の会社名と業務内容
- 預けた情報の種類と保存先
- 委託先の担当者と社内の責任者
- 再委託の条件とアクセス権限
- 不正アクセス発生時の初報条件
- システム停止時の代替運用
- 契約終了後の情報返却・削除・保存
| 確認できた状態 | 次の行動 |
|---|---|
| 契約と管理担当者が明確 | 最新の連絡先と安全管理を再確認 |
| 情報の保存先が不明 | 委託先と保存環境を確認 |
| 事故時の連絡が未定 | 初報・追加報告の条件を協議 |
| 契約終了後の取扱いが不明 | 保存・返却・削除の根拠を確認 |
情報の保護や利用者への対応について、委託元にも確認すべき事項があります。ただし、具体的な法的義務や損害賠償責任は、法令・契約・事故の事実関係によって異なります。
10.対策③ 事故時の連絡・初動・復旧を決める
3つ目の対策は、不審なログインや情報漏えいの疑いに気付いた際、誰に報告し、誰が対応を判断するか決めることです。
三井住友海上の契約者専用ページの事案では、11月2日夜の不正アクセス検知後、翌3日深夜に関連サービスが停止されました。
これは同社の個別対応です。すべての中小企業が同じ停止手順を実施すべきという意味ではありません。
社内で準備したい初動
- 異常を発見した日時と状況を記録する
- 社内責任者とシステム担当者に報告する
- 影響する業務・システム・情報を確認する
- 必要なログや記録を保全する
- 専門担当者と安全な被害拡大防止策を検討する
- 委託先や取引先への連絡の必要性を判断する
- 法令・契約に応じた報告・本人通知を確認する
- 復旧後の安全確認と再発防止を進める
社長、IT担当者、委託先の緊急連絡先を整理し、担当者が不在の場合の代理責任者も決めておきます。
不審な機器を自己判断で初期化すると、調査に必要な記録が失われる場合があります。一方、工場設備の異常では人命と設備の安全を優先し、専門担当者の判断に従ってください。
11.経営者が活用したい公的資料と相談先
IPAは2026年3月27日、「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公開しました。経営者編と実践編から構成され、中小企業が段階的に取り組む対策を整理しています。
同版では、情報セキュリティの基本対策にバックアップを加えた「情報セキュリティ6か条」も案内しています。
| 情報源 | 確認すること |
|---|---|
| IPA・中小企業向けガイドライン | 経営者の役割と基本的な安全管理 |
| IPA・重要なセキュリティ情報 | ソフトウェアの脆弱性や注意喚起 |
| IPA・情報セキュリティ安心相談窓口 | 不審メールや感染が疑われる場合の相談情報 |
| 契約先の保守会社 | 自社システムの設定・更新・復旧 |
| 個人情報保護委員会 | 漏えい等の報告・本人通知の法令上の確認 |
ガイドラインを読むだけで終わらず、管理者、委託先、未対応項目、改善期限を自社の記録へ整理しましょう。
12.経営者の10項目チェックリスト
大手企業の情報漏えい事案を機に、中小企業の社長が確認したい基本事項を10項目に整理しました。
- 重要なシステムと管理責任者を把握している
- 管理者アカウントと利用者一覧を確認している
- 重要サービスの多要素認証を確認している
- 退職者・委託終了者の不要な権限を削除している
- OSや業務ソフトの更新状況を把握している
- 重要データのバックアップと復元手順を確認している
- 顧客情報を預ける委託先と再委託の条件を把握している
- 委託先から事故の初報を受ける連絡先が決まっている
- 不審なログインや情報漏えいの社内報告手順がある
- 事故時の責任者、記録保全、復旧判断の手順が決まっている
「確認済み」「未確認」「改善が必要」に分類し、未確認項目には責任者と期限を決めてください。この10項目はパキラが独自に整理した実務チェックリストであり、法令適合や完全な安全を保証するものではありません。
関連記事:製造業の経営者が確認したいサイバーリスク総点検と10の対策
13.今日の行動は一つ
社長、会社で最も重要なシステムを一つ選び、「管理者は誰で、多要素認証・委託先・事故時の連絡先は確認できていますか」と担当者に聞いてください。
まず管理者が誰かを確認し、設定状況と未対応事項を整理します。外部保守会社が担当している場合は、緊急連絡先と契約範囲も確認しましょう。
認証設定が不明なら、安全な手順で点検する担当者と期限を決めます。生産管理や設備制御の設定変更が必要な場合は、現場の安全と業務への影響を事前に確認してください。
サイバー攻撃を完全に防ぐと約束することはできません。しかし、基本対策の実施状況を把握し、事故時の連絡と復旧に備えることはできます。
今回の大手企業のニュースをきっかけに、対策の有無だけでなく、実際に管理と連絡が機能するか確認しましょう。
- 三井住友海上・2026年11月6日:当社システムへの不正アクセスに伴う情報漏えいについて
- 三井住友海上・2026年11月9日:業務委託先への不正アクセスに伴う情報漏えいについて
- 三井住友海上・2026年11月9日:MSコンパスへの不正アクセスに伴う情報漏えいについて
- IPA:中小企業の情報セキュリティ対策ガイドライン第4.0版
- 個人情報保護委員会:個人情報保護法等
※本記事は2026年11月10日時点の公表情報を基にした一般的な解説です。11月6日の三井住友海上の公式PDFは原本を確認しました。11月9日の公式PDF2件は今回直接取得できなかったため、企業の公表を基にした資料との照合を併用しています。
※11月6日の約3万7,000件、11月9日の約22万8,000件・約2万3,000件は異なる事案の公表値です。対象情報、原因、影響範囲、実人数を同一視しないでください。
※各事案における管理者アカウントやパスワード、更新管理の不備が原因だったと確定したものではありません。本記事の3つの対策はIPA等を参考にした一般的な予防・初動対策です。
※製造業・建設業の業務影響は一般的な想定であり、今回の事故によって特定企業の生産管理システムや施工情報が侵害されたという意味ではありません。
※個人情報漏えい時の報告・通知、委託先の法的責任、保険の補償は、法令、契約、実際の事実関係に基づいて個別に確認してください。
※PLCや産業用ロボットなどの更新・遮断・再起動は、設備の安全とメーカーの手順を確認したうえで判断してください。
※画像は説明用に制作したイメージです。実際の事故現場や調査担当者を撮影したものではありません。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/11/large-company-cyberattack-sme-basic-security-2026/trackback/