

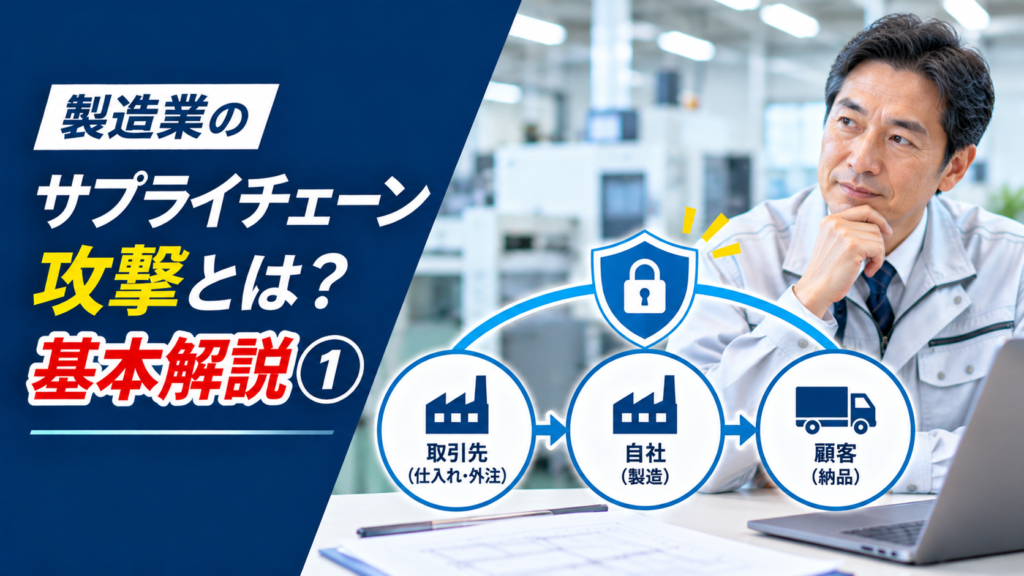
製造業では、原材料や部品の仕入先、加工を依頼する外注先、設備の保守会社、物流会社など、多くの企業と協力して製品をつくっています。こうした企業間のつながりは事業に欠かせませんが、サイバー攻撃の影響が広がる経路にもなり得ます。
例えば、取引先のシステムがランサムウェアによって停止すると、自社が直接攻撃されていなくても、部品が届かない、図面を受け取れない、納期を守れないといった問題が起こる可能性があります。また、取引先に与えたアクセス権限や共有システムが悪用され、自社へ不正アクセスされるケースも想定されます。
本記事では、製造業の経営者が知っておきたいサプライチェーン攻撃の基本的な仕組みと、取引先との関係で確認すべき対策を解説します。
目次|13項目[開く/閉じる]
1.サプライチェーン攻撃とは何か
サプライチェーン攻撃とは、製品やサービスの供給網に含まれる企業、システム、ソフトウェアなどのつながりを悪用するサイバー攻撃です。攻撃者が直接狙う企業ではなく、取引先や委託先などを経由して侵入する場合があります。
例えば、外部の保守会社のアカウントを不正利用し、保守先企業のシステムへ侵入する手口が考えられます。また、ソフトウェアの提供・更新の仕組みが悪用され、利用企業へ影響が広がる場合もあります。
なお、取引先が攻撃されて部品供給が止まることと、取引先を経由して自社へ不正侵入されることは、厳密には異なる事象です。本記事では両者を区別しながら、製造業の供給網に関係するサイバーリスクを整理します。
2.製造業が狙われる理由
製造業は、仕入先、加工会社、設備メーカー、物流会社など、多数の企業と継続的に連携しています。業務を効率化するため、図面共有システム、受発注システム、遠隔保守などを利用する企業もあります。
こうした連携は業務上の利点がありますが、接続先や共有情報の管理が不十分な場合、攻撃者に悪用される可能性があります。さらに、特定の部品や加工工程を一社に依存している場合、その企業のシステム停止が自社の生産計画に影響するおそれがあります。
企業規模が小さいことだけを理由に、安全だと判断することはできません。自社が大企業の取引先である場合も、逆に自社が多数の中小企業から供給を受ける場合も、つながりを意識した管理が必要です。
3.取引先を経由する主な攻撃経路
サプライチェーン攻撃には複数の手口があります。重要なのは、どの取引先と何を共有し、どのシステムへ接続を認めているかを把握することです。
| 主な経路 | 想定される事象 | 確認したい対策 |
|---|---|---|
| 外部保守アカウント | 認証情報の不正利用による侵入 | 多要素認証、接続制限、操作ログ |
| 取引先との共有システム | 共有権限の悪用や情報閲覧 | 利用者管理、最小権限 |
| 取引先を装ったメール | 偽の請求書や不正リンクによる被害 | 別経路での確認、社員教育 |
| ソフトウェア更新 | 改ざんされた更新の配布 | 正規の入手先、提供元の確認 |
| 委託先の情報管理 | 預けた図面や顧客情報の流出 | 委託先の管理体制、契約条件 |
これらは一般的に想定される経路であり、すべての取引先に問題があるという意味ではありません。接続や情報共有の実態に応じて、優先的に確認する対象を決めましょう。
4.仕入先・外注先の被害による影響
仕入先や外注先がランサムウェアなどの被害を受けると、受発注システムや生産管理システムが利用できなくなる場合があります。その結果、部品の納入遅延、外注加工の停止、出荷予定の変更などが発生する可能性があります。
自社のネットワークが攻撃されていなくても、必要な部品や加工品が届かなければ、生産を継続できないことがあります。特に代替調達が難しい部品や、特殊な加工工程を外部に依存している場合は注意が必要です。
5.保守会社の接続権限に潜むリスク
製造設備や業務システムの保守を外部企業に委託している場合、遠隔接続の仕組みが利用されることがあります。保守作業に必要な接続であっても、アカウントの管理が不十分だと、不正利用されるおそれがあります。
例えば、退職した保守担当者のアカウントが残っている、共通IDを複数人で利用している、接続時間が制限されていないといった状態は、見直しの対象です。接続先の範囲、利用者、認証、接続履歴を確認しましょう。
工場の制御設備に関わる場合は、情報システムとは異なる安全上の配慮が必要になることがあります。設定変更や接続停止は、設備メーカーや担当技術者と相談し、生産・安全への影響を確認したうえで進めてください。
6.取引先との図面・技術情報共有
製造業では、設計図面、CADデータ、加工条件、試作品の仕様書などを外注先や協力会社と共有する機会があります。共有先で情報が適切に管理されていなければ、意図しない第三者へ流出する可能性があります。
必要な情報だけを共有し、利用者ごとにアクセス権限を設定することが基本です。共有期限、再委託の可否、契約終了後のデータの取り扱いなども確認しましょう。
また、メール添付や共有リンクの設定を誤ると、攻撃がなくても情報が漏れる場合があります。技術情報の管理では、不正アクセス対策と日常的な誤送信対策の両方が必要です。
7.ソフトウェアや更新プログラムを経由する攻撃
業務で利用するソフトウェアや機器の更新プログラムは、通常、安全性や機能を維持するために重要です。しかし、ソフトウェアの開発・配布の過程が攻撃者に悪用されると、正規の更新経路を通じて不正なプログラムが配布される可能性があります。
企業側では、ソフトウェアの提供元や入手経路を把握し、公式の案内に基づいて更新を行うことが基本です。重要なシステムでは、更新前のバックアップ、影響範囲の確認、必要に応じた検証環境でのテストも検討しましょう。
一方、更新を長期間放置すると既知の脆弱性が残る場合があります。更新を無条件に止めるのではなく、信頼できる入手経路と適切な更新管理を両立させることが重要です。
8.取引先のセキュリティ対策を確認する
取引先の安全管理を確認する際、すべての企業に同じ詳細な調査を求める必要があるとは限りません。まずは、自社への接続権限を持つ企業、重要な技術情報を預ける企業、生産継続に欠かせない企業などを優先しましょう。
確認項目には、多要素認証、バックアップ、アクセス権限、事故発生時の連絡体制などが考えられます。取引先との関係や契約条件を踏まえ、無理なく確認できる内容から始めることが大切です。
9.自社で取り組む基本的な防御策
取引先のセキュリティ対策を完全に管理することはできません。そのため、自社側でも、取引先経由の不正アクセスや情報漏えいに備える必要があります。
外部接続アカウントには必要最小限の権限を与え、可能な場合は多要素認証を利用しましょう。共有システムの利用者を定期的に見直し、不要になった権限を削除することも重要です。
また、業務システムと製造設備のネットワークを適切に分離し、重要データのバックアップを確保することも検討できます。ネットワーク構成の変更は、設備や生産への影響を確認したうえで進めてください。
10.取引先が被害を受けた場合の初動対応
取引先からサイバー事故の連絡を受けた場合は、まず事実関係を整理しましょう。被害が発生した企業、影響を受けたシステム、共有していた情報、自社への接続の有無などを確認します。
自社への不正アクセスが疑われる場合は、社内の責任者やシステム管理者へ速やかに報告し、必要に応じて専門家と連携してください。関連するログや記録を保全し、影響範囲を調査することが重要です。
取引先の被害が公表されたからといって、自社も侵入されたと断定することはできません。反対に、自社で異常が見つかっていないことだけで安全と判断するのも適切ではありません。
11.生産停止に備えた事業継続の準備
サプライチェーンのサイバーリスクは、情報セキュリティだけでなく、事業継続の問題でもあります。特定の仕入先や外注先が停止した場合、どの製品の生産に影響するか把握しておくことが大切です。
重要部品の代替調達先、在庫の確認、顧客への連絡手順、優先して生産する製品などを整理しましょう。代替先を確保することが難しい場合でも、影響範囲を事前に把握しておけば、事故発生時の判断に役立ちます。
また、緊急時に利用する取引先の連絡先を、普段の受発注システムとは別の手段でも確認できるようにしておくことが考えられます。
12.経営者向け10項目チェックリスト
自社のサプライチェーンに関するサイバーリスクについて、次の10項目を確認してください。
- 重要な仕入先・外注先・委託先を把握している
- 自社システムへ接続できる外部企業を把握している
- 外部接続アカウントの権限を必要最小限にしている
- 外部接続で多要素認証などの対策を検討している
- 取引先へ共有する図面や技術情報を管理している
- 委託先の事故発生時の連絡先を確認している
- 重要な取引先の基本的な安全対策を確認している
- 代替調達が難しい部品や加工工程を把握している
- 取引先の事故による生産停止への対応を検討している
- 自社に影響が疑われる場合の報告・調査手順を決めている
13.今日から始めるサプライチェーン対策
製造業のサイバーリスクは、自社のパソコンやサーバーだけを守れば終わるものではありません。仕入先、外注先、保守会社、物流会社など、多くの企業とのつながりを通じて影響が広がる可能性があります。
今日から始める行動は一つです。重要な取引先を3社選び、それぞれについて「自社への接続権限があるか」「重要な技術情報を共有しているか」「停止した場合に生産へ影響するか」を確認しましょう。
サプライチェーン対策は、取引先を疑うことではありません。互いの事業を守るために、情報共有と連絡体制を整える取り組みです。
参考となる公的資料
※本記事は一般的な情報セキュリティ対策の解説です。取引先への不正侵入、ソフトウェア経由の攻撃、取引先のシステム停止による供給障害は、原因と影響を区別して判断する必要があります。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/01/manufacturing-supply-chain-cyberattack-basics/trackback/