

「国が能動的サイバー防御を進めるなら、中小企業は自分たちで対策しなくてもよいのでしょうか」。ニュースを見て、このような疑問を持つ経営者もいるかもしれません。
国がサイバー攻撃への対応能力を強化することは、社会全体の安全に関わる重要な取り組みです。しかし、国の制度が整備されても、個々の会社で使うパソコンやクラウド、従業員のアカウントが自動的に安全になるわけではありません。
この記事では、国と企業の役割を分けたうえで、建設会社の社長が確認したい対策を具体的に解説します。
国の能動的サイバー防御と、企業自身の情報セキュリティ対策は役割が異なります。国の制度だけですべての攻撃を防げるわけではなく、企業には日常的な予防、異常の発見、事故時の対応、業務復旧の準備が必要です。まずは重要なクラウドサービスを一つ選び、認証設定とバックアップを確認しましょう。
目次|国のサイバー防御に頼り切れない理由と自社対策
1.国のサイバー防御だけでは十分ではない理由
国の能動的サイバー防御は、重大なサイバー攻撃による被害の防止に向けた取り組みです。一方、中小企業の日常業務では、従業員が利用するメールやクラウド、パソコン、取引先との情報共有など、会社ごとに異なる管理対象があります。
例えば、会社のメールアカウントに多要素認証が設定されていなければ、不正ログインの危険が高まる場合があります。国の制度が整備されたからといって、各企業の設定不備が自動的に解消されるわけではありません。
「国のサイバー防御だけに頼れない」ということは、国の取り組みに意味がないということではありません。国による施策と企業の対策は、互いに代わるものではなく、異なる役割を担っています。
2.能動的サイバー防御で国が担う役割
能動的サイバー防御に関する制度では、官民連携、通信情報の利用、アクセス・無害化措置などが柱となっています。重大な危害を防ぐため、関係機関の情報共有や法令に基づく対応を進める仕組みです。
ただし、それぞれの制度には対象、条件、手続があり、同じ仕組みではありません。アクセス・無害化措置も、企業が依頼すれば必ず実施されるというものではなく、法令上の要件に基づいて判断されます。
| 区分 | 主な内容 | 企業が理解したいこと |
|---|---|---|
| 官民連携 | 関係者間の情報共有や対策の連携 | 公的な注意喚起を自社対策に活用する |
| 通信情報の利用 | 法令に基づく情報の取得・分析 | 社内のアカウント管理とは別の仕組み |
| アクセス・無害化措置 | 法令上の要件に基づく措置 | 個々の企業の希望だけで実施は決まらない |
| 企業の自社対策 | 認証、更新、バックアップ、初動対応 | 企業自身が日常的に取り組む |
3.国の制度が自社の設定を代行するわけではない
企業が使うサービスの設定や管理状況は、会社ごとに異なります。どの従業員に図面を閲覧する権限があるのか、退職者のアカウントが残っていないかといった確認は、企業自身が取り組む必要があります。
また、業務ソフトの更新やクラウドの共有設定も、利用する企業が管理する事項です。外部のIT事業者に委託している場合でも、どこまで対応を任せているのか、契約や管理体制を確認することが重要です。
社長が最初に確認したいこと
会社のメール、図面共有クラウド、会計システムについて、管理者が誰か把握していますか。管理者が不明なサービスがあれば、そこから確認を始めてください。
4.すべてのサイバー攻撃を防げるわけではない
サイバー攻撃には、不正ログイン、マルウェア感染、偽メール、ソフトウェアの弱点の悪用など、さまざまな手口があります。対策を実施しても、すべての攻撃や被害を完全に防止できるとは限りません。
そのため、攻撃を受けにくくする予防だけでなく、異常を早く発見し、被害を広げず、必要な業務を復旧できるようにする準備が重要です。国の制度の有無にかかわらず、この考え方は中小企業にも当てはまります。
多要素認証は不正ログインの危険を減らすための対策です。一方、バックアップはデータの復旧に備えるもので、役割が異なります。複数の対策を組み合わせることが重要です。
5.中小企業も取引先を通じて影響を受ける
IPAは、中小企業向けガイドライン第4.0版の公表に際し、サプライチェーンを介した被害の拡大を対策上の重要な背景として挙げています。自社が直接攻撃されなくても、取引先のシステム停止によって業務に支障が出る可能性があります。
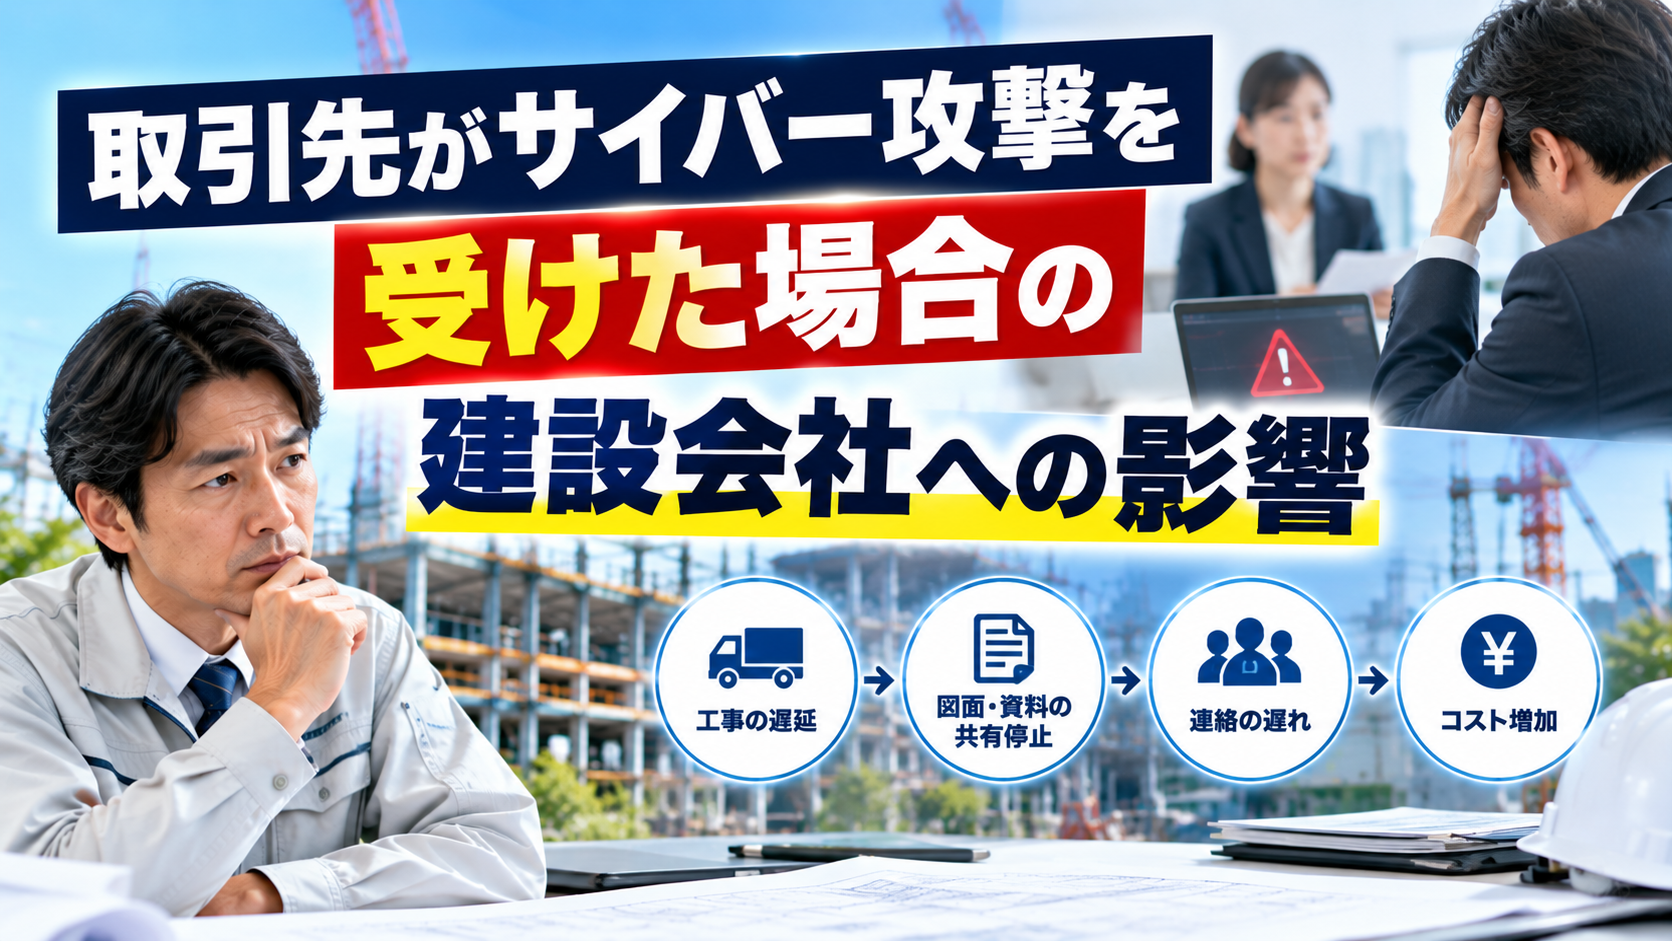
建設業では、元請、発注者、資材仕入先、協力会社との連携が欠かせません。例えば、元請が管理する図面共有サービスが利用できなくなれば、最新図面の確認に影響する場合があります。
ただし、取引先が攻撃されたことだけで、自社にも侵害や情報漏えいが発生したとは限りません。共有しているシステムや情報の範囲を確認することが大切です。
6.建設会社で特に守りたい情報と業務
建設会社では、施工図面、工程表、現場写真、見積書、顧客情報などを日常的に扱っています。これらの情報が利用できなくなると、現場と事務所の確認作業や取引先との連絡に影響する可能性があります。
また、工事ごとに関係する従業員や協力会社が変わる場合、共有権限の管理も重要です。新しい担当者へ権限を追加するだけでなく、工事終了後の削除まで確認する必要があります。
| 情報・業務 | 想定される影響 | 確認したい対策 |
|---|---|---|
| 施工図面 | 最新版を確認できない | 共有権限とバックアップ |
| 工程管理 | 作業予定の確認が遅れる | 代替連絡手段 |
| 現場写真 | 施工記録を確認できない | 安全な保存と復元確認 |
| 見積・請求 | 書類の作成や送付に支障 | 端末更新とデータ保護 |
| 協力会社との共有 | 不要な情報閲覧や誤共有 | 個別アカウントと権限見直し |
上記は実務上の想定例です。実際の影響は、会社の業務やシステム構成によって異なります。
7.パスワードと多要素認証の重要性
メールやクラウドは、建設会社の日常業務でも利用する機会が多いサービスです。パスワードの使い回しや弱い認証設定がある場合、不正ログインのきっかけになる可能性があります。
多要素認証は、パスワード以外の認証要素を組み合わせることで、不正ログインの危険を減らすための対策です。ただし、導入すれば絶対に安全になるわけではなく、管理者権限や利用者の教育なども必要です。
まず確認したい3項目
- 会社のメールに多要素認証が設定されているか
- 図面共有クラウドの管理者を把握しているか
- 退職者や工事終了者のアカウントが残っていないか
8.バックアップと業務継続の準備
IPAが2026年に改訂した中小企業向けガイドラインでは、基本対策にバックアップが追加され、情報セキュリティ6か条となりました。これは、情報を守るだけでなく、事故後に必要なデータを復元できるようにする重要性を示しています。
建設会社では、最新図面、工程表、顧客情報など、業務を続けるために必要なデータを優先して確認してください。バックアップが存在しても、必要なときに復元できなければ十分とはいえません。
バックアップの保存先、取得頻度、アクセス権限、復元手順を確認してください。元のシステムと同じ障害で利用できなくなる構成ではないかも確認が必要です。
出典:IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
9.不審な兆候に気づく社内体制
サイバー攻撃への備えでは、従業員が異常に気づいたときの連絡体制も重要です。不審なログイン通知やセキュリティソフトの警告を見つけても、報告先が分からなければ対応が遅れる可能性があります。
会社の規模が小さくても、最初に連絡する責任者を決めることはできます。異常の内容、発生日時、利用していた端末などを記録し、必要に応じてIT事業者へ相談する手順を用意してください。
「不審なメールや警告を見つけたら、自分だけで判断せず、決められた責任者へ連絡する」。このルールを事務所と現場の両方で共有することが大切です。
10.事故時の判断と連絡は企業にも必要
実際にサイバー攻撃が疑われる場合、会社は自社の状況を確認し、必要な関係者へ連絡する必要があります。国の制度があるからといって、企業が事故対応をすべて任せられるわけではありません。
例えば、図面共有サービスが使えなくなった場合、現場で安全に作業を続けられるか、最新情報を確認できるかを判断する必要があります。また、取引先へ影響する可能性がある場合は、契約上の連絡条件なども確認してください。
事故が疑われた際の基本的な順番
- 人命や現場設備への影響を確認する
- 社内責任者とシステム管理担当へ連絡する
- 警告画面や発生日時などの記録を保全する
- 必要な隔離や調査を専門担当者と検討する
- 取引先への影響と必要な連絡を確認する
慌てて端末を初期化したり、記録を削除したりすると、原因調査に影響する場合があります。状況に応じて専門家へ相談してください。
11.費用や人材に制約がある会社の進め方
中小企業では、専任の情報システム担当者がいない場合もあります。IPAもガイドライン第4.0版で、セキュリティ人材の確保・育成に関する資料を追加しています。
だからといって、すべての対策を一度に実施する必要はありません。まず、会社にとって重要なシステムを把握し、影響が大きいものから優先順位を付けることが現実的です。
取り組みを進める順番の例
- 会社で利用する重要なサービスを一覧にする
- 管理者と利用者を確認する
- 多要素認証と更新状況を確認する
- 重要データのバックアップを確認する
- 事故時の連絡先と外部相談先を決める
これは実務上の優先順位の一例です。自社の業務内容や利用環境に応じて調整してください。
12.社長のための10項目チェックリスト
国の制度に頼り切らず、自社の安全管理を進めるため、次の10項目を確認してください。
- 会社で利用している重要なシステムを把握している
- メールとクラウドの管理者を把握している
- 重要なアカウントに多要素認証を設定している
- パソコンと業務ソフトの更新状況を確認している
- 図面や顧客情報のバックアップを取っている
- バックアップから必要なデータを復元できる
- 退職者や工事終了者のアクセス権限を見直している
- 不審な警告を見つけた際の連絡先を決めている
- 取引先への事故連絡条件を確認している
- 重要システムが停止した際の代替手段を考えている
- 会社で使う重要なクラウドを一つ選び、管理者と多要素認証を確認する
- 最新図面をバックアップから復元できるか確認する
- 異常を発見した従業員が最初に連絡する相手を決める
13.まとめ|国の制度を活用し自社を守る
国が進める能動的サイバー防御は、重大なサイバー攻撃による被害を防止するための重要な取り組みです。しかし、国の制度だけで、個々の中小企業のパソコン、クラウド、図面、顧客情報などが自動的に守られるわけではありません。
企業には、日常的な予防対策、異常の早期発見、事故時の連絡、データ復旧の準備が必要です。建設会社では、現場と事務所、元請や協力会社との情報共有も含めて確認することが大切です。
まずは、会社で利用する重要なクラウドサービスを一つ選び、多要素認証とバックアップを確認してみてください。国の制度を正しく理解しながら、自社でできる対策を一つずつ進めましょう。
公的な一次情報
- 国家サイバー統括室|サイバー対処能力強化法の説明資料
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
- IPA|ガイドライン第4.0版の公表資料
- IPA|サイバーセキュリティ経営ガイドライン実践のためのプラクティス集
※2026年10月27日時点の公表情報に基づく解説です。制度の適用や具体的な法的義務は最新の法令・公的資料で確認してください。建設会社の業務上の影響は想定例であり、特定の事故の発生を示すものではありません。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/sme-cyber-defense-government-limitations/trackback/