

「能動的サイバー防御という制度が始まったそうですが、建設会社も対象になるのでしょうか」。ニュースを見た建設会社の社長から、こうした疑問が出てくるかもしれません。
結論からいえば、建設業という業種名だけで対象かどうかを判断することはできません。重要インフラ事業者の指定、サイバー対処能力強化法の報告制度、取引先との契約上の条件は、それぞれ分けて確認する必要があります。
一般的な建設工事業は、国が示す重要インフラ16分野の独立した分野には含まれていません。しかし、重要インフラ事業者との取引、設備・システムの保守、別事業の運営などによって、制度や情報管理上の対応が関係する場合があります。対象外という言葉だけで、サイバー対策が不要になるわけではありません。
目次|建設会社と能動的サイバー防御の関係を13章で解説
1.建設会社は対象になるのか|最初の結論
建設会社が能動的サイバー防御の対象になるかどうかは、何の制度について確認しているかによって答えが変わります。国の重要インフラ政策における事業者の特定と、法律に基づく届出・報告義務は、同じものではありません。
また、国によるアクセス・無害化措置は、企業が対象事業者に指定されているかどうかだけで一律に決まる仕組みではありません。法令上の要件と手続に基づいて判断される別の制度です。
「建設業は重要インフラ16分野にない」ことと、「建設会社にはサイバーセキュリティに関する法令や契約上の義務が一切ない」ことは同じ意味ではありません。
2.能動的サイバー防御とは何か
能動的サイバー防御は、重大なサイバー攻撃による被害を未然に防ぐため、国が官民連携や情報分析などを進める取り組みです。関連するサイバー対処能力強化法では、重要な社会基盤に関係する事業者の報告制度や、情報共有、国による措置などが定められています。
ただし、これらは一つの仕組みではありません。事業者に課される義務と、国が実施する措置は、対象や判断基準を分けて理解する必要があります。
3.重要インフラ16分野と建設業の位置付け
国家サイバー統括室が示す重要インフラは、情報通信、金融、航空、空港、鉄道、電力、ガス、行政サービス、医療、水道、物流、化学、クレジット、石油、港湾、郵便の16分野です。建設工事業そのものは、独立した分野として挙げられていません。
しかし、建設会社は、これらの分野を支える施設や設備を建設・改修・保守することがあります。重要インフラの運営者と、工事や保守を請け負う会社の立場を分けて考えることが大切です。
| 事業・業務の例 | 制度との関係を確認する視点 |
|---|---|
| 一般住宅・店舗の建築工事 | 建設業という理由だけで重要インフラ事業者になるわけではない |
| 電力設備の建設・補修 | 発注者の情報管理条件や設備へのアクセス権限を確認 |
| 通信設備の設置・保守 | 作業用アカウントや設定情報の管理を確認 |
| 鉄道施設の工事 | 工程情報、立入情報、障害時の連絡条件を確認 |
| 水道設備の保守 | 設備情報、遠隔接続、委託先の管理を確認 |
4.重要インフラ事業者と建設会社の違い
重要インフラ事業者とは、重要インフラ分野に属する事業を行う者のうち、所管省庁が重要インフラ統一基準に基づいて特定する事業者です。同じ分野に属するすべての会社が、自動的に該当するわけではありません。
一方、建設会社が重要インフラ事業者から工事を受注しても、その受注だけを理由に発注者と同じ事業者区分になるわけではありません。ただし、工事で扱う設備情報やアクセス権限の管理について、発注者から条件を求められる場合があります。
発注者が重要インフラ事業者であることと、受注した建設会社が同じ事業者区分になることは別問題です。ただし、契約上の安全管理条件は受注者にも関係する場合があります。
5.法律上の届出・報告義務は誰に関係するか
サイバー対処能力強化法では、一定の基幹インフラ事業者について、特定重要電子計算機の導入に関する届出や、特定の侵害事象などの報告に関する制度が設けられています。対象となる事業者や設備、報告条件は、法律と関連する法令に基づいて確認する必要があります。
一般の建設会社がサイバー攻撃を受けたという理由だけで、すべて同じ報告義務を負うという制度ではありません。一方、個人情報保護法、取引契約、業務に関係する別の法令によって報告や連絡が必要になる場合はあります。
事故発生時には、サイバー対処能力強化法の対象かどうかだけでなく、個人情報の取扱い、契約上の事故報告条件、その他の適用法令も確認してください。
6.建設会社が直接の対象となる可能性
建設会社という社名や主たる業種だけで、あらゆる制度の対象外と断定することはできません。例えば、建設工事以外に法令上の対象となる事業を運営している場合には、その事業内容や指定状況の確認が必要です。
また、重要設備やソフトウェアの供給、システムの保守などを担う場合には、制度上の情報共有や取引先の安全管理に関係することがあります。ただし、こうした業務に関わることだけで、特別社会基盤事業者としての報告義務が自動的に生じるわけではありません。
自社の立場を確認する順番
- 建設工事以外に運営している事業がないか確認する
- 法令上の指定や所管官庁からの通知の有無を確認する
- 重要設備・システムの供給や保守に関係する契約を確認する
7.電力・通信・鉄道・水道工事との関係
重要インフラ事業者との取引がある建設会社では、一般的な工事情報に加えて、設備の構成や接続情報、作業用アカウントなどを扱う場合があります。これらの情報が適切に管理されなければ、発注者の設備管理や事業継続に影響する可能性があります。
例えば、電気工事会社が設備図面を共有する場合は、閲覧できる担当者を限定することが考えられます。通信設備の工事で設定情報を扱う場合は、保存先や外部共有の方法を確認することが重要です。
これらは実務上の想定例です。実際に求められる条件は、発注者の規程や契約内容によって異なります。
8.元請・発注者から求められる情報管理
建設会社が直接の法定対象事業者でなくても、元請や発注者との契約により、情報管理や事故報告の条件を負う場合があります。特に複数の協力会社が関係する現場では、情報を誰が扱うのかを明確にすることが重要です。
| 確認項目 | 実務上の確認内容 |
|---|---|
| 図面・設備情報 | 保存先、共有相手、外部送信の条件 |
| 作業用アカウント | 個人別の発行、権限、作業終了後の削除 |
| 事故報告 | 連絡先、対象となる事故、契約上の期限 |
| 再委託 | 協力会社への情報共有や再委託の条件 |
| 工事終了後 | 資料の返却、削除、保管期間 |
契約上の報告期限と、法律上の報告期限は同じとは限りません。事故が起きてから確認するのではなく、受注時に把握しておくことが役立ちます。
9.遠隔監視・設備保守で注意したいこと
設備の遠隔監視や保守を行う建設関連企業では、現場へ行かなくても設備の状態を確認できる一方、外部から接続するためのアカウントや通信経路の管理が重要になります。利用者の退職や契約終了後も権限が残っていないか確認してください。
また、保守用のパソコンやソフトウェアが更新されていない場合、不正アクセスのきっかけになる可能性があります。遠隔接続を利用する場合は、発注者の承認条件、多要素認証、接続記録などを確認することが大切です。
設備の遠隔接続がある会社は、「誰が、どの設備へ、いつ接続できるのか」を一覧にしてみてください。管理対象が見えると、不要な権限の見直しにつながります。
10.サイバー事故が工事に与える影響
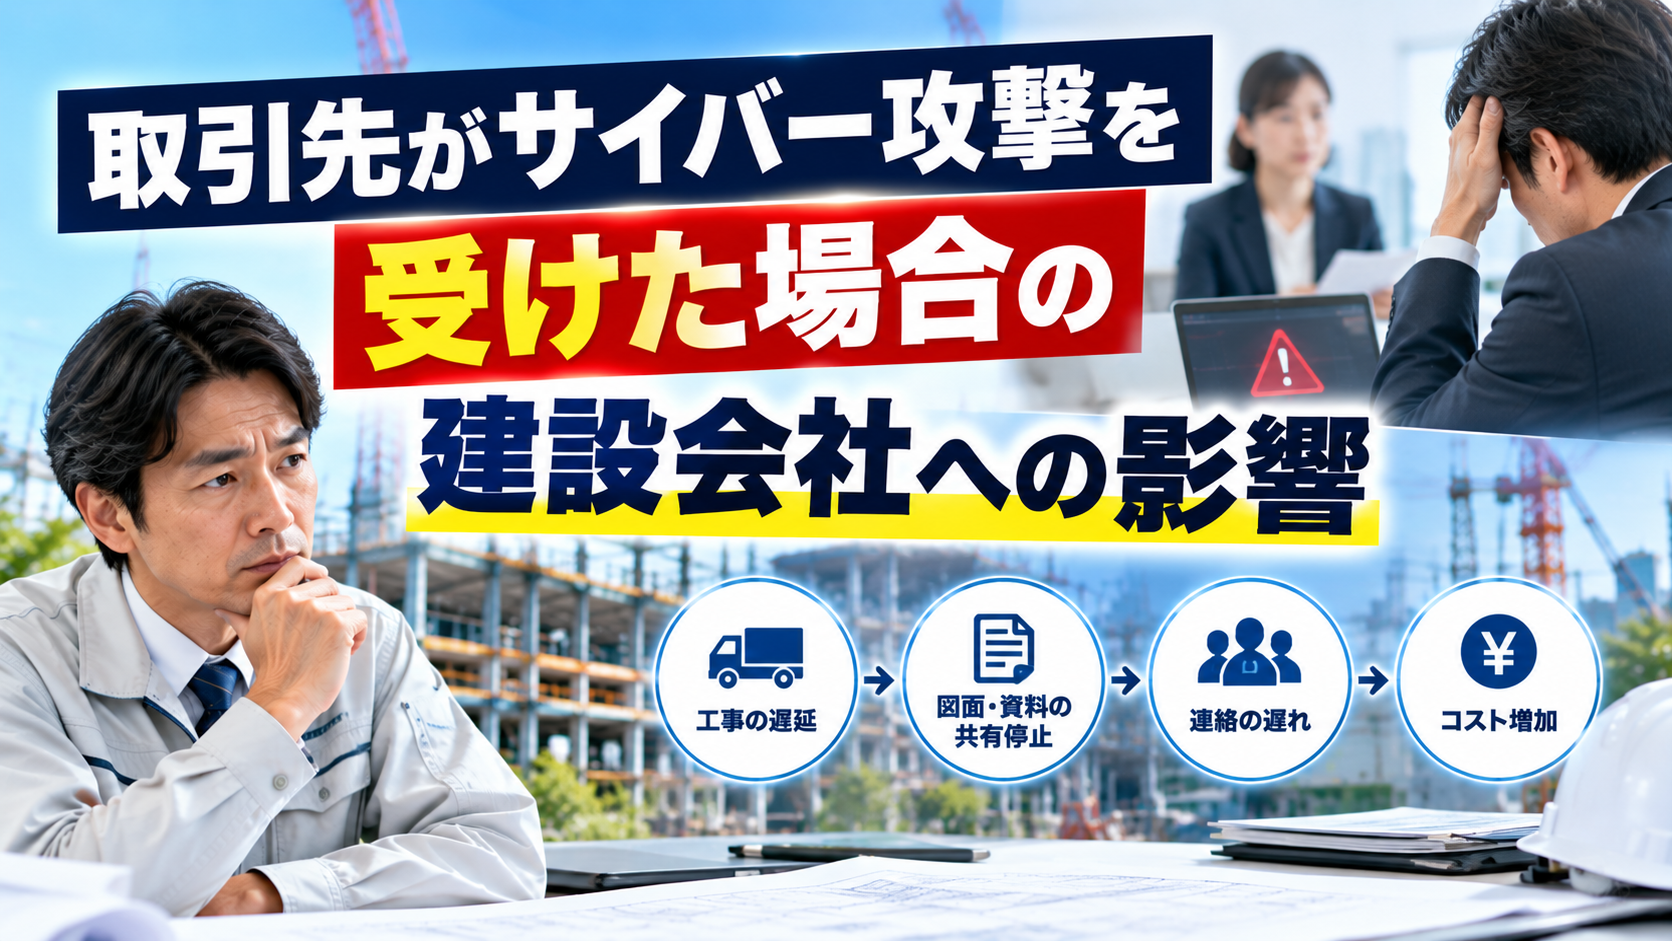
建設会社がサイバー攻撃を受けた場合、メール、図面共有、工程管理、見積作成などの業務に支障が出る可能性があります。例えば、最新図面を確認できなければ、現場での作業判断が難しくなる場合があります。
ただし、システム障害が発生したからといって、必ず工事が停止するわけではありません。紙の図面や代替連絡手段、バックアップなどの準備状況によって影響は異なります。
事故が起きた際の優先順位
- 人命や現場の安全に関わる影響を確認する
- 不正アクセスの疑いがある機器やアカウントを確認する
- 社内責任者と必要な取引先へ連絡する
- 記録を保全し、専門担当者と復旧手順を検討する
11.一般の建設会社が進めたい基本対策
法律上の特定の報告制度の対象かどうかにかかわらず、建設会社には日常の情報管理が必要です。特に、現場と事務所で共通利用するクラウドや、協力会社とのデータ共有は、管理責任が曖昧になりやすい部分です。
まず、メールとクラウドの多要素認証、端末の更新、重要データのバックアップを確認してください。そのうえで、工事ごとに共有する情報と担当者を整理し、工事終了後の権限削除まで運用を決めておくことが役立ちます。
- メール・クラウドの多要素認証
- パソコン・スマートフォン・業務ソフトの更新
- 図面・工程表・顧客情報のバックアップと復元確認
- 現場担当者・協力会社のアクセス権限の管理
- 事故時の連絡先と判断責任者の明確化
12.社長のための10項目チェックリスト
建設会社が制度上の対象確認と自社対策を進める際は、次の10項目を確認してください。
- 自社の事業内容を建設工事以外も含めて把握している
- 重要インフラ事業者との取引の有無を確認している
- 法令上の指定や所管官庁からの通知を確認している
- 元請・発注者の情報管理条件を把握している
- 設備情報や図面の保存先を把握している
- メールとクラウドに多要素認証を設定している
- 遠隔接続や保守用アカウントを管理している
- 重要データのバックアップと復元確認を行っている
- 協力会社や退職者のアクセス権限を見直している
- 事故時の責任者と取引先への連絡手順を決めている
- 重要インフラ事業者との取引があるか確認する
- 主要な元請・発注者の情報管理条件を一つ確認する
- 図面を保存するクラウドと事故時の連絡先を確認する
13.まとめ|対象確認と自社対策を分けて考える
建設業は、国が示す重要インフラ16分野の独立した分野には含まれていません。しかし、建設会社のすべてが、能動的サイバー防御に関係する制度や情報管理上の対応から完全に離れているわけではありません。
大切なのは、法律上の対象となる事業者かどうかと、重要インフラ事業者との取引を通じて求められる条件を分けて確認することです。そのうえで、図面、工程表、設備情報、アカウントなど、自社が扱う重要な情報を守る対策を進めましょう。
まずは、主要取引先の情報管理条件を一つ確認してみてください。社長が今日できる、小さくても重要な一歩です。
公的な一次情報
※2026年10月27日時点の公表資料に基づく解説です。個別の指定状況、法令上の義務、施行状況、取引契約の条件は最新の資料で確認してください。建設会社の業務例は実務上の想定であり、特定の企業の法的な立場を断定するものではありません。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/construction-active-cyber-defense-scope/trackback/