


「能動的サイバー防御の対象になるのは、大企業だけでしょうか」「建設会社や中小企業も新しい報告義務の対象になるのでしょうか」。政府のサイバー政策に関するニュースを見て、こうした疑問を持つ経営者もいるでしょう。
この疑問に答えるには、重要インフラという一般的な区分、法律上の特別社会基盤事業者、国によるアクセス・無害化措置を分けて考える必要があります。似た言葉でも、対象や制度上の役割が異なるためです。
能動的サイバー防御に関する制度は、すべての企業に同じ義務を課すものではありません。特定の報告義務は法令上の対象事業者に関係しますが、一般の中小企業もサイバー攻撃への備えが不要になるわけではありません。まずは自社がどの制度に関係するかを確認し、日常的な対策を進めることが重要です。
目次|対象企業を理解する13のポイント
1.能動的サイバー防御の対象を考える前に
能動的サイバー防御は、重大なサイバー攻撃による被害を未然に防ぐため、国が官民連携や情報分析などを進める取り組みです。関連するサイバー対処能力強化法では、事業者との連携や法律に基づく措置などが定められています。
ただし、「対象企業」という言葉には複数の意味があります。報告義務を負う企業を指す場合もあれば、情報共有に関係する企業や、国の措置を巡る議論で取り上げられる企業を指す場合もあります。
「能動的サイバー防御の対象」という一つの言葉だけで、すべての制度上の対象範囲を説明することはできません。何の義務・措置についての話なのかを確認してください。
2.重要インフラとは何か
重要インフラとは、その機能が停止または低下すると、国民生活や経済活動に大きな影響を及ぼすおそれがある社会の基盤です。電力や水道、鉄道など、日常生活を支えるサービスが代表例として挙げられます。
国は重要インフラのサイバーセキュリティ対策について、分野横断的な基準や取り組みを進めています。ただし、重要インフラという区分と、別の法律に基づく基幹インフラ事業者の指定は同じものではありません。
3.重要インフラの16分野
国家サイバー統括室の公表資料では、重要インフラ分野として次の16分野が示されています。2026年10月1日には、重要インフラのサイバーセキュリティ対策のための統一基準が施行されました。
| 区分 | 重要インフラ分野 |
|---|---|
| 通信・金融 | 情報通信、金融、クレジット |
| 交通・物流 | 航空、空港、鉄道、物流、港湾、郵便 |
| エネルギー・生活 | 電力、ガス、水道、石油 |
| 公共・その他 | 行政サービス、医療、化学 |
ここで示す16分野は、重要インフラ政策上の区分です。この表に載っている業種の会社がすべて、サイバー対処能力強化法の特定の報告義務を負うという意味ではありません。
4.特別社会基盤事業者とは
サイバー対処能力強化法の官民連携に関する制度では、「特別社会基盤事業者」という用語が使われています。これは、経済安全保障推進法に基づく特定社会基盤事業者などとの関係を踏まえて定められる法令上の対象です。
対象には電気、ガス、水道、通信、金融などの基幹インフラに関係する事業者が含まれます。ただし、同じ業種であれば自動的に全社が該当するという仕組みではなく、法令上の指定や対象となる設備・システムなどを確認する必要があります。
会社の規模だけでは判断できない
「従業員が少ないから対象外」「売上が大きいから必ず対象」と判断するのは適切ではありません。対象となる事業、指定状況、重要なシステムとの関係を確認することが大切です。
5.重要インフラ事業者との違い
重要インフラ事業者と基幹インフラ事業者は、似た言葉ですが制度上の意味が異なります。前者はサイバーセキュリティ基本法などに基づく重要インフラ政策、後者は経済安全保障推進法に基づく基幹インフラ制度と関係します。
| 比較 | 重要インフラ事業者 | 基幹インフラ事業者 |
|---|---|---|
| 制度の中心 | 社会基盤のサイバーセキュリティ確保 | 特定社会基盤役務の安定的な提供 |
| 主な根拠 | サイバーセキュリティ基本法など | 経済安全保障推進法 |
| 対象の考え方 | 重要インフラ分野と所管省庁による特定 | 法令上の事業・指定基準など |
| 注意点 | 16分野に属するだけで全社が同じ扱いではない | 業種名だけで指定の有無は決まらない |
政府の説明資料でも、両者は別概念として整理されています。ニュースを読む際は、どちらの制度について説明しているのかを確認してください。
6.対象事業者に関係する届出・報告
サイバー対処能力強化法では、対象となる特別社会基盤事業者について、一定の電子計算機に関する届出や、特定の侵害事象などの報告に関する仕組みが設けられています。対象となる機器、事象、期限などは、法律だけでなく関連する政省令などの確認が必要です。
すべての会社に一律の届出義務があるわけではありません。自社が対象か不明な場合は、所管官庁の公表資料や通知を確認し、必要に応じて専門家へ相談することが重要です。
対象事業者は、指定状況だけでなく、対象となるシステムや報告の条件を確認してください。対象外の企業も、事故時に誰へ連絡するかを決めておくと役立ちます。
7.通信事業者やシステム供給者との関係
制度には、電気通信事業者との連携や、重要なシステムに関係するソフトウェア・機器の供給者への情報提供など、報告義務とは異なる仕組みもあります。したがって、特別社会基盤事業者に指定されていない会社が、制度とまったく無関係とは限りません。
例えば、重要なサービスを支える機器やソフトウェアを提供する企業は、脆弱性に関する情報を受けたり、取引先から対応を求められたりする場合があります。具体的な法的義務の有無は、各制度の条文や契約条件に基づいて確認します。
8.アクセス・無害化措置の判断は別問題
国によるアクセス・無害化措置は、特定の企業から要請があったという理由だけで実施されるものではありません。法令に定められた要件と手続に基づいて判断されます。
そのため、特別社会基盤事業者の報告制度の対象かどうかと、国が重大な攻撃に対してどのような措置を判断するかを、単純に同一視することはできません。国の具体的な対応状況が公表されない場合もあります。
「対象事業者でなければ国の対策とは一切関係がない」「対象事業者なら必ず国が攻撃を止めてくれる」という理解は、どちらも適切ではありません。
9.一般の中小企業はどう考えるべきか
一般の中小企業が特別社会基盤事業者に該当しない場合でも、メールの乗っ取り、ランサムウェア、不正アクセスなどのリスクは残ります。国の制度が整備されても、個々の企業のアカウントやデータが自動的に保護されるわけではありません。
経営者は、法律上の対象確認と並行して、日常の情報管理を進めることが重要です。特にメール、クラウド、業務システム、バックアップの管理状況を確認しておきましょう。
10.建設会社は対象になるのか
一般的な建設工事業そのものは、国家サイバー統括室が示す重要インフラ16分野の独立した分野には含まれていません。ただし、これだけを理由に、すべての建設関連企業があらゆる制度から除外されると判断することはできません。
例えば、重要インフラを運営する事業者に設備やシステムを提供する会社、重要なシステムの保守を受託する会社などは、取引関係を通じて安全管理や情報共有を求められる可能性があります。建設会社が特定の事業者指定を受けているかどうかは、個別に確認する必要があります。
建設会社で確認したい情報
- 元請や発注者から求められる情報管理条件
- 図面・工程表・現場写真の保存先
- 遠隔監視設備や業務システムの保守契約
- 協力会社と共有するアカウントやアクセス権限
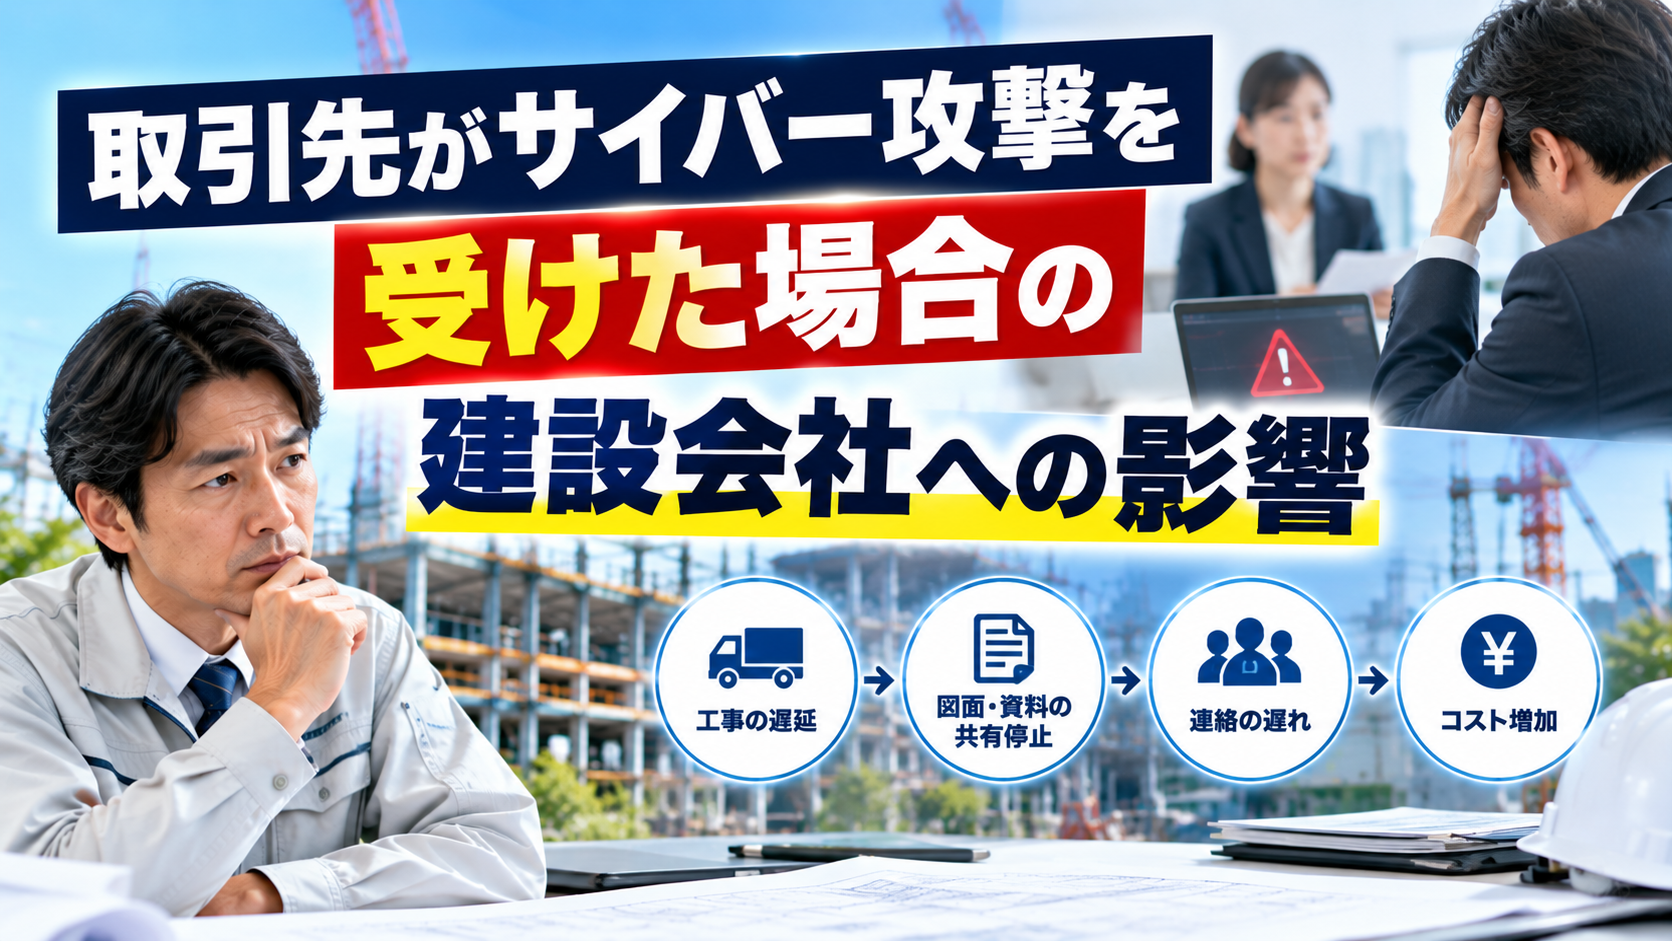
11.取引先を通じた間接的な影響
重要インフラ事業者との取引がある場合、サイバーセキュリティに関する確認や報告を求められることがあります。これは法律上の直接の義務である場合と、取引先の契約条件や社内基準に基づく場合があるため、区別して確認する必要があります。
| 取引関係 | 確認したい事項 |
|---|---|
| 重要インフラ事業者から工事を受注 | 現場情報や図面の管理条件、事故時の連絡先 |
| 設備・システムの保守を受託 | 遠隔接続の権限、更新、障害時の対応 |
| クラウドを共同利用 | 共有範囲、認証、データのバックアップ |
| 複数の協力会社と連携 | アカウントの管理、退職者の権限削除 |
特に、取引先の事故報告期限が契約で定められている場合は、社内の連絡手順もそれに対応できるか確認してください。法律上の期限と契約上の期限は別に整理します。
12.経営者のための10項目チェックリスト
制度の対象確認と日常の安全管理を分け、次の項目を確認してみてください。
- 自社の事業内容と主要な取引先を把握している
- 重要インフラ事業者との取引の有無を確認している
- 法令上の指定や通知の有無を確認している
- 取引先とのセキュリティ契約条件を確認している
- 業務に欠かせないシステムを一覧にしている
- 重要なメールとクラウドに多要素認証を設定している
- 現場の端末と業務ソフトを更新している
- 図面や顧客情報をバックアップしている
- 協力会社との共有権限を管理している
- 事故時の責任者と連絡先を決めている
- 主要取引先から受けている情報管理条件を確認する
- 自社の重要なクラウド・業務システムを一覧にする
- 事故時の連絡先と責任者を一度確認する
13.まとめ|対象外でも備えは必要
能動的サイバー防御の対象企業を理解するには、重要インフラ政策上の事業者区分、サイバー対処能力強化法の報告制度、国のアクセス・無害化措置を分けて考える必要があります。会社の規模や業種名だけで、すべての義務が決まるわけではありません。
建設会社を含む一般の中小企業も、取引先や利用するサービスを通じてサイバーリスクの影響を受ける可能性があります。自社の制度上の立場を確認するとともに、メール、クラウド、図面、連絡体制などの基本対策を続けることが重要です。
公的な一次情報
※2026年10月27日時点の公表資料を基に整理しています。対象事業者の指定、届出・報告義務、施行状況については、最新の法令と所管官庁の案内を確認してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/active-cyber-defense-covered-companies/trackback/