


2026年10月、GMOインターネットグループが政府に「能動的サイバー防御」の適用を要請したことが報じられました。背景には、グループが提供するFX自動売買向けサーバーサービスへの不正アクセスがあります。
このニュースは、大企業のサイバー事故というだけでなく、国がどこまで関与できるのか、デジタルサービスを社会基盤としてどう扱うのか、そして企業自身の安全管理責任をどう考えるのかという課題を示しています。
GMO側は、社会への実質的な影響を踏まえて国の措置を検討してほしいと求めました。一方、政府はアクセス・無害化措置について、企業からの要請ではなく法律上の要件に照らして判断するとの立場を説明しています。中小企業が学ぶべきなのは、国との連携だけでなく、社内で把握したリスクを改善につなげる重要性です。
目次|GMOの要請から考える13のポイント
1.GMOの要請で何が起きたのか
2026年10月24日、GMOインターネットグループは、サイバー攻撃への対応を巡り政府に能動的サイバー防御の適用を緊急要請したと明らかにしました。翌25日、熊谷正寿代表は公式ブログで、要請に至った考えと自社の対応について説明しています。
注目したいのは、要請があったという事実と、政府が具体的な措置を実施するかどうかは別だという点です。被害企業の要望だけで国の措置が決まるわけではありません。
2.対象となったサービスと事故の概要
問題となったのは、GMOグループが提供する「お名前.com デスクトップクラウド」に関係する不正アクセスです。このサービスはFXの自動売買などにも利用されており、利用者の資産や情報への影響が懸念されました。
熊谷代表は公式ブログで顧客に謝罪し、不正アクセスに起因する不正取引の損失について、会社が確認したうえで補償する考えを表明しています。ただし、事故の全容や個別の影響は、継続して公表される情報を確認する必要があります。
攻撃者が主張する侵入経路や設定上の問題が、すべて事実として確認されたわけではありません。攻撃者側の発信を、調査で確定した原因として扱わないことが重要です。
3.熊谷代表が政府に求めたこと
熊谷代表は2026年10月25日の公式ブログで、従来のインフラ事業者という区分だけではなく、国民生活への実際の影響も考慮して、制度の適用可能性を検討してほしいという趣旨を示しました。
また、自社の責任を国に転嫁する意図ではないと説明し、官民連携の必要性を訴えています。これはGMO側の主張であり、政府がその考えを制度上認めたことを意味しません。
熊谷正寿氏公式ブログ|今こそ官民連携で日本を守ろう(2026年10月25日)
4.能動的サイバー防御の基本
能動的サイバー防御は、重大なサイバー攻撃による被害を未然に防ぐため、官民連携、通信情報の利用、法令に基づくアクセス・無害化措置などを組み合わせる制度です。2025年に関連法が成立し、制度の整備が進められてきました。
アクセス・無害化措置は、企業が攻撃者のサーバーへ自由に侵入できるという意味ではありません。警察や防衛省・自衛隊が、法令上の要件に照らして判断する仕組みです。
5.政府はどのように説明したのか
2026年10月26日、木原官房長官は、アクセス・無害化措置について、被害組織からの要請という手続は法律上定められていないと説明しました。要請の有無にかかわらず、警察または防衛省・自衛隊が法律の要件に照らして判断するという立場です。
また、個別事案への政府の対応状況を明らかにすると、攻撃者に情報を与えるおそれがあるとして、具体的な対応へのコメントを控えています。したがって、この発言だけで「GMOの要請が認められた」「却下された」と断定することはできません。
6.重要インフラとデジタルサービスの境界
電力、ガス、交通、通信などは、社会生活を支える重要なサービスです。一方、クラウド、データセンター、オンライン取引を支えるシステムも、多数の企業や利用者の活動に深く関わっています。
ここで考えるべきなのは、社会への影響が大きいサービスと、法律上の特定の事業者区分が必ずしも同じ範囲になるとは限らないことです。GMO側の要請は、この違いを巡る議論として捉えられます。
| 視点 | 確認すべき内容 |
|---|---|
| 法律上の区分 | 法令の定義や指定の要件に該当するか |
| 社会への影響 | 停止した場合、利用者や取引先にどの程度影響するか |
| 政府の措置 | 法定の要件と実施主体に該当するか |
| 企業の責任 | 日常的な予防、検知、改善、事故対応を実施しているか |
7.制度の対象範囲を巡る課題
社会のデジタル化が進むほど、従来の業種区分だけでは影響を捉えにくい場面が生じます。ただし、だからといって個別企業の要請に応じて法的な要件を柔軟に変更できるわけではありません。
制度の対象範囲を検討する際には、国民生活への影響、法律上の権限、通信の秘密やプライバシー、監督の仕組みなどを総合的に考える必要があります。どの範囲まで国が関与するべきかは、慎重な議論が必要な政策課題です。
本記事はGMOを法律上の対象事業者と認定するものではありません。また、政府が今回の要請に基づく措置を実施したと確認するものでもありません。
8.事前の指摘と改善の遅れ
熊谷代表は公式ブログで、社内のホワイトハッカーから改善すべき課題が事前に指摘されていたことを明らかにしました。一方、サービスの可用性や他の対処事項との優先順位などを考慮する中で、対応の深さと速さが十分ではなかったと説明しています。
これは経営者にとって重要な教訓です。専門家がリスクを見つけても、改善の責任者、期限、優先順位が明確でなければ、必要な対応が遅れる可能性があります。
「報告を受けた」で終わらせない
たとえば、社内担当者から「古い業務ソフトを更新したい」と報告を受けた場合、更新による業務への影響も確認しながら、対応期限と代替策を決めることが大切です。すぐに更新できない場合でも、放置するのではなく、一時的なアクセス制限などを専門家と検討します。
9.官民連携と企業責任をどう両立するか
重大なサイバー攻撃に対して国と民間企業が連携することには意味があります。しかし、官民連携は、企業が自社の安全管理責任を国へ移すことではありません。
企業には、利用者への説明、原因調査、再発防止、取引先との連絡など、独自に果たすべき役割があります。国の制度と企業の内部統制は、どちらか一つを選ぶものではなく、異なる役割を担っています。
社内から「この設定は危険です」と報告されたとき、誰が判断し、いつまでに改善するか決める仕組みはありますか。
10.中小企業・建設会社への教訓
建設会社では、施工図面、工程表、現場写真、見積書、顧客情報などを複数の従業員や協力会社で共有します。便利なサービスを利用するほど、そのサービスが停止した場合の影響も確認しておく必要があります。
たとえば、図面共有クラウドが使えなくなった場合、最新図面を別の安全な手段で確認できるでしょうか。現場監督のメールが乗っ取られた場合、協力会社にどのように注意を伝えるでしょうか。これらは想定例であり、GMOの事故で建設会社に同じ被害が発生したと示すものではありません。
経営者が優先したいこと
- 業務に欠かせない外部サービスを把握する
- 停止時の代替連絡手段を決める
- 社内で報告された問題の改善期限を決める
- 協力会社との情報共有権限を定期的に見直す
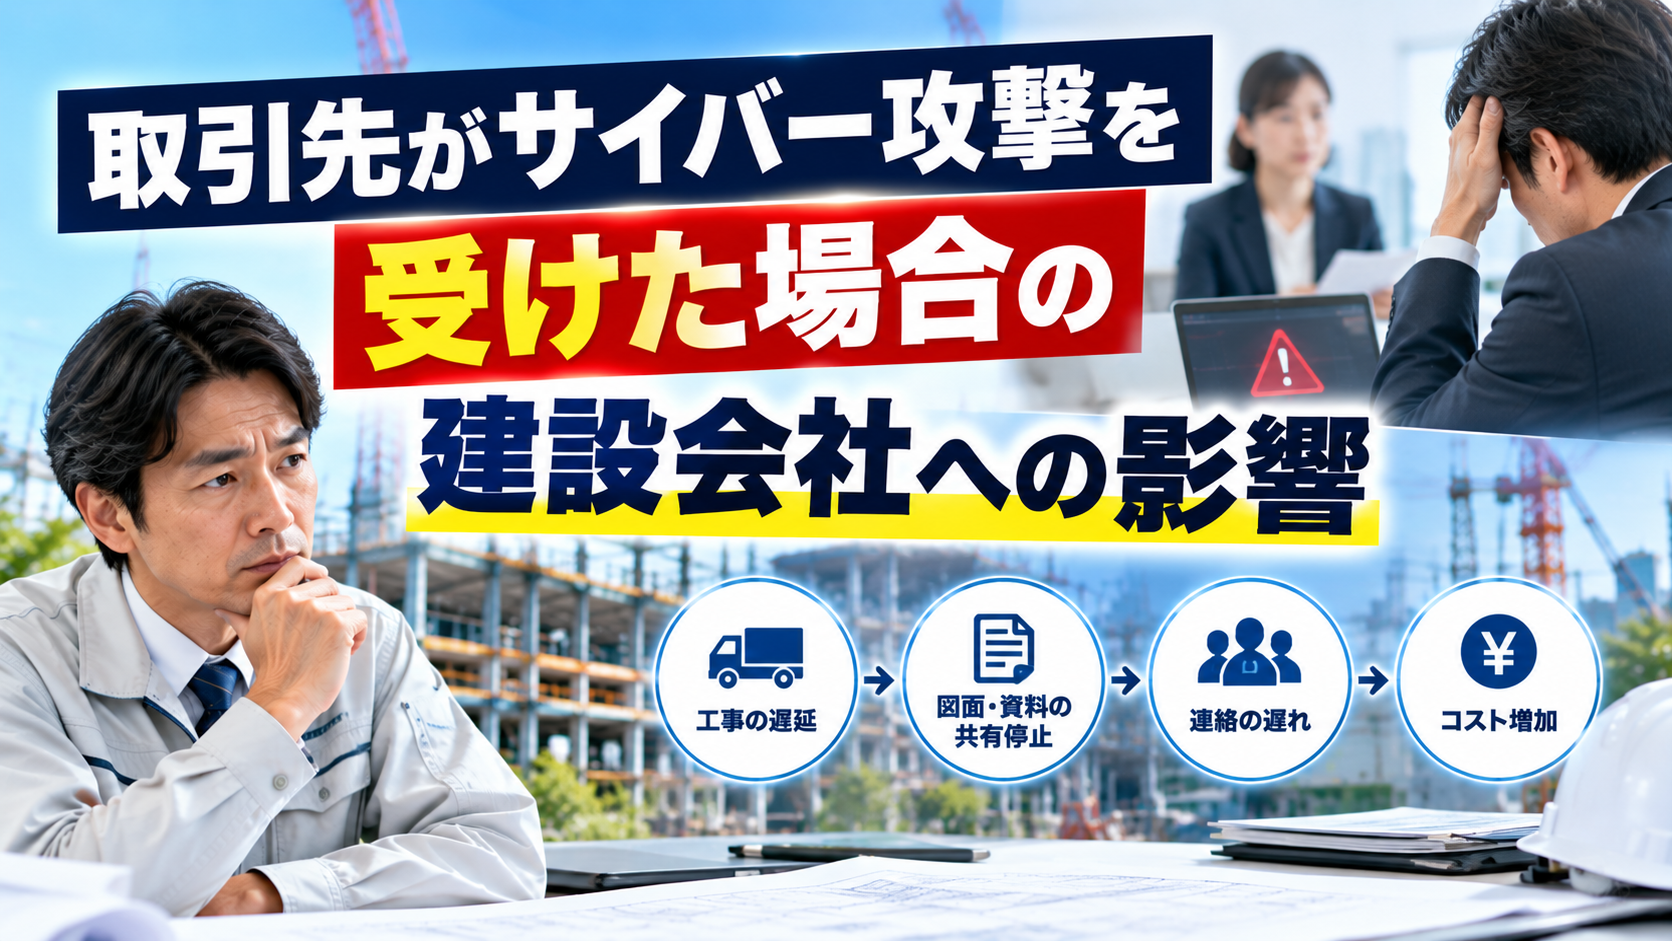
11.取引先のサービスが被害を受けた場合
自社が直接攻撃を受けていなくても、利用中のクラウドサービスや取引先のシステムが被害を受ければ、業務に影響する場合があります。重要なのは、被害の有無が確定していない段階でも、必要な情報を整理しておくことです。
| 確認事項 | 実務上の対応 |
|---|---|
| 利用状況 | 自社が対象サービスを利用しているか確認する |
| 公式発表 | 事業者の障害・事故情報を確認する |
| 認証情報 | 公式の案内に沿ってパスワードや認証設定を点検する |
| 業務への影響 | 図面、工程、請求などに支障がないか確認する |
| 関係者への連絡 | 必要な範囲で社内責任者や取引先に共有する |
| 証拠保全 | 不審な通知や操作履歴を保存し、安易な削除を避ける |
事故を装った偽メールや偽のパスワード変更案内にも注意が必要です。メール内のリンクをそのまま開かず、事業者の公式サイトなど信頼できる経路から確認してください。
12.経営者のための10項目チェックリスト
今回のニュースを自社の点検につなげるため、次の10項目を確認してみてください。
- 業務に欠かせないクラウドサービスを把握している
- サービス停止時の代替手段を決めている
- メールとクラウドに多要素認証を設定している
- 社内で指摘されたリスクを一覧にしている
- リスクごとに改善責任者を決めている
- 改善期限と進捗を定期的に確認している
- すぐ改善できない問題の暫定対策を検討している
- 重要な図面や顧客情報をバックアップしている
- 外部サービスの事故情報を確認する担当者がいる
- 事故時の連絡先と取引先への連絡手順が決まっている
- 社内で改善待ちになっている問題を一つ確認する
- 担当者と対応期限を決める
- 主要クラウドが停止した場合の連絡手段を確認する
13.まとめ|ニュースを自社の改善につなげる
GMOによる能動的サイバー防御の要請は、国の制度の対象範囲と、デジタルサービスが社会に与える影響を考えるきっかけになりました。一方、政府はアクセス・無害化措置について、被害企業からの要請の有無ではなく、法律の要件に照らして判断する立場を示しています。
中小企業の経営者にとって特に重要なのは、社内で見つかった問題を改善につなげる仕組みです。高度な専門家がいなくても、問題を記録し、担当者と期限を決め、進捗を確認することは始められます。
国のサイバー政策を知ることと、自社の安全管理を見直すこと。この二つを結び付け、会社と取引先を守るための行動につなげていきましょう。
参考にした一次情報
政府発言を確認できる報道
TBS CROSS DIG with Bloomberg|木原官房長官の説明(2026年10月26日)
※2026年10月27日時点の公表情報を基に作成。事故原因、被害範囲、政府の個別措置について未確認の事項は断定していません。最新の公式発表に応じて更新します。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/gmo-active-cyber-defense-government-request/trackback/