


「能動的サイバー防御」という言葉をニュースで聞いても、自分の会社にどのような関係があるのか分かりにくいと感じる経営者は少なくないでしょう。特に建設業では、図面、工程表、現場写真、顧客情報などをデジタルで扱う機会が増え、国の制度と自社の情報管理を分けて理解することが重要になっています。
この記事では、能動的サイバー防御の基本、関連法の概要、対象となる事業者の考え方、そして中小企業が今できる対策を整理します。制度の専門用語を覚えることよりも、会社を守るために何を確認するかを重視します。
能動的サイバー防御は、重大なサイバー攻撃による被害を未然に防ぐため、国が官民連携や情報分析などを進める取り組みです。ただし、国の制度があるからといって、個々の企業の端末、メール、図面、顧客情報が自動的に守られるわけではありません。
目次|この記事で分かる13のポイント
1.能動的サイバー防御とは何か
能動的サイバー防御は、重大なサイバー攻撃が発生してから対応するだけでなく、攻撃の兆候を把握し、被害の未然防止を図る考え方です。日本では、国や重要インフラなどの安全を確保するため、法律に基づく仕組みの整備が進められています。
ただし、「能動的」という言葉は、企業が自由に攻撃者のシステムへ侵入してよいという意味ではありません。法律上のアクセス・無害化措置には実施主体、要件、手続などの制約があります。
国の制度を理解することと、自社のセキュリティ対策を実施することは、両方必要です。
2.なぜ日本で制度が整備されたのか
サイバー攻撃によって、重要なシステムが停止したり、機密情報が窃取されたりするリスクが問題となっています。電力、通信、交通など、社会を支えるサービスへの攻撃は、利用者や取引先にも影響する可能性があります。
こうした背景から、日本では国全体のサイバー安全保障を強化するための制度が検討されてきました。企業にとっては、サイバーセキュリティが単なるIT部門の問題ではなく、事業継続に関わる経営課題であることを示す動きといえます。
3.関連する法律と制度の全体像
2025年5月16日、サイバー対処能力強化法と同整備法が成立し、同月23日に公布されました。正式名称や条文、施行状況は、内閣府や国家サイバー統括室が公開する資料で確認できます。
| 主な項目 | 制度の概要 | 企業が理解したい点 |
|---|---|---|
| 官民連携 | 一定の事業者による報告や情報共有など | 対象事業者と報告要件を確認する |
| 通信情報の利用 | 法律に基づく通信情報の取得・分析など | 通信の秘密に関する保護や監督の仕組みがある |
| アクセス・無害化措置 | 重大な被害の防止を目的とする法定の措置 | 民間企業が自由に実施できるものではない |
| 監督・審査 | 独立した監督機関による審査・検査など | 措置には法的な手続と制約がある |
制度には施行時期や詳細な命令・運用ルールが関係します。ニュースの見出しだけで、すべての企業に同じ義務が発生したと判断しないことが大切です。
4.従来の対策と何が違うのか
従来から企業は、ウイルス対策、更新、アクセス制限、バックアップなどによって自社のシステムを守ってきました。一方、能動的サイバー防御は、国が重大な攻撃の兆候や攻撃基盤に関する情報を扱い、被害の未然防止につなげる仕組みを含みます。
| 比較項目 | 企業の日常的な対策 | 国の能動的サイバー防御 |
|---|---|---|
| 主な目的 | 自社の情報・業務を守る | 国や重要な社会基盤等への重大な被害を防ぐ |
| 実施主体 | 経営者、従業員、委託先など | 法令で定められた国の機関など |
| 主な取り組み | 認証、更新、監視、バックアップ | 官民連携、通信情報の分析、法定措置など |
| 中小企業の対応 | 自社で継続して実施する | 制度上の対象や関係を個別に確認する |
5.対象となる事業者の考え方
関連法では、特別社会基盤事業者などに関する制度が設けられています。対象や具体的な義務は、法令上の定義、事業の内容、指定などによって判断されるため、「大企業だから対象」「中小企業だから対象外」と単純には決められません。
また、法定の報告義務の対象であるかどうかと、サイバー攻撃の被害を受ける可能性があるかどうかは別問題です。自社が制度の直接の対象でなくても、重要な取引先との情報共有や事業継続への備えは必要です。
テレビ番組で紹介された個別企業の主張と、法律上確定している制度の対象範囲は分けて考えてください。自社への適用は、最新の法令・所管官庁の案内で確認する必要があります。
6.通信情報の分析と官民連携
能動的サイバー防御に関する制度には、法律に基づく通信情報の取得・分析や、官民での情報共有などが含まれます。攻撃の兆候を把握し、被害の拡大を防ぐために、関係機関が連携することが想定されています。
一方で、通信情報の扱いには通信の秘密やプライバシーに関する重要な論点があります。制度は無制限の情報収集を認めるものではなく、法律上の条件や監督の仕組みと併せて理解する必要があります。
7.アクセス・無害化措置とは
アクセス・無害化措置は、重大なサイバー攻撃による被害を防ぐため、法律で定められた要件の下で行われる措置です。一般の企業が攻撃元と思われるサーバーへ勝手にアクセスしたり、停止させたりしてよいという制度ではありません。
自社が不正アクセスを受けた場合は、証拠を保全し、専門家や関係機関へ相談することが基本です。相手への反撃を試みると、違法行為や被害拡大につながるおそれがあります。
8.中小企業や建設会社への関係
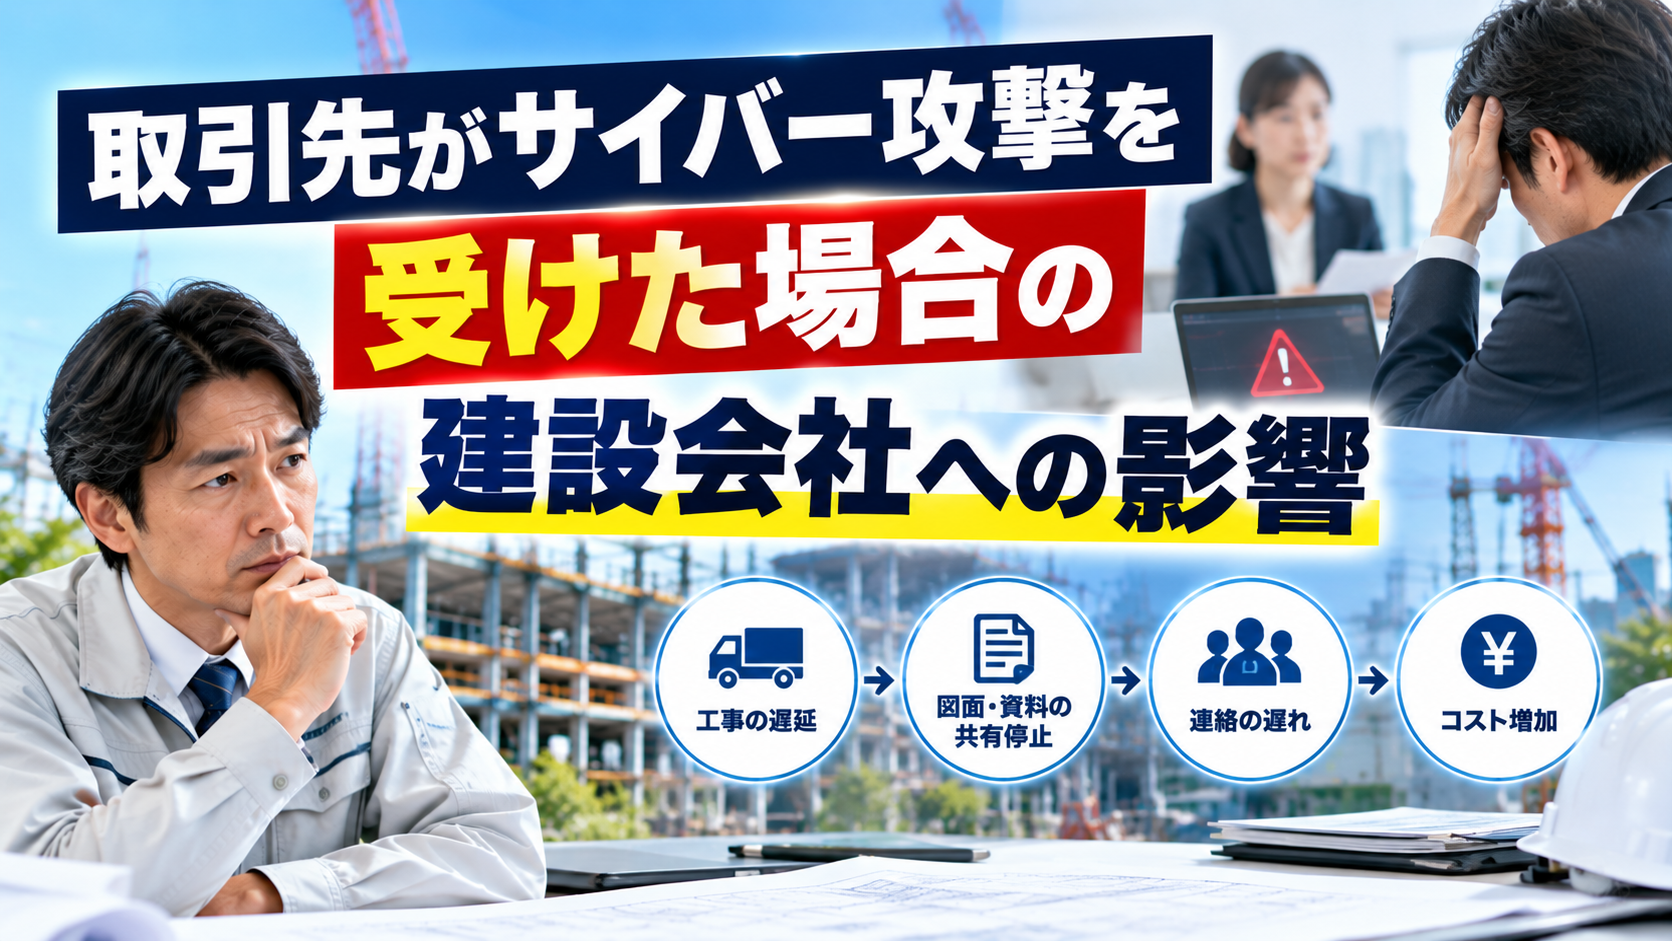
建設会社は、現場写真、施工図面、見積書、工程表、顧客の連絡先などを日常的に扱っています。これらの情報が使えなくなったり、誤った相手に送られたりすると、確認作業の増加や取引先対応が必要になる場合があります。
たとえば、協力会社を装ったメールで共有ファイルの認証情報を入力してしまうケースや、クラウドに保存した図面へアクセスできなくなるケースが考えられます。これらは想定されるリスクの例であり、今回のニュースで発生が確認された事故を示すものではありません。
明日、現場責任者のメールや共有クラウドが使えなくなった場合、誰が元請に連絡し、どこから最新の図面や工程表を取り出せるでしょうか。
9.国の防御と自社の対策は別の役割
国が重大なサイバー攻撃への対応能力を強化しても、個々の会社が日常的に行うパスワード管理やバックアップが不要になるわけではありません。むしろ、社会全体の対策と自社の対策を組み合わせることが重要です。
建設業では、元請、下請、設計会社、資材会社など、多くの関係者がデータを共有します。自社だけでなく、共有先、権限、退職者のアカウント、緊急時の連絡先まで確認しておくと、事故時の混乱を減らせます。
10.経営者が決めたい初動対応
不審なメールを開いた、アカウントが乗っ取られた、共有ファイルが突然使えなくなったといった異常に気づいた場合、最初の連絡先を決めておくことが大切です。担当者が不在でも対応できるよう、社長、現場責任者、IT委託先などの役割を整理します。
| 確認すること | 実務上の対応例 |
|---|---|
| 異常の記録 | 発見日時、画面表示、影響のある端末や業務を記録する |
| 被害拡大の防止 | 専門家の指示に沿って接続やアカウントを管理する |
| 証拠の保全 | 安易な初期化やログ削除を避ける |
| 社内外への連絡 | 責任者、委託先、必要に応じ取引先や関係機関へ連絡する |
| 業務継続 | 安全を確認した代替手段で工程・連絡業務を維持する |
感染や侵入が疑われる端末の操作は、証拠保全や被害拡大防止を考慮し、専門家と相談して判断してください。現場の安全管理や工事工程の変更も、責任者と確認して進めます。
11.今すぐ実行できる基本対策
メールとクラウドに多要素認証を設定する
見積書や図面を保存するメール・クラウドのアカウントから優先して、多要素認証の設定状況を確認します。共有アカウントの使い回しを減らし、誰がアクセスできるかを把握することも大切です。
スマートフォンとパソコンを更新する
現場で使う端末を含め、OSや業務アプリの更新状況を確認します。古い端末や使用していないアプリが放置されていないかも点検します。
図面・工程表・顧客情報をバックアップする
バックアップを保存するだけでなく、必要なデータを実際に復元できるか確認します。バックアップ先への不正アクセスや同時被害を避けるため、保存先の分離やアクセス権も検討します。
事故時の連絡先を紙でも残す
メールやクラウドが使えない状況に備え、IT委託先、主要取引先、社内責任者の連絡先を別の手段でも確認できるようにします。情報を扱う責任者と連絡の順序を決めておくと、初動の遅れを減らせます。
12.社長のための10項目チェックリスト
すべてを一度に完璧にする必要はありません。まず現状を確認し、未対応の項目に担当者と期限を決めることから始めましょう。
- 会社で使うメールアカウントを把握している
- 重要なアカウントに多要素認証を設定している
- 現場スマートフォンの更新状況を確認している
- パソコンと業務ソフトの更新担当者が決まっている
- 図面・工程表・見積書の保存先を把握している
- 重要データのバックアップを実施している
- バックアップから復元できるか試している
- 協力会社とのファイル共有権限を確認している
- 退職者や異動者のアカウントを整理している
- サイバー事故発生時の連絡先と責任者を決めている
この10項目を社長と担当者で確認し、「対応済み」「未対応」「確認中」に分けて記録してください。未対応がある場合は、次回までに実施する項目を一つ決めます。
13.まとめ|制度を知り、自社の守りを固める
能動的サイバー防御は、重大なサイバー攻撃への対応能力を高めるための国の取り組みです。関連法の成立によって制度整備が進んでいますが、対象事業者や個別の義務は法令に沿って確認する必要があります。
中小企業の経営者にとって大切なのは、ニュースを理解したうえで、自社の情報管理を見直すことです。特に建設会社では、現場と事務所の両方で使うデータを守り、万一の際に工事を続ける準備をしておきましょう。
- メールとクラウドの多要素認証を確認する
- 最新の図面・工程表を復元できるか確かめる
- サイバー事故の連絡先と責任者を決める
公的な一次情報
※本記事は公表された制度の概要と一般的な対策を整理したものです。企業の指定状況、法的義務、施行時期、個別の事故対応は、最新の法令や所管官庁の情報に基づいて確認してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/active-cyber-defense-small-business-guide/trackback/