

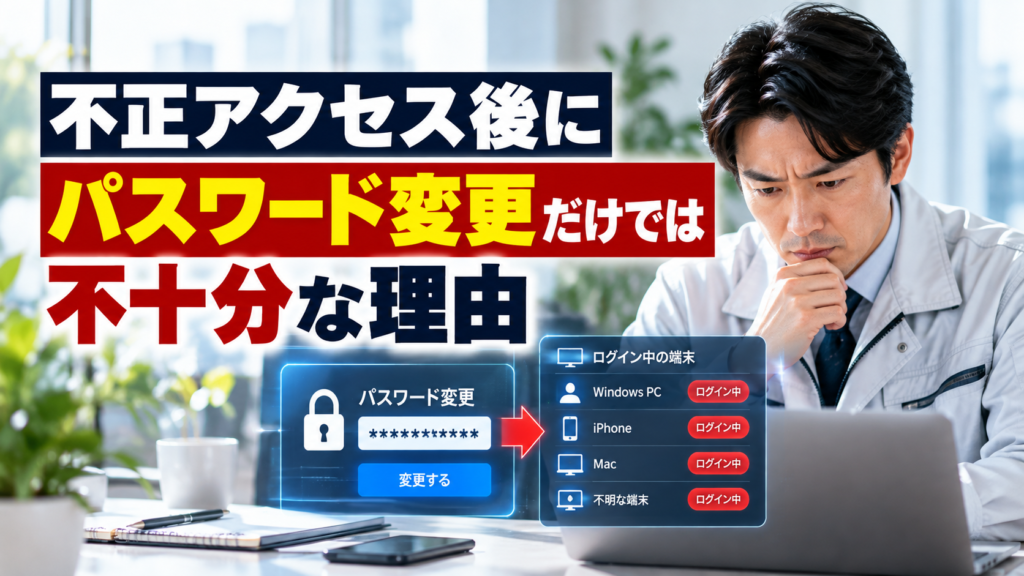
「不正アクセスが分かったので、すぐにパスワードを変更しました。これで安心ですよね?」
実は、パスワード変更だけでは対応が終わらない場合があります。サービスの仕組みによっては、変更前からログインしていた端末の接続が、そのまま残ることがあるためです。
2026年10月、GMOインターネットの「お名前.com デスクトップクラウド」で不正アクセスが確認されました。同社は10月23日の第3報で、対象サービスの利用者に対し、取引口座などのパスワード変更に加えて、ログイン中の全セッションを切断するよう呼びかけています。
これはFX取引だけの話ではありません。建設会社が日常的に使うメール、工事管理システム、クラウドストレージなどでも、サービスの仕様に応じたログイン状態の確認が重要です。
この記事では、なぜパスワード変更だけでは不十分な場合があるのか、どのような情報を確認すべきか、社長が担当者に何を指示すればよいのかを実務的に整理します。
- パスワード変更後もログイン状態が残る仕組み
- セッション切断とパスワード変更の違い
- 不審な端末・連携アプリ・登録情報の確認方法
- 建設会社のメールや業務システムでの注意点
- 不正アクセスが疑われた際の初動手順
- 社長が今日確認できる実務チェック表
目次|クリックで開閉できます
1.パスワード変更だけでは不十分な理由
パスワードは、サービスにログインする際に本人確認を行うための重要な情報です。不正アクセスが疑われた場合、パスワードを変更することは基本的な対応となります。
しかし、一度ログインに成功した端末が、その後もサービスを利用できる仕組みになっている場合があります。
例えば、会社のパソコンでメールにログインした後、毎回パスワードを入力しなくてもメールを確認できることがあります。これはサービスがログイン状態を維持しているためです。
攻撃者がすでにログイン状態を確立していた場合、パスワード変更だけでその接続が直ちに終了するとは限りません。
ただし、すべてのサービスで同じ問題が起きるわけではありません。パスワード変更時に既存のログイン状態を自動的に無効化するサービスもあります。
2.ログインセッションとは何か
ログインセッションとは、サービスが利用者のログイン状態を一定期間維持する仕組みです。
利用者が毎回パスワードを入力せずに操作できるのは、セッション情報や認証用の仕組みによってログイン状態が管理されているためです。
サービスによっては、パソコンとスマートフォンでそれぞれ別のログイン状態を保持できます。
便利な仕組みですが、不正なログイン状態が残っていると、パスワード変更後も第三者が操作を継続できる場合があります。
セッションの有効期間、パスワード変更後の扱い、全端末からログアウトする機能の有無は、サービスごとに異なります。「パスワード変更だけで必ず安全になる」「必ず接続が残る」のどちらも一律には断定できません。
3.GMOの公式発表から学べること
2026年10月23日、GMOインターネットは「お名前.com デスクトップクラウド」への不正アクセスに関する第3報を公表しました。
同社は、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があると説明しています。ただし、個別の情報取得や不正利用の有無・範囲は引き続き調査中です。
この発表で特に重要なのが、パスワード変更後も、証券会社やFX会社などのサーバーの仕様によっては既存の接続セッションが維持される場合があるという注意喚起です。
GMOは、対象サービスで取引ツールを利用していた顧客に対し、安全な別の端末からパスワードを変更するとともに、ログイン中の全セッションを切断するよう求めています。
すでにパスワードを変更した利用者にも、セッション切断を実施するよう呼びかけています。
この事例から学びたいのは、不正アクセス後には認証情報の変更と、すでに成立している接続の無効化を別々に確認する必要があるということです。
4.パスワード変更とセッション切断の違い
パスワード変更とセッション切断は、どちらもアカウントを守るための重要な対応ですが、役割が異なります。
| 対応 | 主な目的 | 注意点 |
|---|---|---|
| パスワード変更 | 漏れた可能性がある認証情報を使えなくする | 既存セッションが残る場合がある |
| セッション切断 | 現在のログイン状態を終了させる | サービスによって操作方法が異なる |
| 連携アプリの解除 | 不要・不審なアプリからのアクセスを停止する | 正規の業務連携を止めないよう確認が必要 |
| 多要素認証 | 今後の不正ログインを防ぎやすくする | 既存の不正セッションを自動的に解消するとは限らない |
事故時には、どれか一つだけを実施して安心するのではなく、影響が疑われるアカウントについて必要な対応を組み合わせることが大切です。
5.ログイン中の端末を確認する
多くのサービスでは、アカウントのセキュリティ設定から、ログイン中の端末や最近のアクセス状況を確認できる場合があります。
会社のパソコン、担当者のスマートフォン、共有端末など、実際に利用している端末を把握しておくと、不審な接続を見つけやすくなります。
確認したい項目
- 現在ログインしている端末の一覧
- 身に覚えのない端末や接続
- 最近のログイン日時
- 通常と異なる地域や接続環境
- 利用していない端末に残るログイン状態
- 全端末からログアウトする機能の有無
ただし、接続地域の表示はネットワーク環境によって実際の所在地と異なることがあります。地域表示だけで不正アクセスと断定せず、端末や操作履歴なども合わせて確認してください。
不審な接続が見つかった場合は、必要な記録を残し、サービスの案内や専門家の助言に従って無効化します。
6.連携アプリや認証トークンにも注意
業務サービスの中には、別のアプリやシステムと連携するために、認証トークンやAPIキーなどを使用するものがあります。
こうした情報が不正に取得された場合、パスワード変更だけでは連携先からのアクセスが止まらない可能性があります。
例えば、クラウドストレージと業務ソフトを連携させている場合、利用中の連携設定を確認する必要があります。
ただし、正規の連携を不用意に解除すると、業務システムが停止することもあります。
確認したいこと
- 連携しているアプリの一覧
- 利用目的が不明なアプリの有無
- APIキーやアクセストークンの管理者
- 連携に与えたアクセス権限
- 不要な連携を解除する手順
- 認証情報を再発行する必要性
サービスによって利用できる管理機能は異なります。事故時にはシステム担当者やサービス事業者と確認しましょう。
7.登録情報やメール転送設定を確認する
不正ログインが発生した場合、攻撃者がアカウントの登録情報を変更している可能性も考えられます。
IPAは、不正ログイン後に自分でログインできる場合、パスワード変更に加えて、登録メールアドレスや電話番号を確認するよう案内しています。
会社のメールでは、第三者がメール転送設定や受信ルールを変更していないかも確認したいポイントです。
例えば、特定の取引先から届くメールが別のアドレスへ自動転送される設定が追加されていれば、パスワード変更後も情報が外部へ送られるおそれがあります。
確認項目
- 登録メールアドレスと電話番号
- パスワード再設定先
- メールの自動転送設定
- 受信ルールやフィルター
- 不審な代理アクセス権限
- 身に覚えのない認証方法の追加
これらは不正アクセス時に一般的に確認したい事項であり、今回のGMOの事故で同じ設定変更が確認されたという意味ではありません。
8.多要素認証を見直す
多要素認証は、パスワードに加えて別の認証要素を用いることで、不正ログインを防ぎやすくする仕組みです。
特に会社のメール、クラウドストレージ、工事管理システム、管理者アカウントなどでは、利用可能な多要素認証を設定することが重要です。
ただし、多要素認証を新たに設定しても、すでに成立している不正なセッションや不審な連携が自動的に無効化されるとは限りません。
事故後は、パスワード変更、セッション切断、登録情報の確認などを行ったうえで、多要素認証の設定を見直しましょう。
また、身に覚えのない認証要求が届いた場合は、安易に承認せず、管理者へ報告することも重要です。
9.建設会社で優先して確認するサービス
建設会社では、現場と事務所をつなぐ複数のクラウドサービスを利用しています。
不正アクセス後にログイン状態が残るリスクは、サービスの仕様によって異なりますが、重要な業務ほど事前に確認しておく価値があります。
| サービス | 確認したい内容 | 想定される影響 |
|---|---|---|
| 会社メール | ログイン端末、転送設定、登録情報 | 取引先メールの閲覧やなりすまし |
| 工事管理システム | ログイン履歴、利用者権限、セッション | 工程情報や現場資料への不正アクセス |
| クラウドストレージ | 共有設定、接続端末、連携アプリ | 図面や見積書などの不正閲覧 |
| 会計・請求書サービス | 管理者権限、変更履歴、認証設定 | 請求情報や取引先情報への影響 |
| 遠隔接続サービス | 接続履歴、登録端末、認証情報 | 社内端末への不正接続 |
自社が利用しているクラウドや外部委託先の管理については、クラウド障害で業務停止!委託先経由のサイバー攻撃が招く経営危機も参考になります。
10.不正アクセス後の初動対応手順
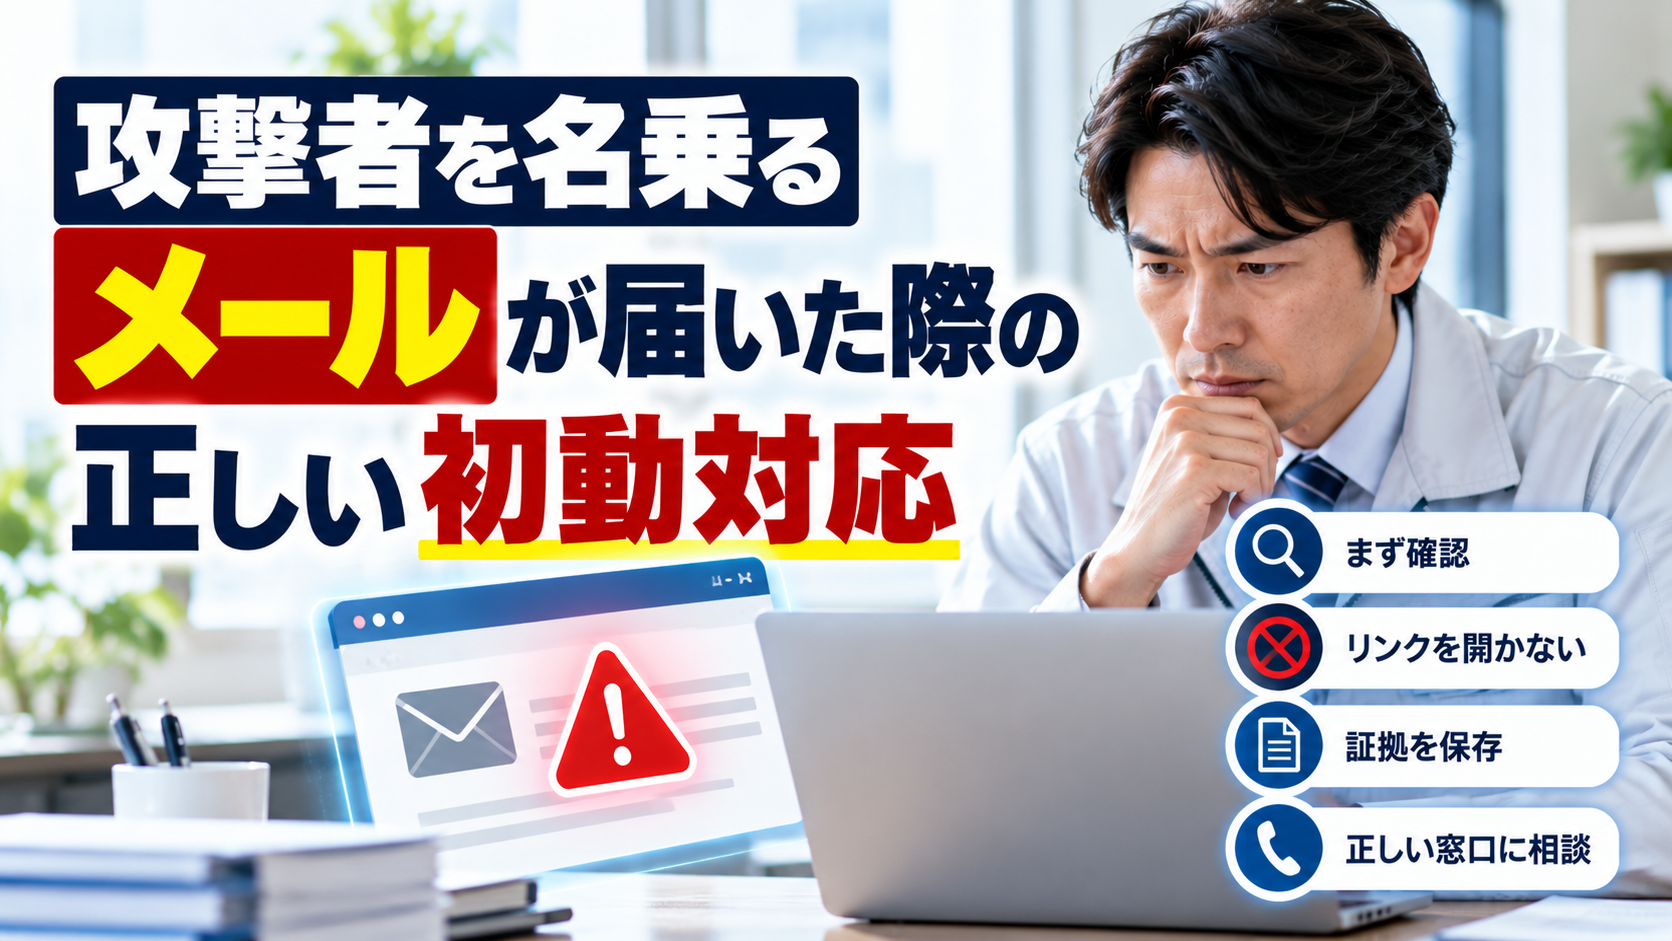
不正アクセスが疑われた場合、最初に行うべきことは、公式情報を確認し、影響を受けたサービスとアカウントを把握することです。
そのうえで、必要な証拠を保全しながら、被害拡大を防ぐ対応を進めます。具体的な順序は事故の状況によって異なります。
基本的な対応手順
- サービス事業者の公式発表と案内を確認する
- 影響が疑われるアカウントと端末を特定する
- 不審なログインや操作の記録を保存する
- 安全性を確認できる端末からパスワードを変更する
- サービスの仕様に応じて全セッションを切断する
- 不審な連携アプリや認証トークンを点検する
- 登録情報やメール転送設定を確認する
- 多要素認証と管理者権限を見直す
- 重要なデータや操作履歴に異常がないか確認する
- 必要に応じて事業者・専門家・関係先へ連絡する
被害の拡大を防ぐための緊急対応と、原因を調べるための証拠保全は、どちらも重要です。
自社だけで判断が難しい場合は、サービス事業者やセキュリティ専門家へ相談してください。
11.事故後の再発防止と証拠保全
パスワード変更やセッション切断が完了しても、なぜ不正アクセスが発生したのかを確認しなければ、同じ問題が再発する可能性があります。
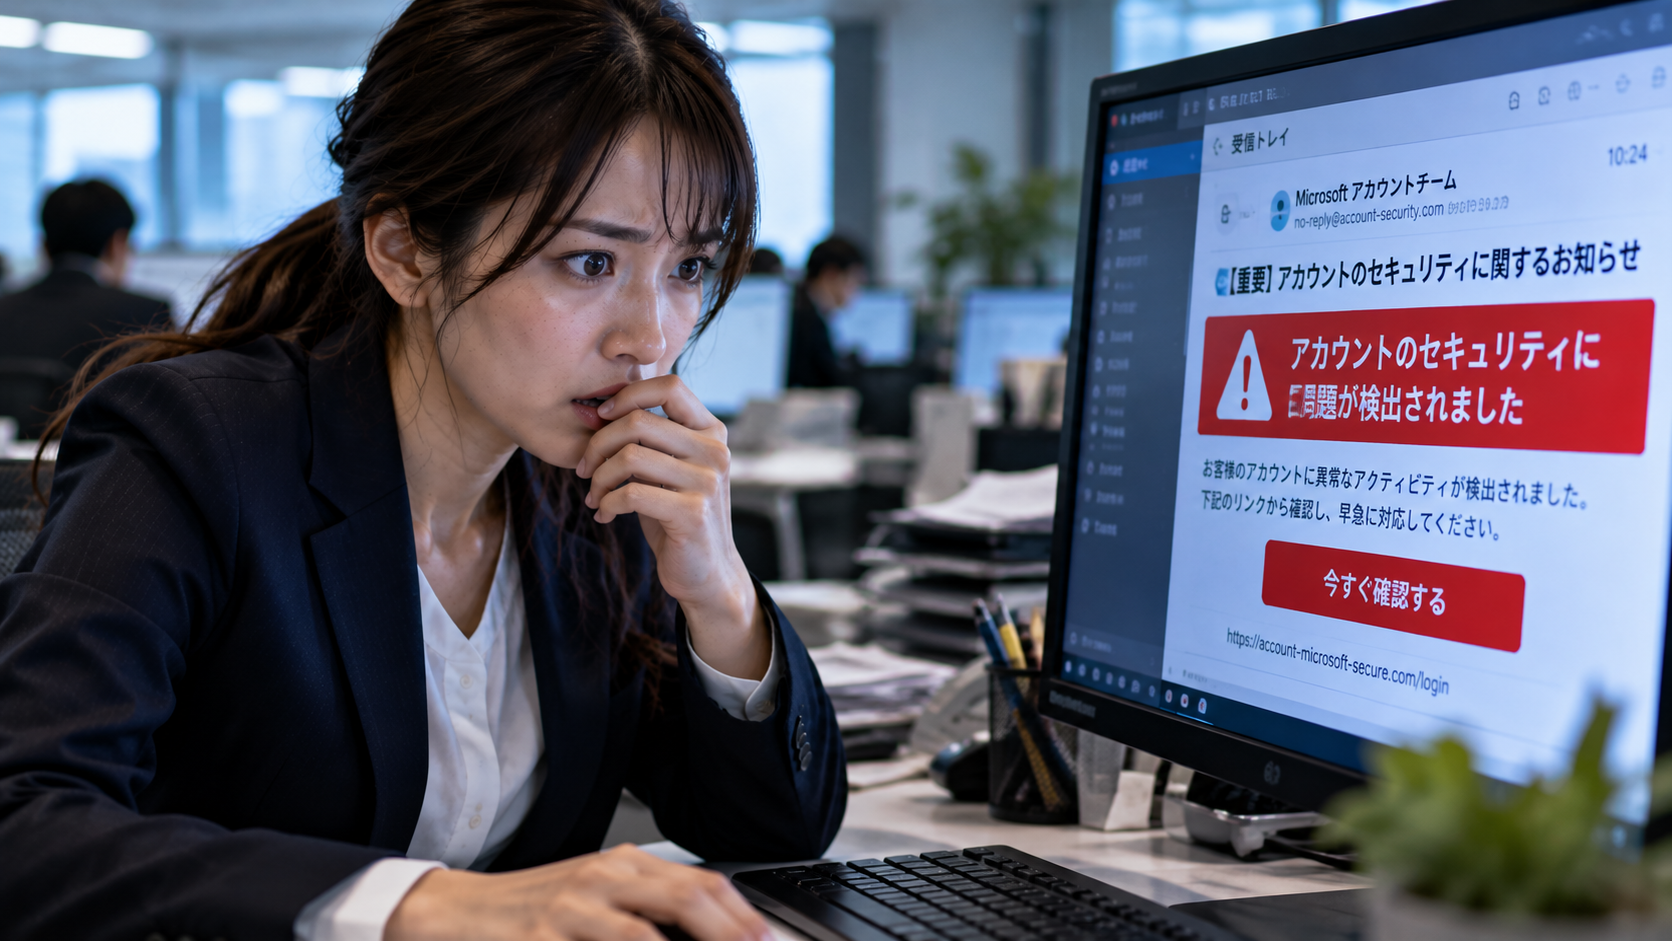
端末の不正なプログラム、フィッシングメール、認証情報の使い回し、不要なアカウントなど、原因として考えられる項目を調べます。
また、ログイン履歴や操作履歴、不審なメール、関係者への連絡記録などは、必要に応じて保全します。
調査前に端末を初期化したり、関連するログを削除したりすると、原因究明が難しくなる場合があります。
一方で、不正な接続を放置すると被害が拡大するおそれもあるため、状況に応じて専門家と対応を整理することが大切です。
外部サービスの不正アクセスに備えた点検については、IPAの「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」も参考になります。
12.社長向け実務チェック表
次の項目は、社長が事務担当者やシステム管理者と確認する際に利用できます。
| 確認項目 | 具体的な確認内容 | 優先度 |
|---|---|---|
| 対象アカウント | 影響が疑われるIDを把握しているか | 高 |
| パスワード変更 | 安全な端末から変更できるか | 高 |
| セッション切断 | 全端末からログアウトする手順を知っているか | 高 |
| 不審な端末 | ログイン中の端末を確認できるか | 高 |
| ログイン履歴 | 不審な接続を調べられるか | 高 |
| 多要素認証 | 重要なサービスで有効になっているか | 高 |
| 登録情報 | メールアドレスや電話番号が変更されていないか | 高 |
| メール転送 | 不審な転送設定や受信ルールがないか | 高 |
| 連携アプリ | 身に覚えのないアプリが接続されていないか | 中 |
| 認証トークン | 必要に応じて再発行・無効化できるか | 中 |
| 権限管理 | 不要な管理者権限が残っていないか | 高 |
| 証拠保全 | ログやメールを保存する手順があるか | 高 |
| 連絡体制 | 事故時の社内外の相談先が決まっているか | 高 |
すべてを一度に確認するのが難しい場合は、まず会社のメールから「パスワード変更時に全端末がログアウトされるか」を確認してみましょう。
13.今日の一歩とまとめ
不正アクセス後のパスワード変更は重要ですが、それだけで対応が完了するとは限りません。
サービスの仕様によっては、既存のログインセッションが残る場合があり、登録情報や連携アプリなどにも不審な変更がないか確認する必要があります。
GMOインターネットの2026年10月23日の第3報でも、パスワード変更と全セッション切断を別々の対応として呼びかけています。
社長は、会社のメールや工事管理システムについて、次の三つを確認してみてください。
- パスワード変更後、ログイン中の端末はどうなるか
- 不審な端末を確認し、全端末からログアウトできるか
- 多要素認証と登録情報の管理ができているか
まずは会社のメールを一つ選び、管理画面で確認できる項目を調べることから始めましょう。
大切なのは、パスワードを変更したという作業の完了ではなく、不正なアクセスを継続できない状態に近づけることです。
パスワード変更・セッション切断・不審な設定の確認を組み合わせることが、被害拡大を防ぐための重要な一歩です。
参考情報:
GMOインターネット|不正アクセスに関する第3報/
IPA|インターネットサービスへの不正ログインによる被害が増加中/
IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
※GMOの事案については2026年10月23日16時10分時点の第3報を基にしています。建設会社の業務システムに関する記述は一般的なリスクの説明であり、今回の事故で同様の被害が確認されたという意味ではありません。サービスごとの仕様や事故状況に応じて、適切な対応は異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/24/password-change-session-revocation-after-breach/trackback/