

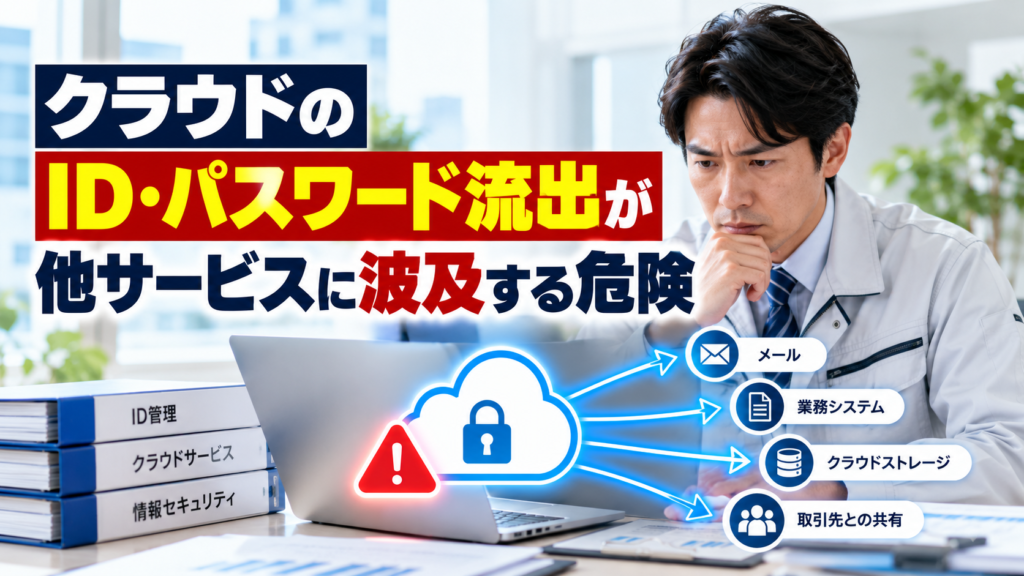
「クラウドのパスワードが一つ漏れただけで、会社のメールや工事管理システムまで危険になるのでしょうか?」
答えは、利用状況によっては被害が広がる可能性があります。ただし、一つのパスワードが漏れれば必ず他のサービスに侵入される、という意味ではありません。
問題になるのは、複数サービスで同じパスワードを使っている場合や、一つのクラウド環境に別サービスのログイン情報を保存している場合です。
2026年10月に公表されたGMOインターネットの「お名前.com デスクトップクラウド」への不正アクセスでは、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性が示されました。
個別の情報取得や不正利用の有無・範囲は調査中ですが、クラウド環境に保存された認証情報を守る重要性が改めて注目されています。
建設会社でも、工事管理、メール、図面共有、請求書管理、取引先との情報共有など、複数のサービスを利用するのが一般的です。
この記事では、認証情報が他サービスへ波及する仕組みを整理し、社長が現場や事務担当者と確認できる対策を紹介します。
- 一つの認証情報から被害が広がる仕組み
- パスワードの使い回しと保存情報の違い
- メールアカウントが狙われた際の連鎖リスク
- パスワード変更後も残るログイン状態への注意
- 建設会社で優先して守りたいアカウント
- 費用を抑えて始められる具体的な確認事項
目次|クリックで開閉できます
1.クラウドの認証情報流出で何が問題になるのか
クラウドサービスは、インターネットを通じて業務システムやデータを利用できる便利な仕組みです。現場と事務所が離れている建設会社でも、工事資料の共有や工程管理に役立ちます。
一方で、クラウド環境に保存されたID・パスワードなどの認証情報が第三者に取得されると、その情報が別のサービスへの不正ログインに使われるおそれがあります。
ここで区別したいのは、「クラウド自体のログイン情報が漏れること」と「クラウド内に保存していた別サービスのログイン情報が漏れること」です。
前者は、そのクラウドへの不正ログインが問題になります。後者は、保存されていた情報の種類によって、メールや業務システムなど別のサービスにも影響が広がる可能性があります。
どちらの場合も、実際の影響は認証設定、アクセス権限、保存情報、サービス側の防御機能によって異なります。
2.GMOの事例から確認できること
GMOインターネットは2026年10月23日、「お名前.com デスクトップクラウド」への不正アクセスに関する第3報を公表しました。
同社は、一部の利用者のサーバー環境で不正なプログラムが確認されたこと、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があることを説明しています。
影響の可能性があるサーバーは26,739件ですが、すべてで不正アクセスや情報取得が確認されたわけではありません。
また、個別の情報取得や不正利用の有無・範囲については調査中とされています。
今回のGMOの事例で、建設会社の工事管理システムやメールに実際に被害が波及したと確認されたわけではありません。以下で紹介する建設会社への影響は、認証情報が流出した場合に一般的に想定されるリスクです。
この事例から学べるのは、外部サービスのサーバー内に何を保存しているかによって、事故の影響範囲が変わるという点です。
3.他サービスへ被害が広がる三つの経路
認証情報の流出による波及は、主に三つの経路で考えると理解しやすくなります。
| 経路 | 仕組み | 建設会社での例 |
|---|---|---|
| パスワードの使い回し | 漏れたパスワードを別サービスでも試される | メールと工事管理システムで同じパスワードを使用 |
| 保存された認証情報 | 侵害された環境内の別サービス用ID・パスワードなどを取得される | 共有パソコンに保存したクラウドストレージのログイン情報 |
| アカウントの連携・復旧機能 | メールなど重要なアカウントを悪用し、他サービスの復旧や連携機能を狙われる | 業務メールを利用したパスワード再設定の悪用 |
これらは別々に発生することも、複数が重なって発生することもあります。
大切なのは、サービスを一つずつ見るだけでなく、認証情報やアカウントのつながりを把握することです。
4.パスワードの使い回しが危険な理由
同じパスワードを複数のサービスで使用していると、一つのサービスで認証情報が流出した際、他のサービスでも不正ログインを試される可能性があります。
例えば、工事写真の共有サービスと会社のメールで同じパスワードを使用している場合です。
共有サービス側でパスワードが漏れたとき、第三者がその情報を使ってメールへのログインを試みることがあります。
ただし、実際にログインできるかどうかは、IDの一致、多要素認証、サービス側の不正アクセス検知などによって異なります。
IPAは、パスワードをできるだけ長く、複雑にし、使い回さないことを推奨しています。
使い回しをなくすための基本
- 重要なサービスごとに異なるパスワードを設定する
- メールと管理者アカウントを優先して見直す
- 推測されやすい文字列を避ける
- パスワード管理ツールを利用する場合は、管理ツール自体の保護も確認する
- 退職者や外部委託先と共有していた認証情報を見直す
パスワードを複雑にするだけでなく、サービスごとに分けることが重要です。
5.保存されたID・パスワードにも注意
ブラウザや業務ソフトには、ログイン情報を保存できる機能があります。毎回入力する手間を減らせるため、利用している会社もあるでしょう。
しかし、保存先の端末やサーバーが侵害された場合、保存情報が攻撃者に取得される可能性があります。
実際に取得できるかどうかは、保存方法や暗号化、端末の保護状態などによって異なりますが、保存していること自体を把握していないと、事故時の確認が難しくなります。
確認したい保存先
- クラウド上の仮想サーバー
- 社内の共有パソコン
- 現場用ノートパソコン
- ブラウザのパスワード保存機能
- 業務ソフトの接続設定
- 共有フォルダー内の設定ファイル
すべてのパスワード保存機能を一律に禁止する必要はありません。会社として、保存先、保護方法、利用者の権限を決めておくことが大切です。
6.メールアカウントから被害が連鎖する仕組み
会社のメールアカウントは、取引先との連絡だけでなく、さまざまなサービスの本人確認やパスワード再設定にも利用されています。
そのため、メールが不正に利用されると、受信内容の閲覧だけでなく、メールアドレスを登録している他サービスの復旧機能などが悪用される可能性があります。
例えば、業務サービスのパスワード再設定メールを第三者が受信できる状態になれば、そのサービスのアカウントまで危険にさらされる場合があります。
ただし、すべてのサービスがメールだけで再設定できるわけではなく、追加の本人確認や多要素認証が求められる場合もあります。
会社の代表メール、経理担当者のメール、システム管理者のメールは、他サービスのログインや復旧にも関係していないか確認しましょう。重要なメールアカウントほど、多要素認証やログイン履歴の確認が大切です。
7.パスワード変更だけでは足りない場合
認証情報の流出が疑われた際、パスワード変更は重要な対応です。しかし、サービスによっては、それだけで既存のログイン状態が無効にならない場合があります。
GMOインターネットも10月23日の第3報で、取引口座のパスワード変更に加え、ログイン中の全セッションを切断するよう利用者に呼びかけています。
同社は、証券会社やFX会社などのサーバーの仕様によっては、パスワード変更後も一定期間、既存の接続セッションが維持される場合があると説明しています。
この仕組みは、一般的なクラウドサービスでも確認しておきたいポイントです。ただし、セッションの扱いはサービスによって異なります。
確認する手順
- 安全な端末からパスワードを変更する
- アカウント設定でログイン中の端末やセッションを確認する
- 必要に応じて全端末からログアウトする
- 利用中のサービスにその機能がなければ公式サポートに相談する
- ログイン履歴に不審な操作がないか確認する
「パスワードを変更したから終わり」と決めつけず、サービスごとの仕組みを確認しましょう。
8.多要素認証とアクセス権限の管理
多要素認証は、パスワードに加えて、認証アプリやセキュリティキーなど別の要素を用いて本人確認を強化する仕組みです。
パスワードが第三者に知られても、不正ログインを防ぐ可能性を高められます。ただし、多要素認証を設定すればすべての攻撃を防げるわけではありません。
また、ログインできる利用者の権限を必要最小限にすることも重要です。
例えば、工事資料を閲覧するだけの担当者に、システム全体の管理者権限まで与える必要があるかを確認します。
優先して設定したいアカウント
- 会社のメール
- クラウドストレージ
- 工事管理システム
- 会計・請求書関連サービス
- システム管理者アカウント
- 遠隔接続サービス
IPAの「中小企業の情報セキュリティ対策ガイドライン」でも、パスワードの管理ルールやアクセス権限の適切な管理が重要とされています。
9.建設会社で想定される波及先
建設会社では、現場と事務所、元請会社と協力会社など、複数の関係者が情報を共有しています。
そのため、一つの認証情報が不正に利用された場合、業務内容によっては複数のサービスや取引先との連絡に影響する可能性があります。
| サービス | 想定されるリスク | 優先確認事項 |
|---|---|---|
| 会社メール | 取引先を装うメール送信、情報の閲覧、復旧メールの悪用 | 多要素認証、転送設定、ログイン履歴 |
| 工事管理システム | 工程情報や現場資料の不正閲覧・変更 | 権限、共有アカウント、操作履歴 |
| クラウドストレージ | 図面、見積書、顧客情報の不正閲覧 | 共有範囲、保存情報、アクセス履歴 |
| 会計・請求書サービス | 請求情報や取引先情報への不正アクセス | 管理者権限、認証設定、変更履歴 |
| 協力会社との共有環境 | 共有資料や連絡情報への影響 | 招待アカウント、退職者の権限 |
これは一般的なリスクの整理であり、今回のGMOの事故でこれらの被害が発生したという意味ではありません。
外部サービスの停止や委託先からの影響については、クラウド障害で業務停止!委託先経由のサイバー攻撃が招く経営危機でも解説しています。
10.流出が疑われた際の初動対応
利用しているクラウドサービスから情報流出の連絡があった場合、まず公式発表を確認し、自社のアカウントや保存情報が対象となる可能性を調べます。
認証情報の流出が疑われる場合は、影響を受けた端末を使い続けず、安全性を確認できる別の端末から必要な対応を進めます。
初動対応の基本手順
- 公式発表から対象サービスと影響範囲を確認する
- そのサービスに保存していた認証情報を洗い出す
- 使い回しているパスワードがないか確認する
- 安全な端末から必要なパスワードを変更する
- サービスの仕様に応じてログイン中のセッションを無効にする
- 多要素認証と管理者権限を確認する
- ログイン履歴や不審な操作を調べる
- 必要な証拠を保全し、サービス事業者や専門家に相談する
- 取引先への連絡や法令上の対応の要否を確認する
調査が必要な場合は、ログや端末内の証拠を失わないよう注意します。パスワード変更などの緊急対応と証拠保全は、状況に応じて両立させる必要があります。
事故時の相談先を事前に決める重要性については、サイバー相談先の事前確保は必須?損保調査で初動遅れ数千万の罠も参考になります。
11.平常時に整えておきたい管理ルール
認証情報の流出対策は、事故が発生してから始めるよりも、日頃から管理ルールを整えておくことが重要です。
特に中小企業では、社長や総務担当者が複数の業務サービスを管理していることもあります。
その場合、担当者しかパスワードの保存先を知らない状態や、退職者のアカウントが残っている状態を避ける必要があります。
管理ルールの基本
- 利用中のクラウドサービスを一覧にする
- 各サービスの管理責任者を決める
- サービスごとに異なるパスワードを使用する
- 認証情報の保管方法を決める
- 利用可能な多要素認証を設定する
- 管理者権限を必要最小限にする
- 退職・異動時にアカウントと権限を見直す
- 事故時にログイン状態を無効化する手順を確認する
- 定期的に不要なアカウントを整理する
すべての管理ルールを一度に整える必要はありません。まずは会社のメールと工事管理システムから確認を始めると、実務に結びつけやすくなります。
12.社長向け実務チェック表
自社の認証情報管理について、次の項目を確認してみましょう。
| 確認項目 | 具体的な確認内容 | 優先度 |
|---|---|---|
| サービス一覧 | 会社で利用しているクラウドを把握しているか | 高 |
| メール認証 | 重要なメールに多要素認証を設定しているか | 高 |
| パスワード | 複数サービスで使い回していないか | 高 |
| 保存先 | 認証情報をどの端末・クラウドに保存しているか | 高 |
| 管理者権限 | 必要な担当者だけに付与しているか | 高 |
| ログイン履歴 | 不審なアクセスを確認できるか | 高 |
| セッション | 全端末からログアウトする手順を把握しているか | 高 |
| 退職者対応 | 不要なアカウントを削除・無効化しているか | 高 |
| 共有アカウント | 複数人で同じIDを使っていないか | 高 |
| 連携サービス | メールなどを通じた復旧・連携設定を把握しているか | 中 |
| 事故連絡先 | サービス事業者と専門家の連絡先があるか | 高 |
| 証拠保全 | ログや不審メールを残す手順があるか | 中 |
まずは「メールのパスワードを他のサービスでも使っていないか」という一項目から確認してみてください。
13.今日の一歩とまとめ
クラウドの認証情報が流出した場合、被害がそのサービスだけで終わるとは限りません。
パスワードの使い回し、保存された別サービスの認証情報、メールアカウントの復旧機能などを通じて、影響が広がる可能性があります。
ただし、すべての流出が他サービスへの侵入につながるわけではありません。実際の危険性は認証設定や権限管理などによって異なります。
社長は、事務担当者やシステム管理者と次の三つを確認してみてください。
- 会社のメールと工事管理システムで、同じパスワードを使っていませんか
- クラウドや共有パソコンに、別サービスのログイン情報を保存していませんか
- 重要なサービスで多要素認証を設定していますか
一つでも未確認の項目があれば、まずその確認から始めましょう。
クラウドを利用しないことが対策ではありません。便利なサービスを安全に使うため、認証情報のつながりを把握し、被害が広がりにくい管理体制を整えることが大切です。
一つのID・パスワードを守るだけでなく、その情報がどのサービスにつながっているかを確認することが、被害拡大を防ぐ第一歩です。
参考情報:
GMOインターネット|不正アクセスに関する第3報/
IPA|不正ログイン対策特集ページ/
IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
※GMOの事案に関する記述は2026年10月23日16時10分時点の公式発表を基にしています。建設会社に関する例は一般的なリスクの説明であり、同事故で発生した被害を示すものではありません。具体的な対応は利用サービスの仕様や事故状況によって異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/24/cloud-credentials-leak-cross-service-risk/trackback/