

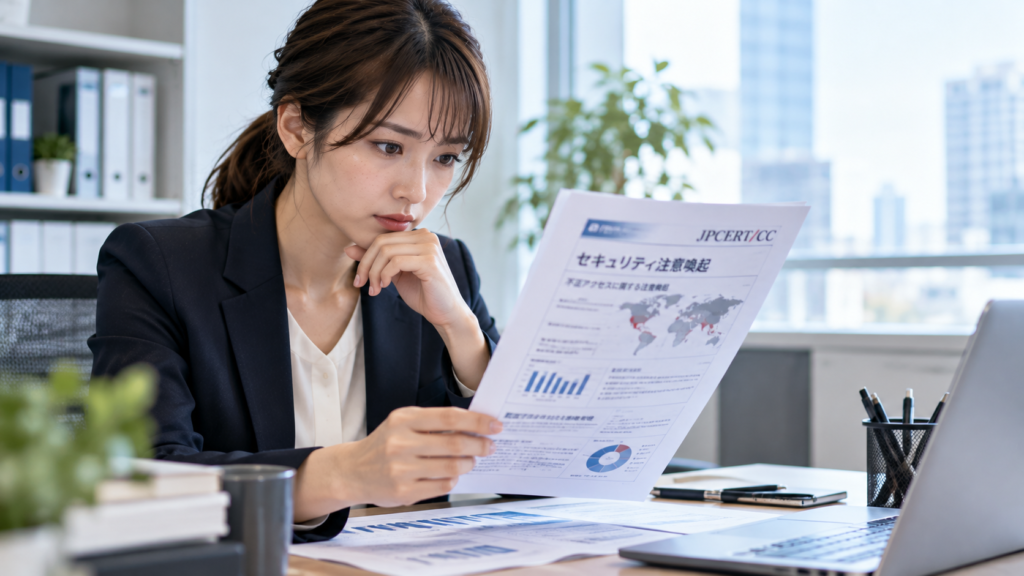
JPCERTコーディネーションセンター(JPCERT/CC)や個人情報保護委員会等からの公表資料によると、国内の企業や組織を狙った大規模な不正アクセスや、それに伴う大量の個人情報流出事案が全国で相次いで発生しており、政府や各セキュリティ機関が異例の緊急注意喚起を発出しています。
今回の波状攻撃の最大の特徴は、ランサムウェアのようにデータを人質に取る手法とは異なり、一般公開されているスマホアプリの裏側で動く「管理用API」の脆弱性や、従業員向け管理システム・BIツール(Metabase等)といった「本来不特定多数の一般利用者を想定していない内部向けシステム」の隙を静かに突いて、機密データを密かに盗み出す点にあります。
多くの経営者は「うちは一般向けの派手なECサイトを持っていないから大丈夫」と油断していますが、社内用の管理ツールや設定ファイルの置きっぱなしがそのまま犯罪グループの標的になっています。現場の管理責任者からは、「JPCERTが警告している手口と自社のシステムにどんな関係があるのか」「公開していない内部ツールをどうやって守ればよいか」といった切実な相談が寄せられています。本稿では、JPCERT/CCによる緊急注意喚起の現実と、中小企業が今すぐ講じるべき実務上の防衛ルールを整理します。
【公的統計エビデンスと被害額の内訳】
JPCERT/CCやセキュリティ専門機関の公表資料によると、組織的な不正アクセスや管理システムの脆弱性放置に起因する情報漏えいが発生した場合、企業が被る主な損害・対応費用の内訳は以下の通りです。
・フォレンジック調査・原因究明費用:どのAPIから侵入され、どのデータが外部に流出したかを特定する専門家費用(数百万円単位)。
・弁護士費用・法的対応費:個人情報保護委員会への法定期限内での報告、取引先への謝罪・説明、損害賠償協議に伴う専門家コスト。
・損害賠償・お詫び対応実費:流出した顧客情報や機密データに起因する信用失墜、および直接的な補償に伴うキャッシュアウト。
・システム緊急停止・再構築費:脆弱性が突かれたBIツールや管理画面のネットワーク遮断、およびインフラ全体の全面見直し実費。
JPCERTが警告する今回の手口は「気付かぬうちに内部からデータがごっそり抜かれている」ため、発覚した時には社会的な信用失墜と巨額の対応コストに直結する点が最大の特徴です。
1. なぜ起こったのか?
JPCERT/CCが警告を発するほど不正アクセスが急増している背景には、攻撃者が特定の共通ソフトウェアのゼロデイ脆弱性だけでなく、企業が「社内向けだから安全だろう」と油断してインターネットに直接接続したままにしていたBIツール(Metabase等)や、スマートフォンアプリの裏側にある「認証や認可の甘い内部API」をスキャンし、不正なアカウント作成や権限昇格を次々と行っている実態があります。
経営陣や管理部門が「自社のネットワークのどこに管理画面やAPIが外部公開されているか」の全体像を把握しておらず、パッチの適用やアクセス制限を怠っていたことが、そのまま最新の標的型攻撃を許す構造的要因となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| 内部向けツールの非公開化(遮断) | BIツールや従業員向け管理画面など、一般公開を想定していないシステムがネットに露出していないかの緊急点検と遮断。 | 標的型不正アクセスの入り口の完全閉鎖 |
| APIのアクセス制御とレート制限 | 管理用APIへのリクエストに対し、短時間の大量実行を防ぐ制限や、適切なトークン有効期限・権限の最小化。 | API経由の不正操作や情報窃取の阻止 |
| 脆弱性パッチの迅速な適用 | JPCERT/CCや各ベンダーから注意喚起が出された脆弱性(Metabase等)について、速やかに修正版へアップデート。 | 既知の弱点を突いた侵入の未然防止 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
JPCERT/CCが緊急警告を発している不正アクセスの脅威から自社を守るため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:外部公開システムの棚卸し:社内で利用しているBIツールやサーバーの管理画面が、意図せずインターネットに公開されていないかの緊急確認。
- 第2のステップ:アクセス元(地域)の制限:業務上、海外からのアクセスが不要なシステムについて、国内からの接続のみに制限するファイアウォール設定。
- 第3のステップ:不審なログの横断チェック:サーバーやWAFのログにおいて、見覚えのないIPアドレスや自動化ツール(Python等)を騙った不審なアクセス履歴がないかの確認。
4. 最後のセーフティネットとしての見極め方
どれほど万全な予防策を講じても、巧妙化するAPIへの不正リクエストや管理システムの脆弱性を突いた侵入を100%完全に防ぎ切ることは困難です。万が一、JPCERTが警告する不正アクセスの被害に見舞われ、多額の調査費用や法的対応、損害賠償問題に発展した場合、企業の財務基盤は深刻な打撃を受けます。
そのため、自社の財産と社会的信用を守る最後のセーフティネットとして、不測の情報漏えい事故や賠償責任を幅広くカバーするサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
JPCERT/CCによる緊急注意喚起は、もはや他人事ではなくすべての企業が直面している現実の危機です。まずはコストをかけずに実践できる内部向けツールの公開状況の点検やアクセス制限の確認から、会社の命運を守る確実な一歩を踏み出してください。



コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/12/jpcert-unauthorized-access-alert-202610/trackback/