

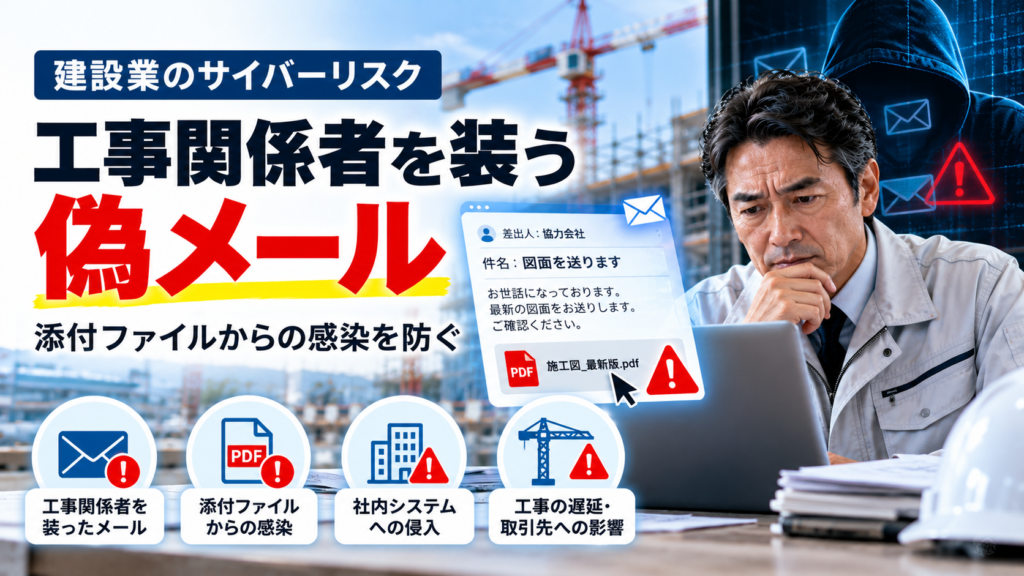
「施工図の最新版を送ります。添付ファイルをご確認ください」
建設会社では、こうしたメールを日常的に受け取ります。元請、協力会社、設計事務所、資材業者など、工事に関係する相手から図面や見積書が送られてくることは珍しくありません。
しかし、そのメールが本当に取引先から送られたものとは限りません。
攻撃者が工事関係者を装い、偽の添付ファイルやリンクを開かせようとする場合があります。被害が発生すれば、パソコンの感染だけでなく、工事図面や顧客情報の流出、業務システムの停止などにつながるおそれがあります。
この記事では、建設業で注意したい偽メールの手口、添付ファイルの確認ポイント、開いてしまった場合の初動対応を解説します。
1. なぜ建設会社が偽メールに注意すべきなのか
建設業では、一つの工事に多くの会社や担当者が関わります。図面の変更、見積依頼、工程調整、資材発注など、メールでやり取りする情報も多岐にわたります。
工事ごとに担当者が変わることもあり、初めて連絡する相手からメールが届く場合もあります。このような環境では、差出人を十分に確認しないまま、添付ファイルを開いてしまうリスクがあります。
また、実在する取引先のメールアカウントが乗っ取られ、そのアカウントから不正なメールが送信される場合もあります。
そのため、普段から付き合いのある会社名や担当者名が表示されていても、必ず安全とは限りません。
中小企業の基本的なサイバー対策については、中小企業のサイバーリスクと実務対策の総合ガイドでも紹介しています。
2. 工事関係者を装う代表的な手口
① 「施工図の最新版」を装うメール
「設計変更がありました」「最新版の施工図を送付します」といった件名で、不審なファイルやリンクを開かせようとする手口が考えられます。
特に工事が進行中の場合、現場担当者が急いで内容を確認しようとする可能性があります。
② 「見積書・請求書の再送」を装うメール
「先ほどの見積書を修正しました」「請求書を再送します」など、経理担当者や工事担当者が日常的に受け取る連絡に似せたメールです。
添付ファイルによる感染だけでなく、偽の請求書を使った振込先変更詐欺にも注意が必要です。
③ 元請や協力会社を装うメール
元請会社や協力会社の名前を使用し、「至急確認してください」「本日中に対応をお願いします」と急がせる場合があります。
実在する担当者の名前や、過去のメールのやり取りを悪用する手口もあるため、文章が自然だから安全とは判断できません。
④ クラウド共有通知を装うメール
「図面が共有されました」「ファイルを閲覧してください」などの通知を装い、偽のログイン画面へ誘導することがあります。
ここでIDやパスワードを入力すると、アカウントを乗っ取られるおそれがあります。
3. 添付ファイルから感染する仕組み
偽メールには、Office文書、PDF、圧縮ファイルなど、業務で使われる形式に見せかけたファイルが添付される場合があります。
感染の仕組みは一つではありません。添付された不正プログラムを実行させるもの、文書閲覧ソフトの脆弱性を悪用するもの、ファイル内のリンクから不正サイトに誘導するものなどがあります。
ただし、PDFやExcelのファイルがすべて危険という意味ではありません。また、添付ファイルを開いただけで必ず感染するわけでもありません。
重要なのは、ファイル形式だけで安全性を判断せず、送信元、送信内容、ファイルの必要性、端末の更新状況を確認することです。
パソコンが感染すると、保存されている認証情報が盗まれたり、社内の別の機器に被害が広がったりする可能性があります。
ランサムウェアによって図面や工程表が暗号化されれば、工事管理や請求業務に支障が生じるおそれもあります。
4. 偽メールを見分ける6つの確認ポイント
建設会社の社員が、メールを開く前に確認したい項目を整理します。
- 送信元アドレス:会社名の表示だけでなく、メールアドレスのドメインに不自然な違いがないか。
- 送信内容:実際に依頼していた図面や見積書なのか。心当たりのない送付ではないか。
- 急がせる表現:「至急」「本日中」など、確認を省略させる内容になっていないか。
- 添付ファイル:不自然なファイル名、実行形式、二重拡張子などがないか。
- リンク先:普段利用しているクラウドサービスの正規サイトか。表示文字だけで判断していないか。
- 確認手段:少しでも不審なら、メールに書かれた連絡先ではなく、以前から把握している電話番号で確認できるか。
特に注意したいのは、送信元アドレスが正しく見えても安全とは限らないことです。取引先のアカウントが乗っ取られている場合もあります。
不審なメールへの返信だけで確認を済ませると、攻撃者に回答してしまう可能性があります。別の連絡手段を利用しましょう。
5. 建設会社で想定したい被害シナリオ
以下は、建設業の実務をもとにした仮想例です。実際に発生した特定企業の事故ではありません。
ある設備工事会社の現場責任者に、協力会社を名乗るメールが届きました。
件名は「施工図最新版の送付について」。本文には「明日の作業に必要なため、本日中に確認してください」と書かれています。
担当者が添付ファイルを開き、不正なプログラムを実行してしまった結果、社内システムへの不正アクセスが発生したと仮定します。
その後、共有フォルダが利用できなくなれば、施工図の確認、資材の手配、工程調整に支障が生じる可能性があります。
さらに、顧客情報や協力会社の情報が持ち出されていないか調査する必要も生じます。
このような事態を防ぐためには、「協力会社からのメールだから安全」と判断せず、予定していない添付ファイルは別の連絡手段で確認するルールが役立ちます。
6. 社内で決めたい具体的な予防策
社員全員に高度なIT知識を求める必要はありません。まずは、日常業務の中で実行できるルールを整えましょう。
① 不審な添付ファイルは開かず確認する
予定していない図面、見積書、請求書などが届いた場合は、取引先の既知の電話番号や普段使用している別の連絡手段で確認します。
② パソコンとソフトウェアを更新する
OS、メールソフト、PDF閲覧ソフト、Office製品などを適切に更新し、既知の脆弱性を放置しないようにします。
③ 多要素認証を導入する
メールやクラウドサービスで多要素認証を利用すると、パスワードが盗まれた場合の不正ログインリスクを減らすことができます。
④ 不審メールの報告先を決める
現場担当者が迷った際に、社内の誰へ確認すればよいかを明確にしておきます。判断に迷うメールを一人で処理させないことが大切です。
⑤ 重要データのバックアップを確認する
万一の感染に備え、図面、工程表、顧客情報などをバックアップし、通常の業務環境から分離された状態で保管します。
保存しているだけでなく、実際に復元できるか確認してください。
復旧体制については、サイバーBCPと事業継続・復旧訓練も参考になります。
7. 添付ファイルを開いてしまった場合
不審な添付ファイルを開いてしまっても、必ず感染したとは限りません。しかし、異常が見当たらなくても不正な処理が行われている可能性はあるため、早めの報告が重要です。
- すぐに報告する:社内の責任者やシステム担当者に、開いたファイル、時刻、実行した操作を伝える。
- 追加操作を控える:不審な画面でパスワードを入力したり、追加のファイルを実行したりしない。
- 被害拡大を防ぐ:感染が疑われる場合は、担当者や専門業者の指示に従ってネットワークからの隔離を検討する。
- 証拠を残す:メール、添付ファイル、画面表示、発生時刻などを保存し、むやみに初期化しない。
- アカウントを確認する:認証情報を入力した場合は、安全な別端末からのパスワード変更やセッション失効などを管理者と検討する。
- 影響範囲を調査する:他の端末、共有フォルダ、クラウド、取引先への影響がないか確認する。
会社の情報が漏えいしたおそれがある場合は、関係先への連絡や法令上の報告義務も確認します。個人データについては、個人情報保護委員会の案内を参照してください。
8. 経営への影響とサイバー保険
偽メールをきっかけにサイバー事故が発生すると、調査費用、システム復旧費用、情報漏えいへの対応費用などが生じる場合があります。
建設会社では、工事図面や工程表が利用できなくなることで、工程調整、検査、引渡し、請求業務にも影響する可能性があります。
こうした費用負担への備えの一つがサイバー保険ですが、すべての損害が補償されるわけではありません。
- 原因調査費用やシステム復旧費用が対象となる条件
- 情報漏えいに伴う対応費用や賠償責任の補償範囲
- 自社システムの停止による利益減少の取扱い
- 工期遅延や契約上の違約金に関する免責・制限
- 事故発生時の連絡期限、自己負担額、支払限度額
実際の補償内容は、保険会社、商品、特約、約款によって異なります。
詳しくは、サイバー保険の比較と確認ポイントをご覧ください。
9. まとめ|今日からできる3つの確認
工事関係者を装う偽メールは、建設会社の日常業務に紛れ込む可能性があります。
大切なのは、社員に「気をつけて」と伝えるだけでなく、確認と報告の手順を決めておくことです。
まず、次の3つを確認してみてください。
- 予定していない図面や請求書が届いた場合、別の連絡手段で確認するルールがあるか。
- 不審なメールを受け取った社員が、すぐに相談できる担当者が決まっているか。
- 重要な工事図面や工程表を、バックアップから復元できるか。
最初の一歩として、今週の朝礼で「不審な図面送付メールが届いたら、開く前に確認する」と共有してみてはいかがでしょうか。
小さな確認の積み重ねが、工事の継続と取引先からの信頼を守ることにつながります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/18/construction-phishing-email-attachment/trackback/