

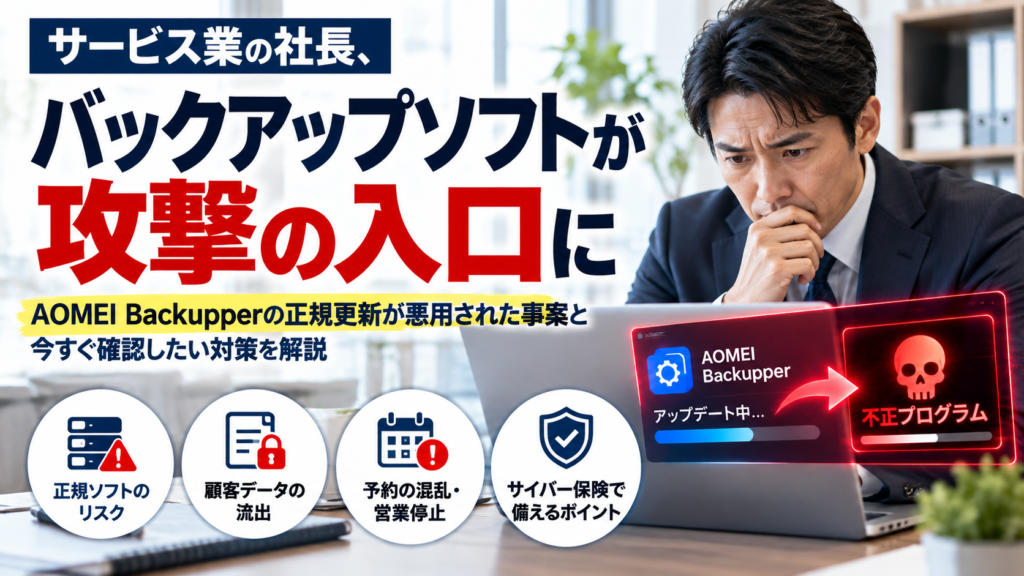
会社のデータを守るために導入したバックアップソフト。その「正規の更新機能」が、サイバー攻撃の入口になったとしたらどうでしょうか。
2026年10月15日、Google Threat Intelligence Group(GTIG)とMandiantは、AOMEI Technologyのソフトウェア更新配信基盤を悪用したサプライチェーン攻撃について調査結果を公表しました。
攻撃者は2026年4月から7月にかけて更新用の設定ファイルを短時間だけ書き換え、その時間に更新を確認した端末へ不正プログラムを配布していました。
今回は、バックアップソフトを利用する中小企業が、この事件から何を学び、何を確認すべきかを解説します。
目次
- AOMEI Backupperで何が起きたのか
- 正規の更新機能が攻撃の入口になった仕組み
- 被害と現在分かっていること
- 中小企業にとって何が問題なのか
- 今すぐ確認したい5つの対策
- サイバー保険で確認したいポイント
- まとめと今日できること
AOMEI Backupperで何が起きたのか
AOMEI Backupperは、パソコンのデータやシステムをバックアップ・復元するためのソフトウェアです。
GTIGとMandiantの調査によると、攻撃者グループ「UNC7017」は、AOMEI Technologyの更新配信サーバーにある設定ファイルを改ざんしました。
改ざんは2026年4月から7月にかけて行われ、確認された個々の改ざん時間はわずか5〜10分程度でした。
攻撃者はその短い時間だけ更新プログラムの取得先を変更し、更新確認を行った端末へ不正プログラムを送り込んでいました。
重要なのは、利用者が不審なメールのリンクをクリックしなくても、普段利用しているソフトウェアの更新処理から攻撃が始まる可能性があったことです。
正規の更新機能が攻撃の入口になった仕組み
一般に、ソフトウェアの更新機能は、提供元のサーバーに接続して新しいバージョンの有無や取得先を確認します。
今回、攻撃者はその取得先などを記載した設定ファイルを書き換えました。結果として、正規の更新処理が攻撃者の用意したファイルを取得する仕組みになっていました。
調査では、不正プログラム「CROSSROAD」と、遠隔操作などに使われるバックドア「SHINYROAD」が確認されています。
なぜ5〜10分の改ざんが厄介なのか
攻撃者は設定ファイルを短時間で元に戻していました。そのため、後からサーバーを確認しても正常な設定しか残っておらず、攻撃を発見しにくいという特徴があります。
「今、更新サーバーが正常だから、過去の更新も安全だった」とは判断できない点が重要です。
被害と現在分かっていること
GTIGの調査では、ITサービス、通信、高等教育などの組織で感染が確認され、確認された国は11か国に及びます。
公表された確認対象の11か国に日本は含まれていません。ただし、これだけで日本国内のすべての利用環境が安全と判断できるものではありません。
また、AOMEIは2026年7月29日、配信サーバーについて是正措置を講じたと回答しています。
ただし、サーバーの修復と、すでに感染したパソコンの駆除は別の問題です。
今回の調査では、感染後も不正プログラムが動作を続ける仕組みが確認されています。該当する期間に製品を利用していた場合、更新履歴や端末の状態を確認する必要があります。
中小企業にとって何が問題なのか
中小企業では、バックアップソフトの設定や更新をIT担当者、外部業者、または従業員に任せている場合があります。
社長が確認したいのは、単に「バックアップを取っているか」だけではありません。
- どのソフトウェアを利用しているか
- 誰が更新や設定を管理しているか
- バックアップ先は普段のパソコンから切り離されているか
- 感染が疑われる場合に誰へ連絡するか
- 実際にデータを復元できるか
バックアップは、会社を守る重要な対策です。しかし、バックアップ用のソフトウェアや保存先まで含めて安全性を確認する必要があります。
事故後の事業継続については、サイバーBCPと復旧訓練の解説も参考にしてください。
今すぐ確認したい5つの対策
1.利用中のバックアップソフトを確認する
社内のパソコンやサーバーで使用しているバックアップソフトの製品名、バージョン、管理担当者を一覧にします。
AOMEI Backupperや関連製品を利用している場合は、今回の公表内容をIT担当者や保守会社に共有してください。
2.過去の更新履歴と端末の異常を調べる
該当製品を利用していた会社では、2026年4〜7月の更新履歴、不審なプログラムの実行、外部通信などについて、専門担当者に調査を依頼することを検討します。
異常が疑われる場合は、安易にログを消去したり、独断で端末を初期化したりせず、証拠を保全して専門家へ相談することが重要です。
3.バックアップを別の場所にも保存する
バックアップデータを、通常業務のパソコンやネットワークから分離した場所にも保管します。
例えば、適切に管理されたオフライン媒体や、削除・改ざんを防止する機能を備えた保管先などが考えられます。
4.復元テストを実施する
バックアップが正常終了していても、必要なデータを復元できるとは限りません。
重要なファイルを一つ選び、実際に復元できるかを確認しましょう。可能であれば、業務システム全体の復旧手順も定期的に点検します。
5.事故時の連絡先を決めておく
IT保守会社、セキュリティ専門家、クラウド事業者、保険会社など、事故時に連絡すべき先を整理します。
特に、感染が疑われる場合に、誰が端末の隔離や調査を判断するのかを決めておくと、初動の混乱を減らせます。
サイバー保険で確認したいポイント
サイバー保険では、契約内容によって、不正アクセスに伴う事故調査費用、システム復旧費用、事業中断による損失、損害賠償責任などが補償対象になる場合があります。
ただし、今回のようにソフトウェア提供元の更新機能が悪用された場合でも、すべての契約で同じ補償が受けられるわけではありません。
確認したいのは、次の4点です。
- 外部ソフトウェアや委託先に起因する事故も補償対象になるか。
- 事故原因の調査費用は対象になるか。
- システム復旧費用や営業停止による損失の補償条件は何か。
- 保険会社への事故連絡や費用支出の事前承認にどのような条件があるか。
サイバー保険はバックアップやセキュリティ対策の代わりではなく、対策を実施しても残る経済的なリスクに備える手段です。
補償の基本については中小企業向けサイバー保険の実務ガイド、商品ごとの違いについてはサイバー保険の比較ポイントをご覧ください。
まとめと今日できること
今回の事件では、バックアップソフトなどの正規更新機能が悪用され、短時間の設定改ざんによって不正プログラムが配布されました。
中小企業が学ぶべきなのは、信頼しているソフトウェアであっても、更新や管理の仕組みを含めて安全性を確認する必要があるということです。
今日の一歩:社内で利用しているバックアップソフトの製品名と管理担当者を確認し、直近の復元テストがいつ行われたかを調べてみましょう。
もしAOMEI Backupperなどの該当製品を利用していた場合は、2026年4〜7月の利用状況について、IT担当者や保守会社に相談してください。
本記事は2026年10月17日時点の公表情報に基づいています。感染の有無や必要な対応は個別の利用環境によって異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/aomei-backupper-update-supply-chain-attack-2026/trackback/