

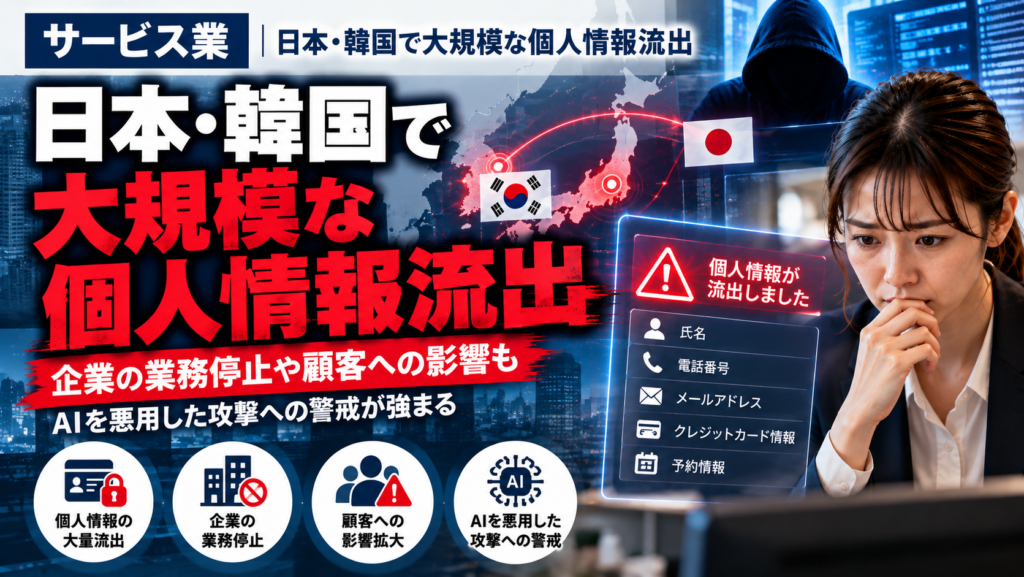
日本と韓国で、大規模な個人情報流出やサイバー攻撃による業務停止が相次いで報じられています。
2026年10月16日に公開され、17日に更新されたThe Straits Timesの報道では、日本と韓国の企業や組織で発生した複数のサイバー事故が取り上げられました。顧客情報の漏えいだけでなく、クラウドサービスの障害が取引先や公共サービスに影響した事例も報じられています。
このニュースは大企業だけの問題ではありません。顧客情報を外部サービスに預けたり、クラウド上の業務システムを利用したりする中小企業にも、確認しておきたいことがあります。
この記事では、報道で確認できる事実と、そこから考えられる中小企業のリスクを区別しながら、今から実行できる対策とサイバー保険の注意点を解説します。
目次
- 日本と韓国で何が起きているのか
- 報道された主な被害と業務への影響
- AIを悪用したサイバー攻撃への懸念
- なぜ中小企業にも関係するのか
- 社長が今すぐ確認したい5つの対策
- サイバー保険で確認しておきたいこと
- 今日からできる確認とまとめ
日本と韓国で何が起きているのか
The Straits Timesは2026年10月16日、日本と韓国で相次ぐサイバー攻撃について報じ、17日に記事を更新しました。複数の企業や組織で個人情報の漏えいが発生し、ランサムウェアなどによる業務停止も問題になっています。
報道では、両国の事案を通じて数千万件規模の個人情報が影響を受けたことが取り上げられています。ただし、これは一つの企業で発生した単独の事故を意味するものではありません。また、報道に登場する件数には、顧客の人数、記録の件数、漏えいが確認された情報など、異なる集計単位が含まれる可能性があるため、単純な合算には注意が必要です。
元記事:The Straits Times(2026年10月16日公開・17日更新)
報道された主な被害と業務への影響
日本では顧客情報の漏えいが相次ぐ
2026年10月17日付のThe Japan Timesは、国内企業による情報漏えいの発表を報じています。例えば、ヤマト運輸では後払いサービスの一部利用者に関する約531万件の個人情報、日経では約183万件の個人情報について報道されています。
これらは各社が公表した内容に基づく報道であり、漏えいした情報の種類や原因、影響範囲は企業ごとに異なります。
クラウドサービスの停止が取引先にも影響
The Straits Timesは、クラウドサービスを提供するIDCフロンティアがランサムウェア攻撃の影響を受け、企業や自治体の利用サービスに障害が発生した事例も紹介しています。
この事例から考えたいのは、自社が直接攻撃を受けていなくても、利用している外部サービスの障害によって業務が止まる可能性があることです。
韓国では金融機関への攻撃も問題に
韓国では、金融機関への不正侵入と個人情報の漏えいが報じられています。ロイターは10月14日、韓国の金融当局が16の金融会社でハッキング事案を把握し、約10万件の情報漏えいが発生したと報じました。
重要なのは、業種にかかわらず、顧客情報を取り扱う企業が攻撃対象になり得るという点です。
AIを悪用したサイバー攻撃への懸念
今回の報道では、AIがサイバー攻撃に悪用されることへの警戒も取り上げられています。
AIを使えば、攻撃者が脆弱性の調査や不正メールの作成などを効率化できる可能性があります。一方で、今回報道されたすべての事件について、AIが実際に使用されたと確認されているわけではありません。
そのため「今回の情報漏えいはすべてAIによる攻撃だった」と断定するのは適切ではありません。
中小企業が重視したいのは、攻撃手法の新しさだけでなく、基本的なセキュリティ対策を継続できているかどうかです。
なぜ中小企業にも関係するのか
多くの中小企業は、顧客管理、予約受付、会計、受発注、メールなどに外部のクラウドサービスを利用しています。
便利な仕組みですが、提供会社側で障害が発生すると、自社では直接復旧できない場合があります。また、外部サービスの管理者アカウントが不正利用されれば、顧客情報へのアクセスにつながる可能性もあります。
例えば、こんな業務への影響が考えられます
- 製造業:受発注システムが使えず、納期確認や出荷に支障が生じる。
- 建設業:クラウド上の図面や工程表を確認できなくなる。
- 医療・介護:業務システムの停止によって記録確認や事務処理が難しくなる。
- 運送・物流:配送情報や配車システムが利用できなくなる。
- サービス業:予約受付や顧客管理ができず、営業に影響する。
これらは想定される影響であり、今回報道された各社にすべて発生した事実ではありません。
システム停止時の代替業務については、サイバーBCPと復旧訓練も参考にしてください。
社長が今すぐ確認したい5つの対策
1.顧客情報を保存している場所を把握する
顧客情報が自社サーバー、クラウドサービス、従業員の端末など、どこに保存されているかを整理します。外部サービスを利用している場合は、管理会社と事故時の連絡先も確認します。
2.管理者アカウントを保護する
多要素認証の設定、強固なパスワードの利用、管理者権限の最小化、退職者アカウントの削除などを確認します。
3.更新とバックアップの状態を確認する
OSやソフトウェアの更新状況を確認し、重要なデータのバックアップを確保します。バックアップがあるだけでなく、実際に復元できるかを試しておくことが重要です。
4.外部サービス停止時の代替業務を決める
予約や受発注など、止まると困る業務を洗い出し、電話、紙の記録、別の連絡手段など、安全に実施できる代替手順を検討します。
5.事故発生時の連絡体制を整える
システム提供会社、セキュリティ専門家、社内責任者、保険会社などの連絡先を整理します。情報漏えいが疑われる場合は、法令上の報告や本人通知の要否も確認する必要があります。
個人データの漏えい等への対応については、個人情報保護委員会の公式案内を確認してください。
サイバー保険で確認しておきたいこと
サイバー保険は、サイバー事故による経済的負担に備える手段の一つです。ただし、保険に加入していればすべての情報漏えいや業務停止が補償されるわけではありません。
契約内容によっては、次のような費用や損害が補償対象になる場合があります。
- 事故原因や影響範囲を調査する費用
- システムやデータの復旧費用
- 顧客への通知や問い合わせ対応費用
- 法律上の損害賠償責任に関する補償
- 所定の条件を満たす営業停止による利益損失
今回の報道を踏まえて特に確認したいのは、外部のクラウドサービスや委託先で事故が発生した場合の取扱いです。
自社のシステムが攻撃された場合と、外部サービスが停止した場合では、補償の対象や条件が異なることがあります。保険会社への事故通知や費用の事前承認が必要となる場合もあるため、約款や特約の確認が欠かせません。
サイバー保険の基本的な仕組みは中小企業向けサイバー保険の実務ガイド、補償条件の違いはサイバー保険の比較ポイントも参考にしてください。
今日からできる確認とまとめ
今回のニュースを見て、まずは次の5つを社内で確認してみてください。
- 顧客情報がどのシステムに保存されているか把握していますか?
- 外部サービスの管理者アカウントに多要素認証を設定していますか?
- 重要なデータのバックアップを復元できるか確認していますか?
- クラウドサービスが停止した場合の連絡先と代替業務は決まっていますか?
- 事故調査や復旧費用について、サイバー保険の補償条件を確認していますか?
日本と韓国で相次ぐサイバー事故は、情報を預ける企業や外部サービスに依存する企業にとって、身近な経営課題を考えるきっかけになります。
すべてのリスクをなくすことは難しくても、顧客情報の管理状況、アカウントの保護、バックアップ、外部サービス停止時の対応を確認することはできます。
まずは今日、自社が利用しているクラウドサービスを一つ選び、管理者の認証設定と緊急連絡先を確認してみましょう。
参考報道:The Straits Times(2026年10月16日公開・17日更新)、The Japan Times(2026年10月17日付)、Reuters(2026年10月14日付)。報道内容と自社で想定すべきリスクは区別して記載しています。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/japan-korea-massive-data-breaches-cybersecurity-2026/trackback/