

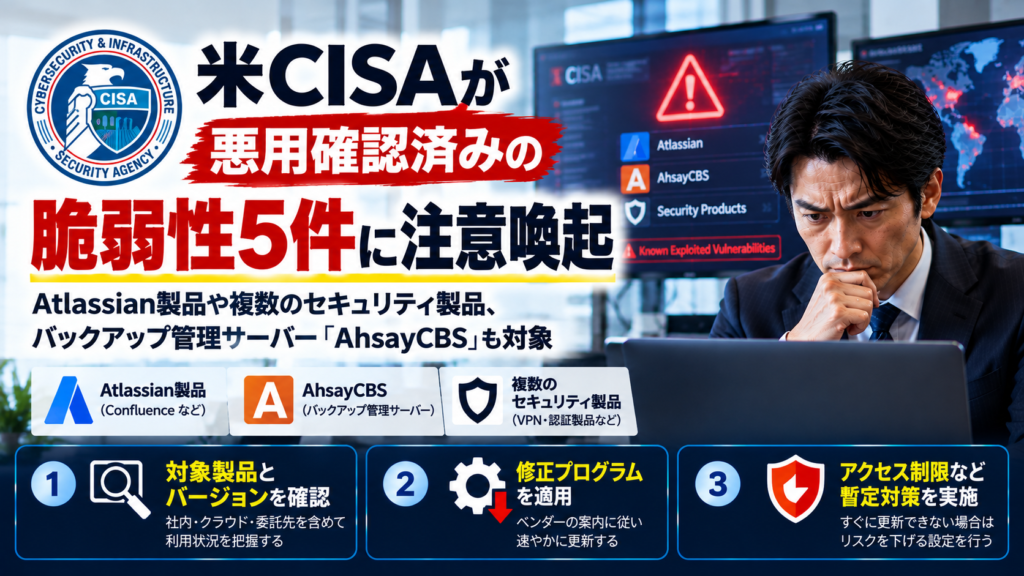
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)が、実際の攻撃で悪用されていることが確認された脆弱性を「Known Exploited Vulnerabilities(KEV)」カタログに追加しました。2026年10月14日に4件、15日に1件が追加され、合計5件が注意対象となっています。
今回の情報で注目したいのは、Atlassian製品や複数のセキュリティ製品に加え、バックアップ管理サーバー「AhsayCBS」に関する脆弱性も含まれている点です。自社で直接管理しているシステムだけでなく、保守会社や外部サービス事業者が管理するシステムも確認することが重要です。
1.悪用確認済みの脆弱性とは
CISAのKEVカタログは、実際の攻撃で悪用されていることが確認された脆弱性を掲載する情報源です。脆弱性が公表されただけの場合と異なり、攻撃に利用されている事実があるため、対策の優先順位を決める際の重要な判断材料になります。
ただし、カタログに登録された製品を使っていれば必ず被害に遭うという意味ではありません。製品の種類やバージョン、外部から接続できる状態かどうか、修正プログラムの適用状況などによってリスクは変わります。
2.バックアップ管理サーバーAhsayCBSも対象に
AhsayCBSについては、CVE-2026-105133とCVE-2026-105134の2件が対象です。前者は認証回避、後者はコマンドインジェクションに関する脆弱性とされ、組み合わせて悪用されると、認証されていない攻撃者によるOSコマンド実行につながるおそれがあります。
バックアップ管理サーバーが侵害されると、バックアップ環境や保存データ、復旧作業にも影響が及ぶ可能性があります。バックアップを取得しているだけで安心せず、管理サーバーそのものが安全に運用されているか確認する必要があります。
Ahsayは修正対応として、バージョンに応じたホットフィックスを案内しています。公表情報では、10系は10.3.4.45、9系などは9.15.2.70が案内されています。過去に更新済みであっても、それだけで対応済みと判断せず、Ahsayの公式情報で利用バージョンに適した修正内容を確認してください。
3.自社で確認したい3つのポイント
① 利用している製品とバージョンを把握する
社内サーバー、ネットワーク機器、VPN、認証関連製品、バックアップシステムなどを確認します。自社で管理していない場合も、IT保守会社やクラウド事業者に対象製品とバージョンを問い合わせましょう。
② ベンダーの案内に従って修正する
対象製品が見つかった場合は、メーカーの公式情報で影響するバージョンと修正方法を確認します。更新前のバックアップや業務への影響を確認したうえで、適切な修正プログラムやホットフィックスを適用し、更新後の動作も確認してください。
③ すぐに更新できない場合は暫定対策を検討する
業務上の理由ですぐに更新できない場合は、管理画面や対象サービスへの外部アクセス制限、VPN経由への限定、不要な公開設定の停止などを、メーカーや保守会社と相談してください。暫定対策は修正プログラムの適用に代わるものではなく、更新までのリスクを下げるための措置です。
4.システム停止が事業に与える影響も考える
脆弱性への対応では、技術的な修正だけでなく、万一侵害された場合の事業への影響も考えておく必要があります。受発注や生産管理が停止する、顧客情報を調査する必要が生じる、復旧作業が長引くといった事態が起きれば、通常業務に影響する可能性があります。
サイバー事故への備えを整理する際は、中小企業向けサイバー保険の基本と実務上の確認事項も参考になります。また、補償を比較する際は、サイバー保険を比較するときの確認ポイントを確認し、自社に必要な補償と条件を整理しておくことが大切です。
5.サイバー保険で確認したいこと
サイバー保険は、契約内容によって、事故対応費用や調査費用、損害賠償責任、事業中断による損失などの補償範囲が異なります。すべての復旧費用や売上減少が自動的に補償されるわけではありません。
契約中の保険がある場合は、補償対象となる事故、費用の範囲、免責金額、支払限度額、事故発生時の連絡手順を確認しましょう。具体的な事故が発生した場合は、自己判断で復旧を進める前に、保険会社や専門家へ速やかに相談してください。
まとめ:まずは自社と委託先の利用状況を確認
今回の注意喚起を受けて、まず取り組みたいのは、利用製品とバージョンの把握、メーカー情報の確認、必要な更新の実施です。自社だけでなく、IT保守会社やバックアップサービスの提供事業者にも確認しておくと、管理の抜けを減らせます。
さらに、システム停止時の代替手段や復旧手順も整理しておきましょう。サイバー事故に備える事業継続計画と復旧訓練も、平時に確認しておきたいテーマです。
サイバー対策は、特別なシステムを導入することだけではありません。自社が何を使い、誰が管理し、問題が起きたら誰に連絡するのかを把握することから始められます。
本記事は公開情報に基づく一般的な情報提供を目的としています。製品の影響範囲や修正方法は、必ず各メーカーの最新の公式情報をご確認ください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/cisa-kev-five-exploited-vulnerabilities-october-2026/trackback/