

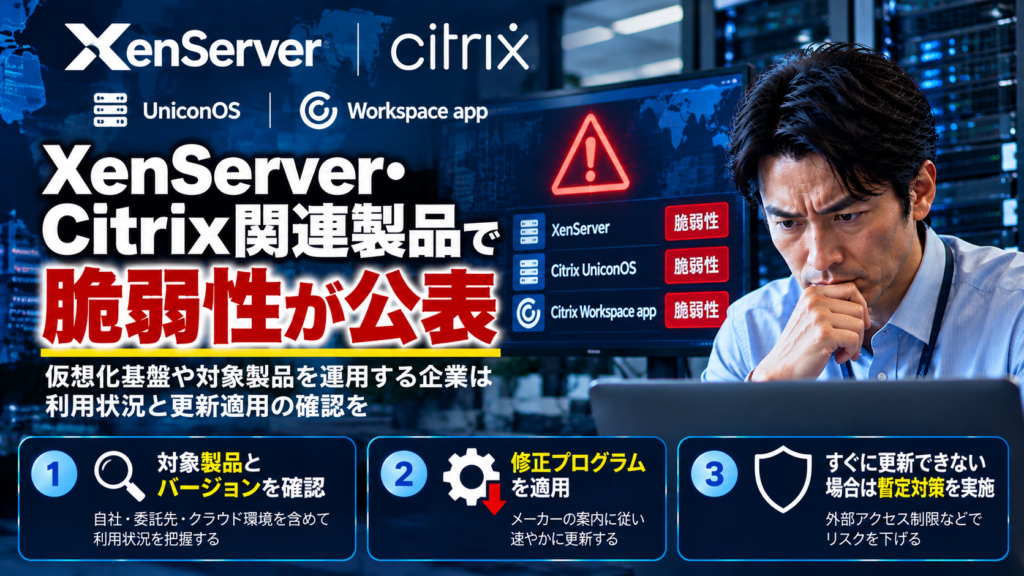
Cloud Software Groupが2026年10月13日、仮想化基盤「XenServer」、端末向けOS「Citrix UniconOS」、Windows版「Citrix Workspace app」に関するセキュリティ情報を公開し、修正版を提供しました。Security NEXTの報道によると、3製品に関するアドバイザリで、CVEベースで合計9件の脆弱性が公表されています。
今回のニュースで確認したいのは、これらの製品を自社のシステムや端末で使っていないか、そして必要な更新が適用されているかという点です。仮想化基盤や業務端末を運用する企業は、自社の管理対象だけでなく、保守会社などの委託先が管理する環境も確認しましょう。
1.どの製品に脆弱性が公表されたのか
今回、セキュリティ情報が公表された主な製品は次の3つです。
- XenServer:サーバー上で複数の仮想マシンを動かす仮想化基盤
- Citrix UniconOS:旧eLuxとして知られる端末向けOS
- Citrix Workspace app:業務アプリケーションや仮想デスクトップなどに接続するためのアプリ
公表された脆弱性の影響は一律ではありません。内容や利用条件によって、権限昇格、任意コードの実行、情報へのアクセス、サービス停止などにつながる可能性があります。実際に自社環境へ影響するかどうかは、製品とバージョンを照合して判断する必要があります。
2.対象バージョンと修正状況を確認する
Citrixの公式情報では、UniconOSについて、Current Releaseは2607.2以降、Long Term Service Releaseは2603 LTSR CU2以降が修正済みバージョンとして案内されています。Workspace app for WindowsやXenServerについても、それぞれの公式セキュリティ情報で対象バージョンと修正内容を確認してください。
同じ製品名でも、利用しているリリースや更新状況によって対応が異なる場合があります。「最新版を使っているつもり」「以前更新した」という記憶だけで判断せず、実際のバージョンと適用済みの修正を確認しましょう。
詳細はCitrix UniconOSの公式セキュリティ情報と、XenServerの公式セキュリティ情報一覧で確認できます。
3.企業が取り組みたい3つの確認
① 自社と委託先の利用状況を把握する
情報システム担当者に、対象製品の利用状況、バージョン、管理責任者を確認します。仮想化基盤や業務端末を外部の保守会社に任せている場合は、委託先にも確認が必要です。自社で直接操作していないシステムも、業務を支えている可能性があります。
② メーカーの案内に従って更新する
対象バージョンに該当する場合は、メーカーの公式手順を確認し、業務への影響やバックアップを考慮して修正版を適用します。更新後は、ログイン、アプリ接続、仮想マシンの稼働など、必要な機能が正常に動作することも確認しましょう。
③ すぐに更新できない場合は暫定対策を検討する
業務上の理由ですぐに更新できない場合は、保守会社やメーカーに相談し、不要な外部接続の制限、管理画面へのアクセス制限、利用範囲の限定などを検討します。こうした措置は修正プログラムの代わりではありません。更新までのリスクを下げるための暫定対策として位置づけてください。
4.システム障害が事業に与える影響も考える
仮想化基盤や業務端末に問題が発生すると、社内システムへの接続、受発注、顧客対応などに影響が及ぶ可能性があります。技術的な対策に加え、停止した場合に誰が判断し、どの順番で復旧するのかを整理しておくことも重要です。
事業停止への備えについては、サイバー事故に備える事業継続計画と復旧訓練も参考になります。復旧に必要なデータ、代替手段、連絡先を平時に確認しておくことで、緊急時に取るべき行動を明確にできます。
5.サイバー保険で確認したいこと
サイバー保険は、契約内容によって、事故対応費用、調査費用、損害賠償責任、事業中断による損失など、補償範囲が異なります。システムの更新費用やすべての売上減少が自動的に補償されるわけではありません。
契約中の保険がある場合は、どの事故や費用が補償対象となるか、免責金額や支払限度額はいくらか、事故発生時にどこへ連絡するかを確認しておきましょう。補償内容の比較には、中小企業向けサイバー保険の基本と実務上の確認事項や、サイバー保険を比較するときの確認ポイントも役立ちます。
まとめ:利用製品と更新状況の確認から始める
XenServer、Citrix UniconOS、Citrix Workspace appで脆弱性が公表され、修正版が提供されました。対象製品を運用する企業は、利用バージョンと更新状況を確認し、メーカーの案内に従って対応しましょう。
自社だけでなく、委託先が管理する環境も確認することが大切です。さらに、万一の停止に備えた復旧手順や連絡体制、サイバー保険の補償範囲を整理しておけば、技術面と事業面の両方から備えを進められます。
本記事は一般的な情報提供を目的としています。対象製品やバージョン、修正内容は変更される可能性があるため、最新のメーカー公式情報をご確認ください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/xenserver-citrix-vulnerabilities-october-2026/trackback/