

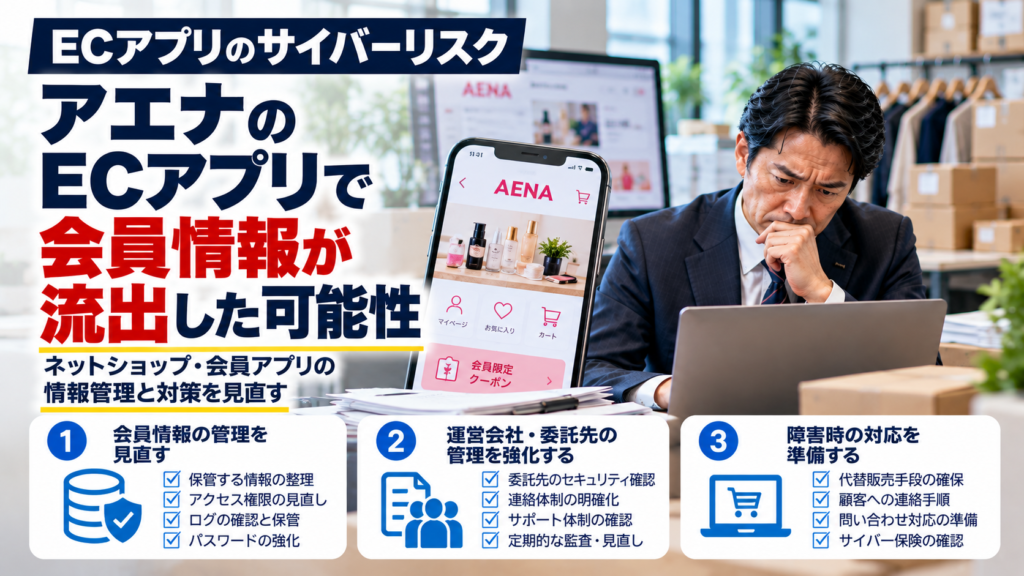
2026年10月14日、株式会社アエナは、自社が運営するECアプリへの不正アクセスによって、会員のマイページ情報が第三者に不正閲覧されたことを公表しました。閲覧された可能性がある会員数は最大817,215人です。
今回のニュースは、ネットショップや会員アプリを運営する中小企業にとっても重要です。顧客情報の管理だけでなく、アプリを停止した場合の問い合わせ対応や代替販売手段まで考えるきっかけになります。
1.アエナのECアプリで何が起きたのか
アエナの公式発表によると、2026年10月13日午前5時58分、システムログの解析によって会員マイページが第三者に不正閲覧されていたことが判明しました。同社は不正アクセスを遮断する緊急対策を実施し、原因の調査と改修を進めています。
対象はECアプリに個人情報を登録した本会員で、最大817,215人です。同社はLINE会員やAmazon、楽天などを通じて利用した顧客は今回の対象外と説明しています。
閲覧された可能性のある情報
- 氏名、フリガナ、住所、電話番号、メールアドレス
- 生年月日、性別、職業
- 登録した届け先の氏名、住所、電話番号(第三者宛を含む)
- お気に入り店舗、メール配信設定
- 登録済みクレジットカードの下4桁、有効期限、カード名義
一方、クレジットカード番号全桁やセキュリティコード、ログインパスワードについては、閲覧・流出していないと同社は説明しています。また、会員情報の改ざん、購入確定操作、退会操作も行われていないことを確認し、公表時点では本件に起因する悪用や二次被害も確認されていないとしています。
これらは2026年10月14日付の公式発表に基づく情報です。アエナの公式発表で最新の状況を確認してください。
2.ECアプリの停止は顧客対応にも影響する
アエナは不正アクセスへの対応としてECサイトへのアクセスを遮断しました。さらに10月15日には、アプリのサービス停止により通常の退会手続きができなくなったことから、専用の退会受付ページを開設したと公表しています。
これは、システムを停止したときに、販売機能だけでなく、顧客が必要とする各種手続きにも影響が及ぶ可能性を考えるうえで参考になる事例です。
一般に、ネットショップや会員アプリを停止した場合、注文受付、注文状況の確認、顧客からの問い合わせ、会員情報の変更や退会などに影響が出ることがあります。今回のアエナの事案で、これらすべての機能が停止したと確認されたわけではありませんが、自社の対応計画では想定しておきたい項目です。
3.中小企業が確認したい5つの対策
① 会員情報の保管場所とアクセス権限を整理する
氏名や住所、購入履歴、届け先情報などをどこに保管しているか確認しましょう。従業員や外部事業者が必要以上の情報にアクセスできないか、退職者や使われていないアカウントが残っていないかも点検します。
② 不審なアクセスを確認できる仕組みを整える
今回の事案ではシステムログの解析が不正閲覧の発見につながりました。自社でもログの取得状況、保存期間、確認担当者、不審なアクセスを発見した際の報告手順を確認しましょう。外部のサービスを利用している場合は、運営会社に確認することも大切です。
③ 委託先・アプリ運営会社との連絡体制を確認する
ECサイトの構築会社、クラウド事業者、決済事業者など、外部のサービスに依存している業務を洗い出します。事故発生時の連絡先、対応時間、情報提供の範囲、復旧判断の担当者などを確認しておきましょう。
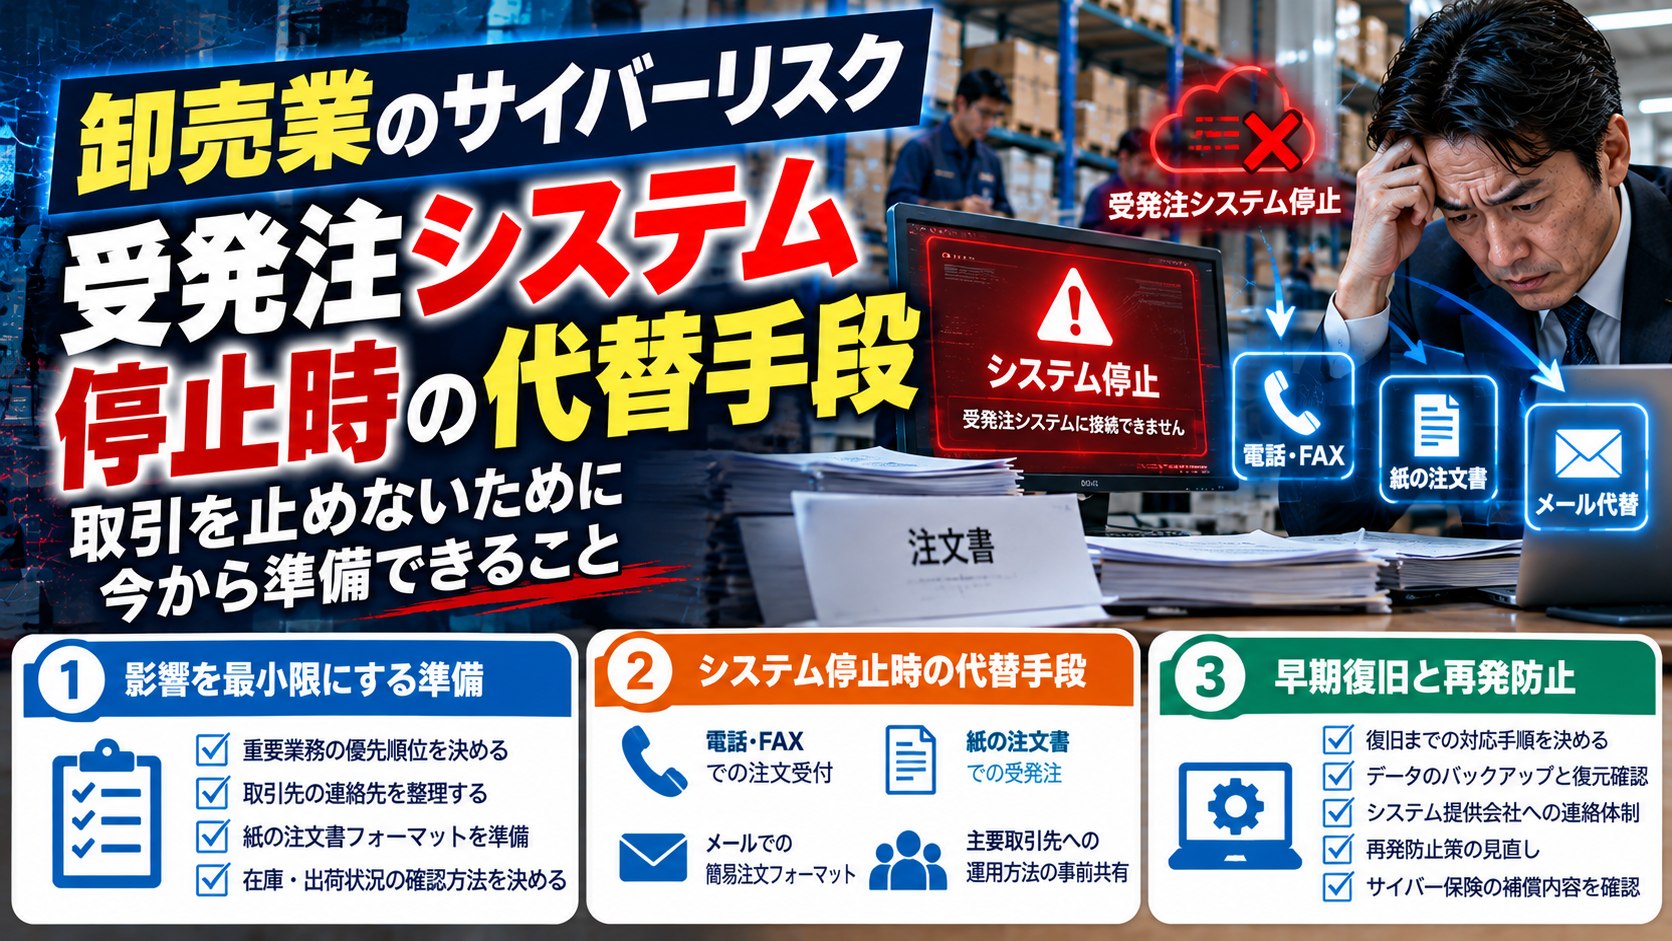
④ サービス停止時の代替手段を準備する
アプリが使えなくなった場合に、電話やメールで問い合わせを受け付けられるか、既存注文をどのように確認するか、顧客へのお知らせをどこに掲載するかを決めておきます。代替販売を行う場合も、注文の重複や個人情報の不適切な取扱いを防ぐ手順が必要です。
安全性が確認できない状態で、同じシステムを無理に使い続けることは避ける必要があります。代替手段の利用可否も、専門家の助言や安全性の確認を踏まえて判断しましょう。
⑤ 顧客への連絡と問い合わせ対応を準備する
漏えいが疑われたときに、誰が公表内容を確認し、どの窓口で問い合わせを受け付けるかを決めます。確認できた事実と調査中の事項を分けて説明することが重要です。氏名やメールアドレスなどが悪用された、なりすまし連絡への注意喚起も検討します。
4.事故が疑われた際の初動対応
- 異常を発見した日時、端末、アカウント、ログを記録する
- 社内責任者とシステム保守会社に連絡する
- 専門家と相談し、必要なアクセス制限を検討する
- 個人情報の影響範囲と報告・本人通知の必要性を確認する
- 顧客向けの案内と問い合わせ窓口を準備する
- 安全に利用できる代替業務手段を検討する
原因調査に必要な記録を失わないよう、端末の初期化やログ削除を自己判断で行わないことも大切です。
5.サイバー保険で確認したいポイント
ECアプリの不正アクセスでは、原因調査、顧客対応、システム復旧、サービス停止に伴う損失などが発生する可能性があります。ただし、実際に発生する損害は事故の内容によって異なります。
サイバー保険についても、すべての事故や費用が自動的に補償されるわけではありません。情報漏えい対応費用、外部専門家費用、システム復旧費用、休業損害などが契約上どのように扱われるか、支払限度額や免責事項とともに確認する必要があります。
事故が疑われる際の保険会社への連絡先、通知期限、事前承認の要否なども、契約内容に沿って確認しておきましょう。
まとめ:顧客情報と販売継続の両面を準備する
アエナの公式発表では、最大817,215人の会員マイページ情報が不正閲覧された可能性が示されています。また、サービス停止に伴って通常の退会手続きが利用できなくなり、専用ページが開設されました。
ネットショップや会員アプリを運営する中小企業は、顧客情報のアクセス権限、ログの管理、委託先との連絡体制に加え、サービス停止時の顧客対応と代替販売手段を確認しておきましょう。まずは、システムが止まったときの連絡先と顧客への案内手順を整理することから始められます。
関連記事:中小企業のサイバー保険の基本と確認ポイント、サイバー保険の比較で確認したいこと、サイバー攻撃に備える事業継続と復旧訓練


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/aena-ec-app-unauthorized-access-2026/trackback/