

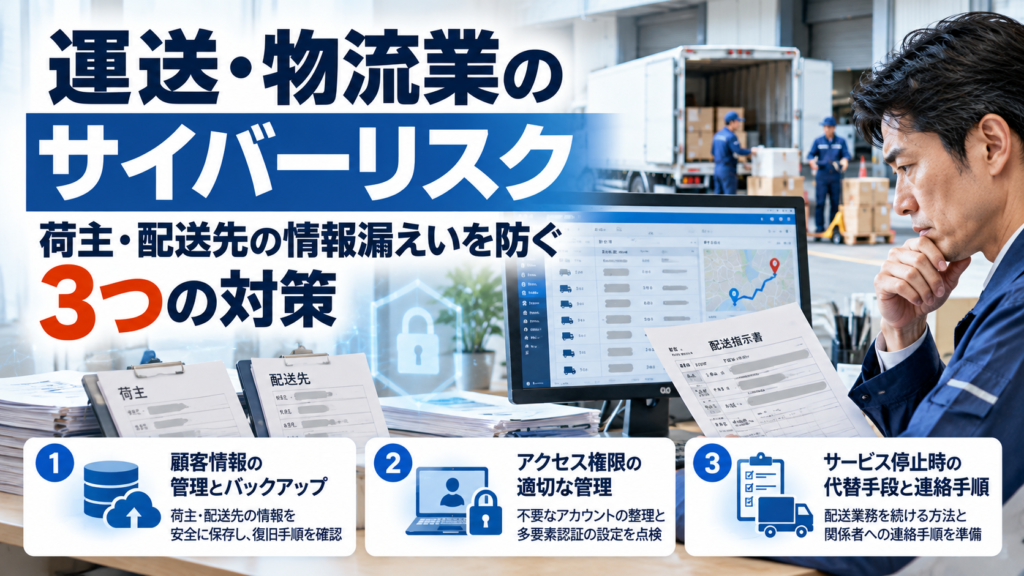
運送・物流業では、荷主の担当者情報、配送先の住所や電話番号、納品予定、貨物に関する情報など、日々多くの業務情報を扱います。
これらの情報が外部に漏えいした場合、顧客への説明や問い合わせ対応が必要になるだけでなく、取引先からの信頼や配送業務にも影響する可能性があります。配送管理システムや受発注システムが利用できなくなれば、必要な情報を確認できず、現場の業務が滞ることも考えられます。
国土交通省は、貨物自動車運送や倉庫の分野を対象に、情報セキュリティ確保に関する安全ガイドラインを公表しています。運送・物流業にとって、サイバーセキュリティは情報システム部門だけでなく、経営と日々の運行を支える課題です。
運送・物流業で守るべき情報とは
情報漏えい対策を考える際は、まず自社がどのような情報を扱っているかを把握することが大切です。
- 荷主の会社名、担当者名、電話番号、メールアドレス
- 配送先の住所、担当者の連絡先、納品予定日時
- 配送指示書、受注情報、納品書、送り状などの書類
- 貨物の内容、数量、配送状況、配送ルートに関する情報
- 荷主や取引先との契約条件、運賃、取引に関する情報
- 配送管理システムやクラウドサービスのアカウント情報
すべての会社がこれらの情報を同じ範囲で保有しているわけではありません。自社の業務で扱う情報を洗い出し、保存先と利用者を把握することから始めましょう。
情報漏えいが起きると、どのような影響が考えられるか
例えば、配送先の住所や担当者の連絡先が漏えいすると、不審な連絡やなりすましに悪用される可能性があります。荷主との取引情報が外部に流出すれば、契約上の秘密保持義務や取引先との信頼関係に影響することも考えられます。
また、配送管理システムや受発注システムが停止した場合には、配送指示や納品予定を確認できず、電話などによる代替連絡が必要になる可能性があります。業務の遅れや追加作業が発生するかどうかは、システムの役割や代替手段の有無によって異なります。
ここで挙げた内容は、運送・物流業で想定しておきたい一般的なリスクです。個別の企業で実際に発生した被害を示すものではありません。
荷主や配送先の情報漏えいを防ぐ3つの対策
1.情報の保存先を把握し、安全に管理する
荷主情報や配送先情報が、どのパソコン、サーバー、クラウドサービス、業務システムに保存されているか確認しましょう。紙の配送指示書や納品書も含め、誰が保管し、誰が利用できるのかを整理することが重要です。
業務上必要な人だけが情報を閲覧できるようにし、不要になったデータは社内ルールや契約上の保存義務に従って適切に処理します。重要データは定期的にバックアップし、システム障害やデータ消失の際に復旧できるかも確認しましょう。
2.アカウントとアクセス権限を点検する
配送管理システムやクラウドサービスのアカウントを、複数人で使い回していませんか。退職者や異動者のアカウントが残っていないか、管理者権限を必要以上に付与していないかを確認しましょう。
多要素認証を利用できるサービスでは、その設定も確認します。荷主や協力会社、外部のシステム事業者にアクセス権限を付与している場合は、共有する情報と権限が業務上必要な範囲に収まっているかを定期的に点検しましょう。
また、配送指示書や荷主情報をメールで送る際には、宛先や添付ファイルを送信前に確認し、会社で認められた安全な方法で情報を受け渡す運用を徹底することも大切です。
3.システム停止時の代替手段と連絡手順を決める
配送管理システムや受発注システムが利用できなくなった場合、どの業務に影響が出るでしょうか。配送指示の確認、ドライバーへの連絡、荷主への状況報告など、停止すると困る業務を洗い出しておきましょう。
緊急時の連絡先、代替となる業務手順、対応を判断する担当者を決めておくと、システム障害やサイバー事故が起きた際に混乱を抑えやすくなります。代替手段で情報を扱う際にも、個人用メールや未承認のサービスを使うことによる情報漏えいを防ぐルールが必要です。
荷主や協力会社との間で、事故発生時の連絡方法や報告の範囲を事前に確認しておくことも、取引を継続するための備えになります。
委託先や利用サービスのセキュリティも確認する
配送管理や倉庫管理、受発注などを外部のサービスに委託している場合、自社だけでなく委託先の情報管理にも注意が必要です。IPAの「中小企業の情報セキュリティ対策ガイドライン」でも、委託先やビジネスパートナーの情報セキュリティ対策を考慮することが示されています。
委託先にどの情報を渡しているか、事故が発生した場合に誰から連絡を受けるか、サービス停止時にどのような対応が可能かを確認しておきましょう。契約書や業務委託契約における情報管理、事故報告、情報の返却・削除に関する取り決めも、必要に応じて確認します。
サイバー保険は、情報漏えいや業務停止の補償条件を確認する
サイバー事故では、原因調査、専門家への相談、情報漏えいに関する対応、システム復旧などに費用が発生する可能性があります。契約内容によっては、事故による利益の減少や業務停止に関連する損失が補償の検討対象になる場合もあります。
ただし、サイバー保険ですべての事故や費用が補償されるわけではありません。情報漏えいへの対応費用、第三者への賠償、業務停止による損失など、何が補償対象となるかは契約や特約、事故の状況によって異なります。免責金額や支払限度額も含め、加入中の契約内容を確認しましょう。
また、荷主や配送先に関する情報を扱うからといって、すべての事故が自動的に補償されるわけではありません。実際の業務内容と契約条件を照らし合わせて確認することが重要です。
まずは自社の情報管理を点検する
運送・物流業におけるサイバー対策は、複雑なシステムを導入することだけではありません。どの情報を保有しているかを把握し、閲覧できる人を管理し、事故が起きたときの対応を決めておくことも重要な対策です。
- 荷主や配送先の情報がどこに保存されているか
- 誰が情報を閲覧・変更できるか
- バックアップと復旧手順が整っているか
- システム停止時の代替手段と連絡先が決まっているか
- 外部委託先との情報管理ルールを確認しているか
まずは、この5点を社内で確認してみてください。自社の対策を見直すことが、荷主や配送先からの信頼を守り、事業を継続するための第一歩になります。
サイバーリスクへの備えや保険の確認ポイントについては、パキラのサイバーリスク情報サイトでも紹介しています。自社の業務に置き換えて、確認できるところから対策を進めましょう。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/16/%e9%81%8b%e9%80%81%e7%89%a9%e6%b5%81%e6%a5%ad%e3%81%ae%e3%82%b5%e3%82%a4%e3%83%90%e3%83%bc%e3%83%aa%e3%82%b9%e3%82%af%e8%8d%b7%e4%b8%bb%e3%82%84%e9%85%8d%e9%80%81%e5%85%88%e3%81%ae%e6%83%85%e5%a0%b1/trackback/