

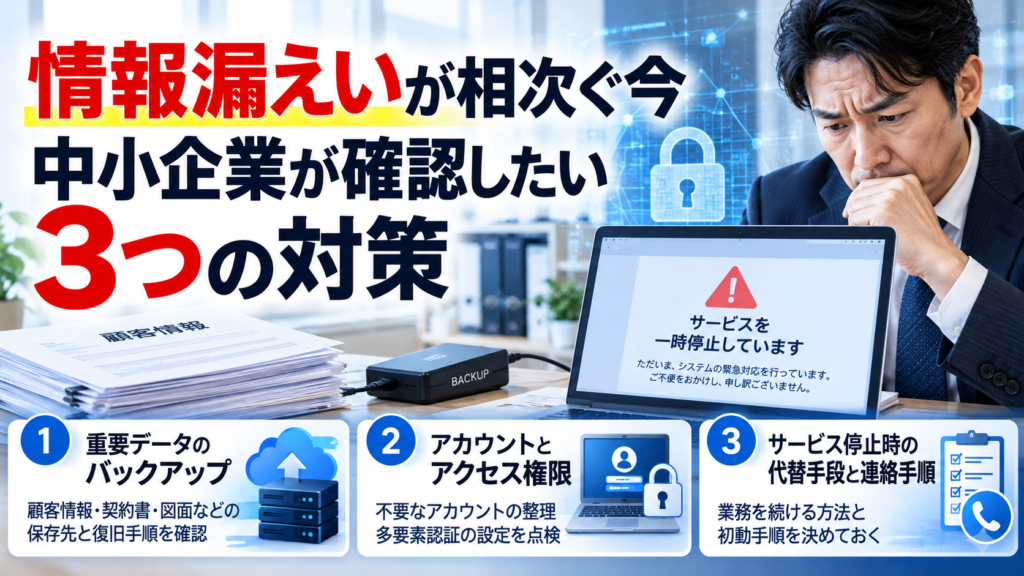
2026年10月15日、バーガーキングの運営会社は、公式アプリの会員情報約1,118万件が不正アクセスにより漏えいしたと発表しました。同じ時期には、医療機関向けシステムでも不正アクセスが発生し、患者情報が漏えいした可能性が公表されています。
大手企業や医療機関に関係するニュースですが、中小企業にとっても他人事ではありません。顧客情報を保有し、外部のクラウドサービスや業務システムを利用する企業なら、情報漏えいやサービス停止に備えておく必要があります。
今回は、こうしたニュースを自社の対策に生かすために、確認したい3つのポイントを解説します。
情報漏えいは、顧客情報を失うだけの問題ではない
顧客の氏名、電話番号、メールアドレスなどが漏えいすると、不審なメールや電話、SMSなどに悪用される可能性があります。企業にとっては、顧客への説明や問い合わせ対応、原因調査、再発防止策などの負担が発生することも考えられます。
また、攻撃によって業務システムが停止すれば、情報を確認できない、顧客に連絡できない、受注処理が進まないといった影響が出る可能性もあります。医療機関のように、システムが日常業務を支えている場合には、サービス停止が現場の業務に及ぼす影響も重要です。
これらは一般的に想定されるリスクであり、今回の個別事案ですべての影響が確認されたという意味ではありません。ニュースで確認された事実と、自社が備えるべきリスクを分けて考えることが大切です。
中小企業が確認したい3つのサイバー対策
1.重要データの保存先とバックアップ
顧客情報、契約書、見積書、請求書、図面、工程表など、業務に欠かせないデータを洗い出してみましょう。どのシステムに保存され、誰が管理し、使えなくなった場合にどこから復旧できるのかを把握していますか。
バックアップは、保存しているだけでは十分とは限りません。実際に復旧できるか、復旧にどれくらい時間がかかるか、通常のシステムと同時に利用できなくなるリスクがないかも確認しましょう。
2.アカウントとアクセス権限の点検
退職者や異動者のアカウントが残っていないか、管理者権限が必要以上に付与されていないか、同じアカウントを複数人で共有していないかを確認します。
多要素認証を利用できるサービスでは、その設定状況も点検しましょう。また、システム会社や業務委託先にアクセス権限を付与している場合は、現在も必要な権限なのか、契約終了後に適切に停止できる仕組みになっているかを確認することが重要です。
3.サービス停止時の代替手段と連絡手順
日常的に使っているシステムが突然停止した場合、誰が状況を確認し、誰に連絡するのか。顧客対応や受注処理を一時的に続ける方法はあるのか。こうした点を事前に整理しておきましょう。
緊急時の連絡先、取引先への連絡方法、業務を再開する際の判断基準などを決め、担当者間で共有しておくと、事故発生時の混乱を抑えやすくなります。
ただし、緊急時だからといって、未承認のファイル共有サービスや個人用メールなどに顧客情報を移すと、新たな情報漏えいリスクが生じる場合があります。代替手段も情報管理のルールに沿って準備しておくことが大切です。
外部サービスや委託先への依存も確認する
自社のシステムだけを点検していても、対策が十分とは限りません。顧客管理、予約、会計、メール配信、オンラインストレージなど、外部のサービスに依存している業務も洗い出してみましょう。
利用中のサービスが停止した場合に、どの業務が止まるのか。サービス提供会社から障害やセキュリティ上の問題について連絡を受ける窓口は明確か。必要なデータを自社で確認・復旧できるか。こうした点を確認しておくことが、事業継続の備えにつながります。
サイバー保険は、何が補償されるかを確認する
サイバー事故では、原因調査、専門家への相談、システム復旧、顧客への通知や問い合わせ対応などに費用が発生する可能性があります。契約内容によっては、事故による利益の減少や業務停止に関係する損失も検討対象になります。
ただし、サイバー保険ですべての事故や費用が補償されるわけではありません。補償対象となる事故、費用の種類、免責金額、支払限度額、利益損失の補償条件などは契約によって異なります。外部サービスの停止があれば必ず補償される、と考えず、加入中の契約内容を確認しましょう。
ニュースを、自社の点検につなげる
情報漏えいのニュースを見ると、大手企業や専門的なシステムの問題だと感じるかもしれません。しかし、顧客情報を保有し、外部サービスを利用する企業なら、データ管理、アクセス権限、業務継続の備えは共通する課題です。
まずは、重要データのバックアップ、アカウントとアクセス権限、サービス停止時の代替手段と連絡手順。この3点から確認してみてください。
サイバーリスクへの備えや保険の確認ポイントについては、パキラのサイバーリスク情報サイトでも紹介しています。自社で確認できるところから、対策を進めてみましょう。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/16/information-leak-incidents-sme-cybersecurity-measures/trackback/