

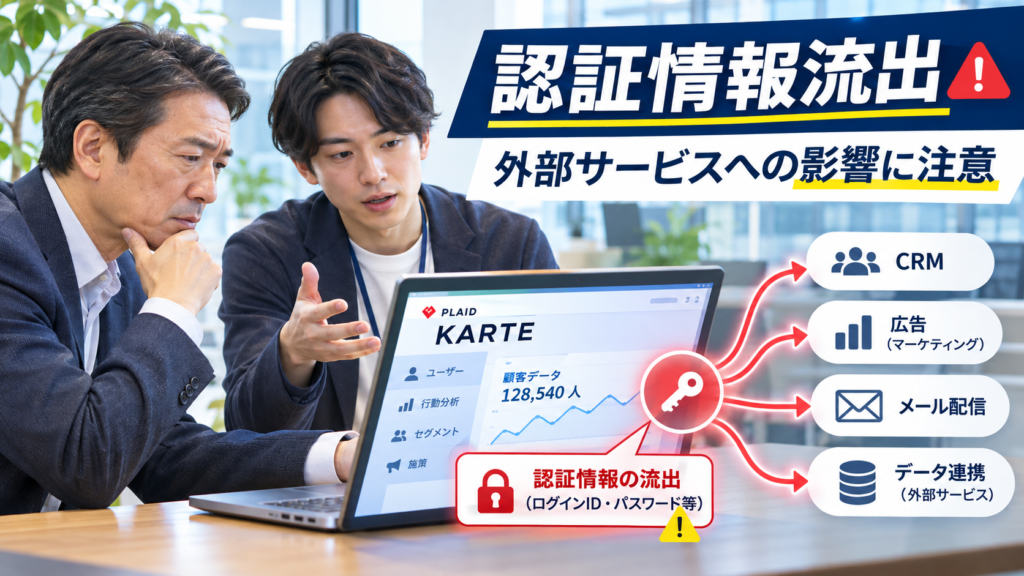
社長、自社で利用しているクラウドサービスから、別のシステムへ接続するための認証情報が流出したら、どの連携を停止すべきか把握していますか。
2026年11月16日、株式会社プレイドは、同社の顧客体験プラットフォーム「KARTE」への不正アクセスについて、登録メールアドレス79,249件や、外部サービスとの連携に使用する認証情報などの漏えいを確認したと公表しました。
今回、特に注目したいのは、KARTEそのものの情報だけでなく、別のサービスにつながるシークレットキーやアクセストークンなどが漏えい対象となった点です。これらが有効なまま残ると、連携先で意図しないデータの書き込みや漏えいなどが起きるおそれがあります。
ただし、外部サービスの認証情報が漏えいしたことと、外部サービスへの不正アクセスや二次被害が実際に確認されたことは別です。プレイドの11月16日付発表では、後者について発生が確定したとは説明していません。
本記事では、プレイドの公式発表で確認できた事実と、利用企業が実行できる一般的な対策を区別しながら、被害拡大を防ぐための確認手順を解説します。
- 2026年11月13日から16日までに何が起きたか
- 漏えいが確認された79,249件の正しい意味
- 外部連携用の認証情報とは何か
- 連携先で想定される二次被害と確認済み事実の違い
- 認証情報の無効化・再設定・ログ点検の方法
- 経営者が今日確認できる10項目
目次|13項目[開く/閉じる]
1.プレイド「KARTE」で何が起きたのか
株式会社プレイドは、企業が顧客データを活用して顧客体験の改善やマーケティングなどに取り組むための「KARTE」を提供しています。
2026年11月13日、同社はKARTEへの第三者による不正アクセスを検知し、緊急メンテナンスとしてサービスを停止すると公表しました。その後の調査によって、11月16日には一部の情報が外部へ流出していたことを確認しています。
同社によると、攻撃者はサーバーの脆弱性を悪用し、システムやデータベースへの接続に使用する認証情報を窃取しました。それを利用してデータベース等からデータを読み出し、同社のアカウントを乗っ取って管理画面へ不正アクセスしたと説明されています。
| 項目 | 11月16日公式発表で確認できた内容 |
|---|---|
| 提供企業 | 株式会社プレイド |
| 対象サービス | KARTE |
| 不正アクセス | 2026年11月13日未明 |
| 侵入の起点 | プレイドのサーバーの脆弱性の悪用 |
| 確認された被害 | 接続用認証情報の窃取、データの外部読み出し、管理画面への不正アクセス |
| 情報漏えいの続報 | 2026年11月16日 |
| サービス再開 | 11月16日の発表時点で未定 |
2.11月13日から16日までの経緯
サイバー事故では、攻撃が発生した日時と企業が検知した日時、被害を公表した日が異なることがあります。今回も時系列を分けて把握することが重要です。
| 日時 | 確認された出来事 |
|---|---|
| 11月13日未明 | 攻撃者がサーバーの脆弱性を悪用し、認証情報を窃取 |
| 11月13日8時59分 | プレイドが不正アクセスを検知 |
| 11月13日14時27分頃 | サーバーの停止を開始 |
| 11月13日15時23分頃まで | 認証情報の無効化や攻撃元通信の遮断などを完了 |
| 11月13日 | 不正アクセスとサービス停止を公表 |
| 11月16日 | 確認された情報漏えいの範囲と利用企業への対応依頼を公表 |
プレイドは、通信遮断以降、自社システムへの新たな不正アクセスは確認されていないと説明しています。ただし、これは外部連携先を含めたあらゆる二次被害が存在しないという意味ではありません。
11月16日時点では影響範囲の調査が継続しており、サービス再開時期も未定とされています。その後の変更については、公式の続報で確認する必要があります。
3.漏えいが確認された3種類の情報
プレイドが11月16日に公表した漏えい情報は、大きく3種類に分かれます。それぞれ対象となる情報や影響範囲が異なるため、数字をまとめて理解しないことが大切です。
| 種類 | 公表された内容 | 件数・範囲 |
|---|---|---|
| ① アカウント登録情報 | KARTEのアカウントに登録されているメールアドレス | 79,249件 |
| ② 外部連携用認証情報 | シークレットキー、アクセストークン等 | 対象件数は調査中 |
| ③ 利用企業が取り込んだデータ | 紐付けテーブル機能などで取り込んだ顧客情報等の一部 | 対象件数は調査中 |
79,249件は何を示すのか
79,249件はKARTEのアカウントに登録されたメールアドレスの件数です。79,249社の被害や79,249人分の顧客情報流出が確定したという意味ではありません。
また、利用企業が取り込んでいたデータについては、企業ごとに取り込む項目が異なります。個人情報が含まれる可能性はありますが、全利用企業のすべての顧客データが漏えいしたと断定することはできません。
後者2種類について、11月16日の公式発表では対象件数が調査中とされています。未公表の件数や人数を推測して記載することは避けましょう。
4.認証情報と外部サービス連携の仕組み
クラウドサービスは、単独で利用するだけでなく、顧客管理、メール配信、広告、分析、データ連携などの外部サービスと接続して使用することがあります。
シークレットキーやアクセストークンは、こうしたシステム同士の接続で利用される認証情報の一種です。サービスごとの仕様や権限設定によって、許可される操作の範囲が変わります。
| 用語 | 一般的な意味 | 確認すること |
|---|---|---|
| API | 異なるシステムが機能やデータをやり取りする仕組み | 何と何を接続しているか |
| シークレットキー | 秘密として扱う認証用の情報 | 保存場所と管理者 |
| アクセストークン | 特定の操作を許可するための認証情報 | 有効期限と操作権限 |
| 権限 | データの閲覧・変更など許可される操作 | 必要以上の許可がないか |
| 無効化 | 既存の認証情報を使えなくすること | 旧情報が確実に失効するか |
例えば、顧客管理システムに保存した情報を別のサービスへ送る連携では、接続するための認証情報が必要になる場合があります。有効な認証情報が第三者に渡ると、設定された権限の範囲で不正な操作を試みられるおそれがあります。
ただし、こうした連携例は仕組みを説明するためのものです。KARTEに接続できるすべての外部サービスで、不正操作が行われたという意味ではありません。
IPAは2026年10月9日、外部サービスを利用する組織に対して、API連携などの構成要素ごとの管理状況、権限、ログ取得などを見直すよう呼びかけています。
5.連携先への被害拡大は確認されたのか
今回の記事で最も重要なのは、確認された情報漏えいと、今後起こり得る二次被害を分けることです。
プレイドは、KARTEと外部サービスとの連携に使用する認証情報の漏えいを確認したと説明しています。そして、有効な認証情報が無効化されない場合、連携先への不正アクセスによって意図しないデータの書き込みや漏えいなどが生じるおそれがあると警告しています。
これは、連携先への不正アクセスがすでに確認されたという発表ではありません。11月16日付の公式発表には、外部連携先すべてで二次被害が発生したという記載もありません。
| 確認項目 | 11月16日時点の状況 |
|---|---|
| プレイドのシステムへの不正アクセス | 確認済み |
| 接続用認証情報の窃取 | 確認済み |
| 外部連携用認証情報の漏えい | 確認済み |
| 連携先でのデータ不正書き込み | 発生のおそれとして注意喚起。実際の発生は未確認 |
| 連携先での追加の個人情報漏えい | 発生のおそれとして注意喚起。実際の発生は未確認 |
| 影響を受けた連携先の件数 | 調査中 |
今回確認されている外部連携用認証情報の漏えいは、利用企業にとって対応が必要な事実です。一方、連携先での実際の被害については、個別の調査結果や公式の続報を確認する必要があります。
6.サービス停止と利用企業への影響
プレイドは2026年11月13日、KARTEの全サービスをメンテナンスモードへ切り替え、順次停止しました。11月16日付の発表時点でも、サービス停止状態が続いており、再開時期は未定と説明しています。
11月13日の第一報では、Webやアプリの計測、各種配信、管理画面の操作など、KARTEの全機能を停止対象としています。また、メール配信を含む処理中のジョブが途中で停止する場合もあると案内しています。
利用企業が確認したい業務
- KARTEを利用したWeb・アプリ上の計測
- 顧客向けの各種配信や施策
- メール配信などの実行状況
- 管理画面を利用した設定・確認業務
- 外部サービスとのデータ連携
ただし、各利用企業の業務への影響は導入している機能や設定によって異なります。すべての利用企業で同じ売上損失や業務停止が発生したと断定することはできません。
途中で止まった処理については、再開後に二重配信や重複登録が起きないよう、処理済み・未処理の状態を確認してから対応することが考えられます。
サービスの最新の稼働状況は、プレイドの公式案内やKARTEステータスページで確認してください。記事公開後の復旧状況を、この時点の内容から推測してはいけません。
7.対策1|外部連携と管理者を洗い出す
まず自社がKARTEと何を連携しているか確認しましょう。外部連携がある場合、どのサービスと接続しているか、どの認証情報を利用しているか、誰が管理しているかを整理することが重要です。
連携を設定した担当者が異動・退職している場合や、システム制作会社が設定を管理している場合もあります。そのため、担当者個人の記憶に頼らず、管理画面の設定や運用資料、委託先への確認を組み合わせます。
作成したい外部連携台帳
| 記録項目 | 確認例 |
|---|---|
| 連携先サービス | サービス名と利用目的 |
| 認証情報 | 種類・管理者・保存場所(秘密の値自体は記載しない) |
| 許可される操作 | 閲覧・書き込み・削除など |
| 管理担当者 | 社内責任者と設定担当 |
| 無効化手段 | 利用する管理画面と緊急連絡先 |
| 最終確認日 | 権限・利用状況の点検日 |
台帳にはキーの管理場所や管理者を記録し、秘密の値は適切な管理システムに保管します。台帳が漏えいした場合に、新たな侵入の手掛かりを与えない設計が重要です。
IPAも、利用している外部サービスやAPI連携を洗い出し、権限付与と管理状況を確認する重要性を示しています。
8.対策2|認証情報を無効化・再設定する
プレイドは11月16日の公式発表で、KARTEと外部サービスとの連携機能を利用する企業に対して、該当する連携用認証情報を無効化するよう求めています。
同社から個別連絡を受けた後、対応していない企業には早急な対応を呼びかけています。これは一般論ではなく、今回の事故に関するプレイド自身の具体的な依頼です。
安全に対応するための手順
- プレイドの公式発表と自社への個別通知を確認する
- 対象となる連携先と認証情報を特定する
- 連携先サービスの正式な管理画面で旧認証情報を無効化する
- 必要な場合は新しい認証情報を安全に発行する
- 再設定が必要な連携について権限と接続先を確認する
- 連携再開後の動作と操作履歴を確認する
- 無効化・再設定の日時と担当者を記録する
具体的な作業順序は各サービスの仕様やプレイドからの案内によって異なります。特に旧認証情報の無効化と新しい認証情報の発行・再設定は別の操作となる場合があるため、保守会社やサービス提供元と確認してください。
「連携を一時停止した」だけで旧認証情報が失効しているとは限りません。対象となるシークレットキーやアクセストークンが、実際に無効化されたかを担当者へ確認しましょう。
関連する過去記事:CROSS POINTでAPI認証キー悪用|正規キー流出への対策
9.対策3|連携先の操作履歴を確認する
認証情報を無効化しても、過去に不正な利用がなかったかは別途確認が必要です。利用企業は、連携先サービスでのログインやAPIアクセス、データの取得・更新などの記録を調べ、通常と異なる操作がないか確認することが考えられます。
ただし、操作履歴の取得範囲や保持期間はサービスごとに異なり、利用企業自身では確認できない情報もあります。必要に応じて提供元や保守会社へ調査を依頼しましょう。
| 確認する記録 | 主な確認点 |
|---|---|
| APIアクセスログ | 通常と異なる時間帯・接続元・呼び出し回数 |
| データ取得履歴 | 想定外の大量取得や不審な出力 |
| データ更新履歴 | 意図しない追加・変更・削除 |
| アカウント操作 | 見覚えのない権限変更や設定変更 |
| 連携ジョブ | 停止や再実行による重複・未処理 |
不審な操作が見つかった場合は、証拠となる記録を保存し、社内の責任者と専門家で状況を整理する必要があります。ログに異常が見つからない場合も、取得できるログの範囲によって調査の確実性は異なります。
確認できる記録の範囲と期間、未確認事項を明確にすることが重要です。ログが不足する場合は、サービス提供元の調査結果も確認しましょう。
10.偽メールと個人情報への対応
プレイドは11月16日の公表で、KARTEのアカウントに登録されたメールアドレス宛てに、同社をかたる不審なメールが届く可能性があるとして注意を呼びかけています。
登録メールアドレスが漏えいしているため、事故対応や認証情報の再設定を装った偽メールに注意する必要があります。ただし、偽メールの大量送信やそれに伴う新たな被害が今回すでに確認されたという意味ではありません。
メールを受け取った場合の確認
- メールに書かれたリンクから安易にログインしない
- 公式サイトや正規の管理画面から情報を確認する
- 不審な添付ファイルを開かない
- パスワードや認証情報の入力を急がない
- 社内の担当者と正式な連絡窓口で照合する
また、自社がKARTEに取り込んでいた顧客情報については、どの項目が対象なのか、個人データの漏えい等に関する法令上の対応が必要かを確認する必要があります。
プレイドは対象となる利用企業へ個別連絡を行い、個人情報保護委員会への報告と警察への相談を進めていると説明しています。個人データを取り扱う利用企業の対応については、影響範囲や契約関係等を踏まえて個別に判断する必要があります。
登録メールアドレス79,249件の漏えいは公表済みの事実です。一方、プレイドをかたる不審メールの受信や二次被害は、同社が利用者に注意を呼びかけているリスクです。
11.他の中小企業にも関係する教訓
KARTEを利用していない企業でも、今回の事故から学べることがあります。顧客管理、会計、メール配信、在庫管理、予約管理などを複数のクラウドサービスで連携している場合、認証情報の管理は自社の課題になります。
利用企業が外部サービスとの接続を把握していなければ、提供会社から事故の連絡を受けても、どの認証情報を無効化すべきかすぐに判断できません。
また、外部サービスの提供会社が対策しているからといって、自社側の連携設定やアクセス権限の確認が不要になるわけではありません。
自社のシステムで確認したいこと
- 利用しているクラウドサービスを一覧にしているか
- 外部連携を設定した管理者を把握しているか
- 長期間使用していない連携が残っていないか
- 認証情報に必要以上の権限を付与していないか
- 委託先が設定した連携を把握しているか
- 事故時に認証情報を無効化できるか
IPAは、外部サービスの洗い出し、認証の強化、権限の見直し、API連携の管理、ログの点検などを推奨しています。今回の事故と関連する具体的な確認事項として活用できます。
上記は別企業の事例です。今回のプレイドへの攻撃と原因や被害範囲が同一であるという意味ではありません。
12.経営者の10項目チェックリスト
今回の事故を踏まえ、企業が確認したい10項目です。KARTEを利用している企業はプレイドの公式依頼を優先し、その他の企業も自社の外部連携を点検する参考にしてください。
- KARTEの利用有無と自社への連絡を確認している
- 外部サービス連携の有無を把握している
- 連携先サービスと管理者を一覧にしている
- 今回対象となる認証情報を特定している
- 必要な認証情報を無効化したことを確認している
- 新しい認証情報の発行・再設定を安全に進めている
- 連携先のアクセスログや操作履歴を点検している
- 不審なデータの取得・更新・削除を確認している
- プレイドをかたる不審メールへの注意を共有している
- 個人データへの影響と公式続報を確認する担当者がいる
単にKARTEへログインできなくなっただけでは、連携先で有効な認証情報まで失効したとは限りません。対象の認証情報が無効化されたかを個別に確かめる必要があります。
また、今回の事故と関係のないシステムをむやみに停止する必要はありません。対象範囲の特定と提供元の正式な案内を踏まえ、適切に対応しましょう。
13.今日の行動は一つ
今日、システム担当者または外部の保守会社に、次の質問をしてください。
KARTEを利用している企業は、11月16日のプレイド公式発表と個別通知を確認し、該当する連携用認証情報の無効化状況を最優先で確認してください。
利用していない企業も、主要なクラウドサービスを1つ選び、外部連携の設定と管理者を確認することから始められます。
認証情報は、サービス同士をつなぐ重要な鍵です。普段は目に見えにくい仕組みだからこそ、事故が起きる前に管理者と緊急時の手順を決めておきましょう。
本記事は2026年11月16日付のプレイド公式発表を基準に作成しています。登録メールアドレス79,249件、外部連携用認証情報、利用企業が取り込んだ一部データの漏えいは確認済みの事実です。
一方、連携先での不正アクセスやデータ改ざんなどは、同社が注意を呼びかけた二次被害の可能性であり、実際に発生したと断定するものではありません。対象件数、サービス再開時期、追加の影響範囲は公式続報を確認してください。
主な一次情報
- 株式会社プレイド|2026年11月16日「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」
https://plaid.co.jp/news/20261116/ - 株式会社プレイド|2026年11月13日「当社サービスへの不正アクセスに関するご報告」
https://plaid.co.jp/news/20261113/ - IPA|2026年10月9日「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html - IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
https://www.ipa.go.jp/security/guide/sme/about.html
中小企業のサイバーリスクと実務対策は、パキラのサイバーリスク情報サイトでも解説しています。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/17/plaid-karte-credential-leak-external-integrations-2026/trackback/