

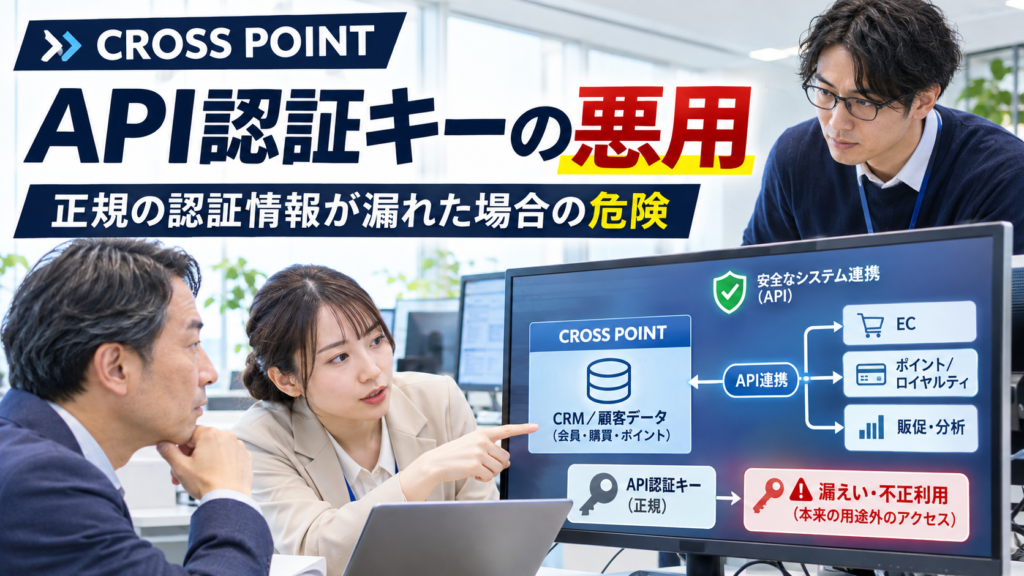
社長、会社で利用しているシステム同士をつなぐ「API認証キー」を、誰が管理しているかご存じですか。
2026年11月10日、株式会社アイルは、同社が提供する顧客管理・ポイントシステム「CROSS POINT(クロスポイント)」について、導入企業1社の会員情報が第三者に不正取得されたと公表しました。
今回の特徴は、正規のAPI認証キーが外部に流出し、それを第三者に悪用されたことです。アイルは、同社の内部データベースへの直接侵入や改ざん、プログラムの脆弱性が原因ではないと説明しています。
APIとは、異なるシステム間でデータや機能を連携するための仕組みです。API認証キーは、その連携の際にアクセスを認めるために用いられる認証情報の一つです。
利用する企業や連携先が正規のキーを適切に管理していなければ、システムそのものに新たな脆弱性がなくても、不正なデータ取得につながる可能性があります。
アイルは11月7日未明に不正アクセスを検知し、対象キーの無効化・再発行とアクセス遮断を実施。さらに11月9日22時15分までに、全利用企業のAPIアクセスキーを無効化・再発行したと公表しました。
本記事では、公式発表で確認された事実と一般的なAPIセキュリティ対策を分け、中小企業が確認すべき3つの対策を解説します。
正規API認証キーの悪用、確認された会員情報、不正アクセスと脆弱性の違い、キーの無効化・再発行、システム連携先の管理、事故対応、経営者向け10項目チェックリストを解説します。
目次|13項目[開く/閉じる]
1.CROSS POINTで何が起きたのか
アイルは2026年11月10日、CROSS POINTの導入企業1社において、APIを利用した不正アクセスにより、一部の会員情報が第三者に取得されたと発表しました。
同社は、外部へ流出した当該企業専用の正規API認証キーが悪用されたことを確認しています。
| 確認項目 | 公式発表 |
|---|---|
| サービス | CROSS POINT |
| 提供企業 | 株式会社アイル |
| 対象 | 導入企業1社の一部会員情報 |
| 悪用された情報 | 当該企業専用の正規API認証キー |
| 不正取得 | 会員情報取得APIを通じて確認 |
| 他の利用企業 | 公表時点で情報漏えいの痕跡なし |
| 取得件数 | 公式発表では明示なし |
不正な情報取得が確認されたのは導入企業1社です。全社のAPIキー再発行は予防措置であり、全利用企業で漏えいが発生したという意味ではありません。
一次情報:アイル・2026年11月10日公式発表
2.11月7日から10日までの経緯
今回の発表では、不正アクセスの検知、対象キーの無効化、全利用企業のキー更新、公表を時系列で確認できます。
| 日時 | 出来事 |
|---|---|
| 2026年11月7日未明 | 外部からの不正アクセスを検知。調査により会員情報取得APIを通じた不正取得を確認 |
| 判明後 | 対象企業のAPIキーを無効化・再発行し、不正アクセス元を遮断 |
| 2026年11月9日22時15分 | 全利用企業のAPIキーの無効化・再発行を完了。不正検知システムも強化 |
| 2026年11月10日 | アイルが公式発表 |
11月7日は不正アクセスの検知日です。APIキーが最初に流出した日時や流出経路まで確定しているわけではありません。
アイルは対象企業と連携し、原因究明と影響範囲の調査を継続すると説明しています。誰がどの段階でキーを漏えいさせたかは、推測で断定しないことが重要です。
3.API認証キーとは何か
APIは、別々のシステムが機能やデータをやり取りするための仕組みです。例えばECサイトとポイントシステム、顧客管理システムと販売管理システムなどの連携に使われます。
API認証キーは、接続するシステムを識別・認証するための文字列などです。サービスによって認証方式や権限の仕組みは異なります。
| 用語 | 意味 | 経営者の確認事項 |
|---|---|---|
| API | システム間の機能・情報の連携口 | 何と何を連携しているか |
| API認証キー | 連携先を識別・認証する情報 | 誰が発行・保管・管理するか |
| アクセス権限 | 利用できる機能や情報の範囲 | 必要以上の取得権限がないか |
| キーのローテーション | 旧キーを無効化して新しいキーへ切り替えること | 更新手順と責任者が決まっているか |
APIキーには秘密として管理すべきものがあります。サービスの設計によっては公開用途のキーも存在するため、役割や機密性は提供元の仕様を確認してください。今回悪用されたのは認証に用いる正規のキーです。
4.正規キーが悪用されると危険な理由
有効なAPI認証キーは、システムが正当な利用者や連携プログラムによるアクセスかを判断する材料になります。
そのため、秘密として保管すべきキーが第三者へ流出すると、正規の連携と似たアクセスを試みられる場合があります。
今回、アイルは、正規のAPI認証キーが悪用され、会員情報取得APIから情報が不正取得されたと発表しています。
| 一般的なリスク | 例 | 確認したい対策 |
|---|---|---|
| 認証情報の流出 | 有効なキーを第三者が取得 | 安全な保管と共有範囲の限定 |
| 権限の悪用 | キーに認められた範囲で情報を取得 | 最小権限と用途ごとの分離 |
| 漏えいの発見遅れ | 不審なAPI呼び出しに気付かない | アクセス記録と異常検知 |
| 連携停止 | キーを無効化すると正規連携も止まる | 安全な再発行と再設定手順 |
今回の事故は、プログラムの脆弱性による侵入とは異なる事例です。安全なソフトウェア更新に加え、認証情報の管理も必要です。
5.不正取得された会員情報の種類
アイルの公式発表では、氏名や連絡先に加え、会員ランク、保有ポイント、購入履歴の統計などが対象情報として列挙されています。
| 区分 | 公表された情報項目 |
|---|---|
| 本人に関する情報 | 氏名、生年月日、性別、郵便番号、住所 |
| 連絡先 | 電話番号、携帯電話番号、メールアドレス(携帯メールを含む) |
| 会員情報 | 会員番号、会員ランク情報、保有ポイント情報 |
| カード・ID関連 | リアル店舗カード番号、ネットショップ会員ID |
| 購買統計 | 累計購入金額、購入回数、初回・最終購入日など |
| 対象外と説明 | クレジットカード情報、ログインパスワード |
リアル店舗カード番号は、発表で示された会員カードに関する情報であり、クレジットカード番号が流出したという意味ではありません。
また、取得された会員情報の具体的な件数は公表されていません。対象人数を推測で補うことは避けてください。
会員情報が不正取得されたことは確認されていますが、その後のフィッシングや不正なポイント利用など、個別の二次被害の発生は、この公式発表では確認できません。
6.内部DBへの侵入・脆弱性との違い
サイバー事故では、プログラムの欠陥を突いた侵入と、流出した正規認証情報を悪用したアクセスを区別する必要があります。
アイルは、今回の事象について「内部データベースへの直接侵入や改ざん」「プログラムの脆弱性に起因するもの」ではないと説明しています。
| 確認事項 | 今回の公表内容 |
|---|---|
| 正規APIキーの悪用 | 確認済み |
| 会員情報取得API経由の不正取得 | 確認済み |
| 内部データベースへの直接侵入 | 原因ではないとの説明 |
| 内部データベースの改ざん | 原因ではないとの説明 |
| プログラムの脆弱性 | 原因ではないとの説明 |
| APIキーの具体的な流出経路 | 公表資料からは未確定 |
APIキーが外部に流出したことは確認されていますが、どの企業・担当者・委託先が流出に関与したかを、今回の発表だけで断定することはできません。
7.全利用企業のキー再発行と影響
アイルは不正アクセスの判明後、対象企業のAPIキーを無効化して新しいキーを発行し、不正アクセス元を遮断しました。
さらに11月9日22時15分には、全利用企業のAPIアクセスキーを無効化・再発行しました。これは同様の手口による被害を防ぐための措置です。
APIキーを更新すると、正規の連携システムでも新しいキーへの設定変更が必要になる場合があります。具体的な対応は提供元の案内と各社の構成に従う必要があります。
| 対応 | 実施状況・確認点 |
|---|---|
| 対象企業のキー無効化 | 実施済み |
| 対象企業のキー再発行 | 実施済み |
| 不正アクセス元の遮断 | 実施済み |
| 全利用企業のキー再発行 | 11月9日22時15分に完了 |
| ログ調査・監視強化 | 詳細調査と監視体制強化を実施 |
| 他社の情報漏えい | 公表時点で痕跡なし |
全利用企業のキーが更新されたからといって、全企業の会員情報が第三者に取得されたわけではありません。
8.対策① APIキーの保管場所と管理者を確認する
最初の対策は、自社が利用する外部システムのAPI認証キーを、誰が発行し、どこに保存し、誰が閲覧できるか把握することです。
経営者がAPIキーの実物を確認したり、担当者から秘密の文字列を集めたりする必要はありません。
担当者へ確認すること
- どのシステム同士がAPIで連携しているか
- キーの発行・保管・更新の責任者は誰か
- 秘密情報を安全な管理サービス等で保護しているか
- 公開Webページや共有資料にキーを記載していないか
- 委託先へ共有した場合の条件と連絡先は何か
- キーが流出した疑いがある場合の無効化手順は何か
秘密情報をメールや表計算ファイルに転記させると、新たな漏えいの原因となる場合があります。管理方法と責任者、点検日を報告してもらいましょう。
9.対策② 権限と連携先を最小限にする
2つ目の対策は、API認証キーに付与する権限と、連携先へ渡すデータの範囲を確認することです。
例えば会員のポイントを照会する機能だけが必要なのに、大量の会員情報を取得できる権限まで付いていないか、サービスが提供する範囲で点検します。
| 確認項目 | 一般的な対策 |
|---|---|
| 権限の範囲 | 業務に必要なAPI操作へ限定 |
| キーの分離 | 用途やシステムごとに使い分ける |
| 外部委託先 | キーの共有範囲と利用終了時の管理 |
| 不要な連携 | 利用しない接続やキーを見直す |
| 監視 | 大量取得や不審なアクセスの確認 |
| 更新 | 提供元の仕様に沿ってキーを切り替える |
すべてのAPIで細かな権限制御、IP制限、有効期限設定ができるとは限りません。提供元の仕様と業務への影響を確認してください。
アイルは再発防止策としてAPI認証情報の管理強化、定期的なローテーション、アクセス権限の最小化を挙げています。
10.対策③ 漏えい時の無効化と事故対応を決める
3つ目の対策は、APIキーが流出した疑いがある場合に、安全な無効化と再発行を行える体制を確認することです。
有効なキーを無効化すると、不正アクセスを止める一方で、正規のシステム連携が一時的に停止する場合があります。
一般的な初動
- 不審な利用を検知した日時と状況を記録する
- システム管理責任者とサービス提供元へ連絡する
- 関係するAPIキー・権限・連携先を確認する
- 必要なアクセス記録を保全する
- 提供元と安全なキー無効化・再発行を進める
- 新キーを正規の連携先に安全に設定する
- 情報取得の有無と対象範囲を調査する
- 必要な報告・本人通知を法令と契約に基づき確認する
- 連携の正常復旧と再発防止を確認する
ECサイト、ポイント、受発注、会員管理など、キー更新で影響する業務を把握し、運用担当者と復旧を確認しましょう。
新旧のAPIキーは秘密情報として適切な方法で取り扱います。再発行後のキーを多数の関係者へ無制限に共有しないでください。
11.製造業・建設業にも関係するシステム連携
今回の事故は顧客管理・ポイントシステムで発生しましたが、異なるシステム間で認証情報を使って連携する仕組みは、製造業や建設業にもあります。
| 業務の例 | API連携の例 | 確認したい内容 |
|---|---|---|
| 製造業・受発注 | EC・受注管理・在庫管理 | キーの保管と必要な権限 |
| 製造業・生産管理 | 生産計画・外部クラウド | 管理者と外部接続の範囲 |
| 製造業・顧客管理 | CRM・販売管理・メール配信 | 顧客情報の取得範囲 |
| 建設業・施工管理 | 施工クラウド・会計システム | 連携先と管理責任者 |
| 共通・経理 | 会計クラウド・請求サービス | キー更新と連携停止時の対応 |
これらは一般的なAPI連携の例であり、今回これらの業種・システムで情報が不正取得されたという意味ではありません。
API連携を一律に廃止する必要はありません。正規の認証情報を安全に保管し、必要な権限だけを付与し、事故時に切り替えられることが重要です。
12.経営者の10項目チェックリスト
API認証キーを使う外部連携について、中小企業の社長が確認したい10項目です。
- 自社で利用している重要なAPI連携を把握している
- APIキーの発行・保管・更新責任者が決まっている
- 秘密キーを公開ページや一般共有資料へ記載していない
- キーを共有する委託先と必要な範囲を管理している
- 利用しなくなったAPIキーや連携先を見直している
- APIのアクセス権限を必要な範囲に限定している
- キーの更新・ローテーションの手順がある
- 不審なAPIアクセスを確認できる記録がある
- 漏えい疑いが発生した際の連絡と無効化の担当が決まっている
- キー変更後の正規連携と業務再開を確認できる
「確認済み」「未確認」「改善が必要」に分け、担当者と対応期限を記録してください。これはパキラ独自の実務チェックリストであり、完全な安全や法令適合を保証するものではありません。
関連記事:製造業の経営者が確認したいサイバーリスク総点検と10の対策
13.今日の行動は一つ
社長、会社で利用している重要なシステム連携を一つ選び、「そのAPI認証キーは誰が管理し、流出時に誰が無効化できますか」と担当者に確認してください。
APIという言葉に馴染みがなくても、外部サービス同士を自動で連携させている仕組みがあれば、IT担当者や保守会社に確認できます。
まず連携元と連携先、管理責任者、キーの保存方法、更新と無効化の連絡先を整理しましょう。秘密キーの文字列そのものを社長へ提出してもらう必要はありません。
CROSS POINTの事例では、正規のAPIキーが悪用され、導入企業1社の会員情報が不正取得されました。一方、他の利用企業に情報漏えいの痕跡はないと説明されています。
今回のニュースを、外部連携の便利さを否定する理由ではなく、正規の認証情報を適切に管理する機会にしましょう。
- アイル・2026年11月10日:CROSS POINTへの不正アクセスに関する公式発表
- IPA:中小企業の情報セキュリティ対策ガイドライン第4.0版
- 個人情報保護委員会:個人情報保護法等
※本記事は2026年11月11日時点で確認したアイルの2026年11月10日付公式発表と公的資料を基に作成しました。
※導入企業1社で会員情報の不正取得が確認されています。対象件数やAPIキーが流出した具体的な経緯は公式発表では明示されていません。
※アイルは内部データベースへの直接侵入・改ざん、プログラムの脆弱性が原因ではないと説明しています。具体的な流出責任を第三者に帰属させるものではありません。
※他の利用企業に情報漏えいの痕跡はないと説明されていますが、すべての利用企業に将来のリスクがないことを保証するものではありません。
※APIキーの安全な保管、最小権限、ローテーション、異常監視、初動は一般的な実務提案です。サービスの仕様や契約に応じて実施してください。
※作成済みの16:9・9:16画像は記事の内容を説明するための制作イメージであり、実際の不正アクセス現場を撮影したものではありません。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/11/cross-point-api-key-leak-unauthorized-access-2026/trackback/