

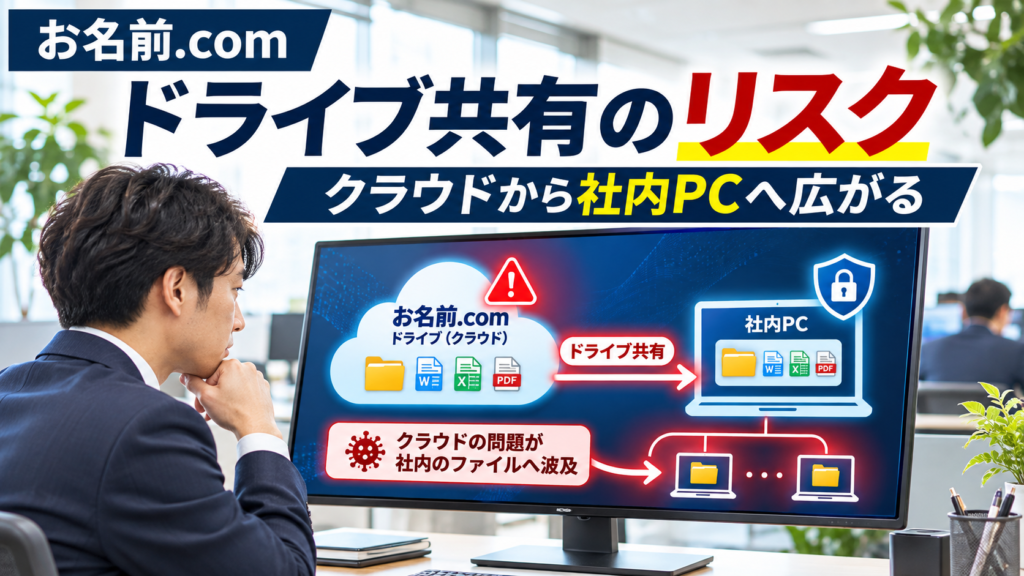
社長、クラウドサービスで発生したサイバー事故は、クラウドの中だけの問題だと思っていませんか?実は、クラウド上のパソコンと社内のパソコンを接続する設定によっては、手元に保存したファイルまで影響を受ける可能性があります。
2026年10月、GMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」で不正アクセスが発生しました。同社は一部のサーバー環境で不正なプログラムの設置を確認し、対象サービスを停止しました。その後、利用者情報の外部持ち出しも公表しています。
今回、実際の契約者に届いた2026年11月5日付の案内メールには、「ドライブ共有(ドライブリダイレクト)」という機能についての説明がありました。
この機能は、離れた場所にあるパソコンから、手元のパソコンのドライブやフォルダーを利用できるようにするものです。便利な機能ですが、接続先の環境が侵害された場合、共有設定によっては手元のファイルも危険にさらされる可能性があります。
Microsoftも公式資料で、リモートデスクトップのドライブリダイレクトによって、接続先からローカルドライブへの読み取りや書き込みができることを説明しています。
ただし、ここで重要なのは、今回の事故で利用者の社内パソコンがすべて侵害されたと確認されたわけではないことです。ドライブ共有を経由した影響の可能性と、実際に確認された被害は分けて考える必要があります。
今回は、GMOの公式発表、契約者向け案内、MicrosoftとIPAの公式資料を基に、ドライブ共有の仕組みと社内PCを守る具体的な対策を解説します。
- お名前.comの不正アクセスで確認された事実
- 契約者に届いたドライブ共有に関する注意喚起
- クラウドから社内PCのファイルを読み書きできる仕組み
- ドライブ共有の有効・無効によるリスクの違い
- Windowsのセキュリティ更新と接続時の確認
- 経営者が実行したい三つの対策と10項目チェックリスト
目次|13項目[開く/閉じる]
1. お名前.comで確認された不正アクセス
GMOインターネットは、2026年10月21日、「お名前.com デスクトップクラウド」への不正アクセスを公表しました。10月20日に一部の利用者のサーバー環境で不正プログラムを確認し、被害拡大防止のため21日に全プランのサーバーを順次停止しています。
10月24日の第4報では、サービスの環境への不正アクセスと、利用者情報が外部へ持ち出された事実を確認したと説明しました。また、一部の利用者から取引口座における身に覚えのない取引について報告を受けていることも公表しています。
| 確認項目 | GMOの公式発表 |
|---|---|
| 対象サービス | お名前.com デスクトップクラウド |
| 調査開始 | 2026年10月19日 |
| 不正プログラムの確認 | 2026年10月20日 |
| サービス停止 | 2026年10月21日から全プランを順次停止 |
| 影響の可能性があるサーバー | 26,739件 |
| 情報の外部持ち出し | サービス環境からの持ち出しを確認 |
| 利用者PCへの影響 | 安全確認を求めており、個別の影響範囲は調査対象 |
26,739件は影響を受けた可能性があるサーバー数であり、同数のサーバーで情報流出や不正プログラムの実行が確定した件数ではありません。
また、対象は「お名前.com デスクトップクラウド」です。GMOインターネットが提供するすべてのサービスで、同じ事故が起きたという意味ではありません。
2. 契約者に届いたドライブ共有の注意喚起
今回、パキラに提供された2026年11月5日付の契約者向けメールでは、不正アクセスに関する対応とともに「お客様のパソコンのドライブ共有について」という項目が案内されていました。
その説明によると、ドライブ共有(ドライブリダイレクト)は、リモートデスクトップ先のサーバーから、契約者のパソコン内にあるドライブやフォルダーに対して、ファイルの読み取り・書き込みを可能にする機能です。
メールでは、デスクトップクラウドへの接続時にドライブ共有が無効であった場合、今回の事故でその機能を経由して手元のPC内のファイルが不正に読み取られたり、不正プログラムを書き込まれたりする可能性は低いと説明されています。
ただし、メールにも、これはドライブ共有を通じたアクセスの説明であって、パソコンに被害がないことを保証するものではない旨の注意があります。
| 契約者向けメールの主な説明 | 意味 |
|---|---|
| ドライブ共有機能 | リモート側から手元のドライブやフォルダーを利用できる |
| 接続時に共有が無効 | 共有経由のファイルアクセスが起きる可能性は低いと案内 |
| 共有が有効 | 共有範囲やアクセス権限などの確認が必要 |
| PC全体の安全性 | 共有設定だけで被害がないと保証されるわけではない |
公式ニュースで公表されたクラウド側の事故だけでなく、契約者に直接届いた案内から、手元のパソコンを守るために確認すべき接続設定が分かります。ただし、メールの記載は個別に提供された資料であり、GMOがすべての端末への侵害を確認したという意味ではありません。
契約者向けメールには会員情報などが含まれているため、本記事では識別番号や連絡先を掲載していません。
3. ドライブ共有・リダイレクトとは何か
リモートデスクトップとは、離れた場所にあるパソコンの画面を表示し、手元の端末から操作する技術です。例えば、クラウド上のWindows環境に接続して、取引ツールや業務用ソフトを利用する場合があります。
このとき「ドライブ共有」を許可すると、接続先のパソコンから、手元のパソコンのドライブやフォルダーへアクセスできる場合があります。Microsoftの公式資料では、ハードディスク、USBドライブ、ネットワークドライブなどがリダイレクトの対象になり得ると説明されています。
例えば、クラウド側で作成した資料を手元のPCへ保存する、あるいは手元のファイルを遠隔側で開くといった作業に利用できます。
| 機能 | 一般的な役割 | 安全上の注意 |
|---|---|---|
| 画面の遠隔操作 | 離れたパソコンを操作 | 認証情報と接続先の信頼性 |
| ドライブ共有 | 手元のPCのファイルを遠隔側から利用 | ファイルの読み書きと共有範囲 |
| クリップボード共有 | 文字やデータをコピーして貼り付け | 機密情報のコピーやファイル転送 |
| プリンター共有 | 遠隔側から手元のプリンターを使用 | 印刷情報とアクセス権限 |
ドライブ共有は業務の利便性を高める機能であり、それ自体が不正プログラムというわけではありません。問題になるのは、接続先の安全性が失われた場合や、必要以上に広い共有権限を与えている場合です。
4. クラウドから社内PCへつながる仕組み
通常、利用者がクラウド上のパソコンに接続するときは、利用者側の端末からクラウド環境を遠隔操作します。しかし、ドライブ共有を有効にすると、遠隔操作とは別に、クラウド側から手元のファイルへアクセスする経路が作られます。
この経路によって、クラウド側のアプリケーションが手元のドライブを利用できる場合があります。もし遠隔側が攻撃者に操作されていれば、共有されたファイルが悪用される危険も生じます。
一般的な影響の流れ
- 利用者がクラウド上のリモートデスクトップに接続する
- ローカルドライブの共有設定が有効になっている
- クラウド側から共有されたフォルダーへアクセスできる
- クラウド側の環境が侵害されると、共有先のファイルにも影響する可能性が生じる
- ファイルの読み取り、改変、不正なファイルの書き込みなどが起こり得る
実際の影響範囲は、どのドライブが共有されていたか、ファイルに対してどの権限があったか、接続していた時間、セキュリティ製品の状態などによって異なります。
5. ファイルの読み取り・書き込みの危険
ドライブ共有が有効な場合に注意したいのは、手元のファイルが読まれることだけではありません。書き込み権限があれば、ファイルが変更されたり、不正なファイルが保存されたりする可能性もあります。
Microsoftは公式資料で、ドライブリダイレクトのリスクとして、文書やデータベースの持ち出し、不正プログラムの書き込み、ネットワークドライブへの影響を説明しています。
| 想定されるリスク | 一般的な影響の例 | 確認したい対策 |
|---|---|---|
| ファイルの読み取り | 見積書・顧客名簿・図面などの閲覧 | 共有範囲とアクセス権限 |
| ファイルの持ち出し | 機密資料の第三者への取得 | 保存場所・アクセス記録 |
| ファイルの書き換え | 業務文書・設定ファイルの改変 | 更新履歴とバックアップ |
| 不正なファイルの書き込み | 利用者が後で実行する危険 | ウイルス検査と実行制限 |
| ネットワークドライブへのアクセス | 共有サーバー上の資料への影響 | 接続先と権限の限定 |
注意したいのは、ファイルが書き込まれたことと、そのファイルが実際に実行されてPC全体が感染したことは同じではない点です。また、ファイルを読み取れる設定だったことと、実際に読み取られた事実も区別する必要があります。
クラウドの利用を社内PCから切り離したつもりでも、共有設定によっては両方の環境がつながっています。業務に必要な共有だけを許可することが重要です。
6. 確認された被害と可能性の区別
今回のGMOの事故について、確認済みの事実と、ドライブ共有から一般的に考えられる危険を整理します。
GMOの公式発表では、デスクトップクラウドのサービス環境に対する不正アクセス、不正プログラムの設置、利用者情報の外部持ち出しが確認されています。また、一部利用者から取引口座での不審な操作について報告があったと説明されています。
| 確認項目 | 2026年11月6日時点の整理 |
|---|---|
| クラウド環境への不正アクセス | GMOが確認・公表 |
| 一部サーバーへの不正プログラム設置 | GMOが確認・公表 |
| 利用者情報の外部持ち出し | GMOが確認・公表 |
| 一部利用者の不審な金融取引 | GMOが利用者から報告を受けたと公表 |
| ドライブ共有経由のPCへの影響 | 契約者向け案内で可能性を説明 |
| 今回紹介する契約者のPC感染 | 確認できる資料なし |
| すべての利用者PCへの侵害 | 確定した事実ではない |
この違いを理解することが重要です。実際に確認された被害を過小評価してはいけませんが、可能性の段階にある問題を確定した被害として広めることも適切ではありません。
例えば、「クラウドから社内PCへ感染が拡大した」と断定するには、その経路で実際に不正なファイルが書き込まれたことや、端末への侵害を確認した証拠が必要です。
一方で、具体的な被害がまだ確認できない場合でも、セキュリティ上の危険が考えられるなら、安全確認を進める意味があります。
7. ドライブ共有の有効・無効を確認する
ドライブ共有による危険を減らすために、まず確認したいのは、リモートデスクトップの接続設定でローカルドライブを共有しているかどうかです。
Microsoftの標準的なリモートデスクトップ接続では、ローカルリソースの設定などから、接続先へ共有するドライブを指定できる場合があります。ほかのリモート接続アプリでは、設定画面や名称が異なることがあります。
確認したい三つの事項
- 接続時に社内PCのドライブやフォルダーを共有しているか
- 共有している場合、具体的にどのドライブが対象なのか
- その共有は今の業務に本当に必要なのか
| 設定状態 | 一般的なリスクの考え方 |
|---|---|
| ドライブ共有が無効 | その共有経路からローカルファイルへアクセスする危険を減らせる |
| 必要なドライブだけ共有 | 共有範囲を限定できるが、対象ファイルのリスクは残る |
| 全ドライブを共有 | 多数のファイルやネットワークドライブがアクセス可能になる場合がある |
| 設定が不明 | 利用中の接続アプリと管理設定の確認が必要 |
共有を無効にすることで、その経路からのアクセスを制限できます。ただし、過去に共有が有効だった接続や、別のファイル共有機能、認証情報の流出による危険まで解消できるわけではありません。
8. Windows更新と接続時の許可設定
提供された契約者向けメールでは、Windows 10・11を使用している場合のセキュリティ更新と、接続時に共有を許可する確認画面が表示される条件についても説明されています。
Microsoftは、2026年の更新に伴うリモートデスクトップのセキュリティ警告について、リダイレクトが明示的に許可されない限り無効になる動作を公式資料で案内しています。
ただし、すべてのパソコンで同じ動作になるとは限りません。Windowsの更新状況、接続方式、リモートデスクトップ用ソフト、以前保存した設定、組織の管理ポリシーなどによって確認が必要です。
| 確認事項 | なぜ重要なのか |
|---|---|
| Windowsのバージョン | 利用できる機能とサポート状況が異なる |
| セキュリティ更新 | 最新の保護機能や警告の動作に関係する |
| 共有許可の確認画面 | ドライブ共有を許可したか判断する材料になる |
| 保存済みの接続設定 | 以前の許可や指定が残る場合がある |
| 組織の管理ポリシー | 従業員の設定と実際の動作が異なる場合がある |
また、Windows 10は通常のサポートが2025年10月14日に終了しています。延長セキュリティ更新プログラム(ESU)等の適用状況によって、その後の更新を受け取れるかが異なります。
「Windows 10だから共有が必ず有効」「Windows 11だから絶対に安全」と判断することはできません。実際の接続条件と更新状態を確認してください。
「会社のリモートデスクトップは、ローカルドライブを共有するときに明示的な許可が必要ですか?以前の接続設定も含めて確認できていますか?」
9. 業務用PCと社内ネットワークへの影響
中小企業では、クラウドに接続しているPCが、同時に社内のファイルサーバーや共有フォルダーにも接続していることがあります。その場合、ドライブ共有の設定によっては、手元のPCだけでなく、利用者がアクセスできる社内資料にも影響が及ぶ可能性があります。
Microsoftも、ネットワークドライブがリダイレクトされる場合、組織内の別のシステムへアクセスする危険があると説明しています。
業種別に考えられるリスク
| 業種・業務 | 共有される可能性のある情報 | 確認事項 |
|---|---|---|
| 建設業 | 工事図面、見積書、工程表、協力会社の情報 | 現場共有フォルダーの権限 |
| 製造業 | 設計図、製造仕様書、受注・納期情報 | 設計資料へのアクセス範囲 |
| 運送業 | 配送先、運行予定、取引先情報 | 配車関連フォルダーの管理 |
| 医療・介護 | 利用者情報、連絡先、業務記録 | 機微な情報を扱う共有設定 |
| 一般の事務部門 | 顧客名簿、請求書、給与資料 | 社内ファイルサーバーの権限 |
これらは一般的に考えられる影響例です。今回のGMOの不正アクセスによって、これらすべての業種やファイルに被害が生じたと確認されたわけではありません。
重要なのは、クラウドの接続先に共有する必要がない社内ドライブを、むやみに公開しないことです。また、従業員に与えるフォルダーへのアクセス権限も、業務上必要な範囲に限定してください。
10. 端末のフルスキャンと安全なバックアップ
GMOインターネットは、2026年10月24日の第5報と10月26日の第6報で、デスクトップクラウドに接続した利用者の端末について、ウイルス対策ソフトによるフルスキャンを求めています。
また、重要なデータのバックアップを取得し、ネットワークから切り離した状態で保管することも案内しています。これは、今回のすべての利用端末で感染が確認されたという意味ではなく、二次被害と被害拡大を防ぐための措置です。
| GMOの案内・一般的な確認項目 | 実務上の意味 |
|---|---|
| ウイルスのフルスキャン | 接続したPC等について不審なプログラムを点検 |
| 重要データのバックアップ | 必要な文書や写真などを保護する |
| ネットワークから切り離した保存 | バックアップ自体への被害を減らす |
| 安全な別端末でアカウント保護 | パスワード変更、全セッション切断等 |
| 不審な挙動がある端末 | 社内責任者や専門家と初動対応を判断 |
フルスキャンで問題が検出されなかった場合でも、すべての侵害や情報持ち出しがなかったと保証することはできません。また、疑わしいファイルをバックアップして別のPCで開けば、新たな危険が生じる可能性もあります。
重要なデータを保存する際は、保管先の安全性、保存したファイルの取り扱い、復元時の検査も確認してください。万が一の感染が疑われる場合は、むやみに外付け機器を接続する前にIT担当者へ相談しましょう。
すでに感染を示す明確な警告や不審な通信がある場合は、通常業務を続けるのではなく、対象PCのネットワーク隔離や証拠保全を優先することがあります。自己判断で初期化せず、管理責任者や専門家と対応を決めてください。
GMO公式案内:第5報(2026年10月24日)、第6報(2026年10月26日)
11. 中小企業が実行したい三つの対策
今回の事例から中小企業が学びたいのは、クラウドを利用しないことではありません。クラウドと社内PCをつなぐ仕組みを理解し、不要な共有を減らすことです。
対策① 不要なドライブ共有を無効にする
社内で利用しているリモートデスクトップの接続設定を確認し、手元のPCのドライブやフォルダーを共有する必要があるかを判断します。
業務上必要な場合でも、すべてのドライブを共有するのではなく、利用する範囲を限定することが重要です。設定変更はIT担当者や保守会社と連携し、安全な接続先で行ってください。
対策② 接続元のPCを点検し、安全なバックアップを確認する
今回のデスクトップクラウドを利用していた場合は、GMOの公式案内に沿って接続した端末のフルスキャンを実施し、必要なデータのバックアップを確認してください。
重要な認証情報は安全な別端末から変更し、必要に応じて全セッションを切断します。バックアップはネットワークから切り離した状態で保管するなど、被害拡大を防ぐ措置が大切です。
対策③ 不審な挙動への報告・隔離手順を決める
ウイルス対策ソフトの警告、身に覚えのないファイル、異常な通信などを確認した場合は、社内の責任者へすぐに報告できるようにします。
実際に侵害が疑われる端末については、ネットワークからの隔離やログの保全を含め、専門家と初動対応を判断してください。不審な接続先に再接続して調査することは避けましょう。
「会社で使っているリモートデスクトップは、社内PCのどのドライブを接続先に共有していますか?」
まず一つの接続設定を担当者と確認してください。
クラウド上の情報が外部のサービスへ影響するリスクは、パキラの「GMOサイバー攻撃で顧客資産が危険に?クラウド経由の対策」でも解説しています。
12. 経営者向け10項目チェックリスト
社内PCとクラウドを接続する設定について、次の10項目を確認してください。情報システムを専門に扱う担当者がいない会社でも、保守会社へ質問するための一覧として利用できます。
- 会社が利用するリモートデスクトップを把握している
- 接続先のサービス名と管理責任者が分かる
- ローカルドライブ共有の有効・無効を確認している
- 共有しているドライブやフォルダーの範囲を把握している
- 不要なドライブ共有を無効にしている
- Windowsと接続用ソフトの更新状態を確認している
- クラウドに接続した社内PCを点検する手順がある
- 重要データを安全にバックアップしている
- 感染が疑われる端末の報告・隔離手順がある
- 事故発生時に相談するIT担当者や保守会社が決まっている
すべてを一度に確認する必要はありません。まずは、最も重要なリモート接続を一つ選び、ローカルドライブが共有されているかを調べましょう。
13. まとめ|今日の行動は一つ
2026年10月に発生した「お名前.com デスクトップクラウド」の不正アクセスでは、クラウド側の環境で不正プログラムの設置や利用者情報の持ち出しが確認されました。
さらに、実際の契約者に届いた11月5日付のメールでは、ドライブ共有機能を通じて、手元のパソコンに保存されたファイルにも影響する可能性が説明されています。
ドライブ共有は便利な機能ですが、利用者が意識しないまま社内PCのファイルを接続先へ公開している場合があります。接続先が侵害されれば、共有している情報が危険にさらされる可能性もあります。
ただし、今回の契約者のPCが実際に感染したと確認したわけではありません。被害の可能性と確認済みの被害を分けながら、予防的な確認を進めることが大切です。
また、ドライブ共有の無効化だけでなく、端末のフルスキャン、バックアップ、認証情報の保護、異常時の連絡体制も必要になります。
会社で利用しているリモートデスクトップの接続を一つ選び、社内PCのドライブ共有が有効になっていないか、IT担当者や保守会社と確認してください。
クラウドサービスを安全に利用するためには、クラウド事業者の対策だけでなく、手元の端末や社内ファイルの共有設定も確認することが重要です。
関連するパキラ記事
一次情報・公式資料
- GMOインターネット|第3報・不正アクセスの影響範囲(2026年10月23日)
https://internet.gmo/news/article/248/ - GMOインターネット|第4報・事故に関する確認済みの事実(2026年10月24日)
https://internet.gmo/news/article/249/ - GMOインターネット|第5報・端末のフルスキャンとバックアップ(2026年10月24日)
https://internet.gmo/news/article/250/ - GMOインターネット|第6報・利用者への安全確認のお願い(2026年10月26日)
https://internet.gmo/news/article/252/ - Microsoft Learn|リモートデスクトップのセキュリティ警告とドライブリダイレクト
https://learn.microsoft.com/ja-jp/windows-server/remote/remote-desktop-services/remotepc/understanding-security-warnings - Microsoft Learn|RemoteDesktopServices Policy CSP
https://learn.microsoft.com/ja-jp/windows/client-management/mdm/policy-csp-remotedesktopservices - IPA|中小企業の情報セキュリティ対策ガイドライン・インシデント対応の手引き
https://www.ipa.go.jp/security/guide/sme/about.html
※本記事は2026年11月6日時点で確認した公式資料と、実際の契約者から提供された2026年11月5日付の案内メールに基づきます。
※ドライブ共有についての個別メールは、当サイトが提供を受けた資料です。公開されたGMOの一般向けニュースの文言とは区別しています。
※今回の事故で、すべての利用者PCが侵害されたことや、今回紹介する契約者のPCに不正プログラムが設置されたことが確認されたわけではありません。
※Windowsの更新とドライブ共有の動作は、OS、適用済み更新、接続アプリ、管理ポリシーなどによって異なります。特定のバージョンのみを根拠に安全と断定しないでください。
※ドライブ共有を無効にすることは、その共有経路のリスクを減らす対策ですが、すべての不正アクセスや情報流出を防止する保証ではありません。
※アイキャッチ画像・ショート画像は、クラウドと社内PCをつなぐリスクを説明するためのイメージです。実際の事故現場や感染したPCを撮影したものではありません。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/06/onamae-desktop-cloud-drive-redirection-local-pc-risk-2026/trackback/