

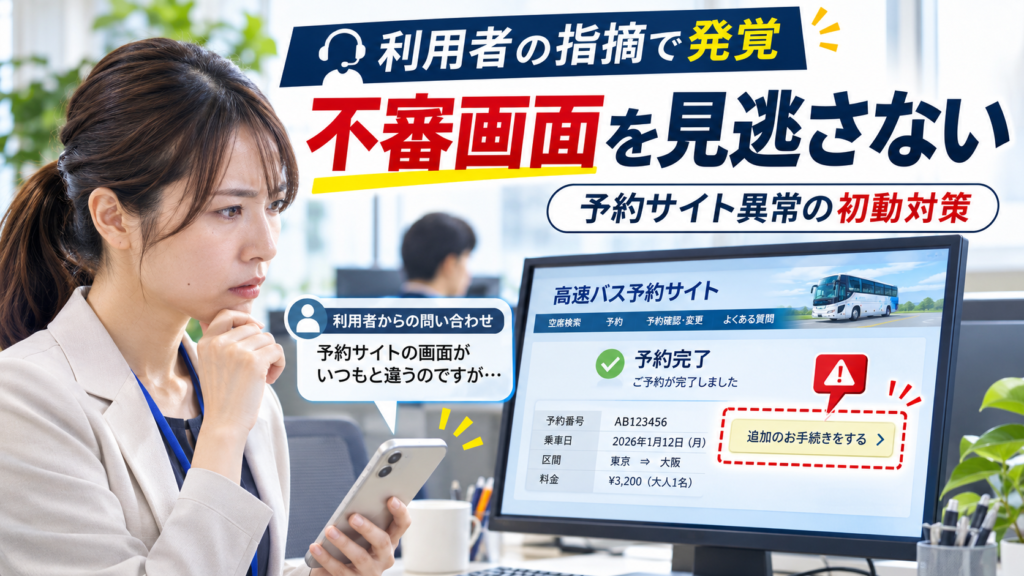
社長、自社の予約サイトについて、お客様から「いつもと違う画面が表示された」と連絡が来たら、どのように対応しますか?
2026年11月4日、高速バス「VIPライナー」の予約サイトが第三者に改ざんされ、顧客情報が漏えいした可能性があると報じられました。運営会社は株式会社平成エンタープライズです。
今回、特に注目したいのは不正アクセスの発覚経緯です。報道によると、9月27日に利用者から予約完了画面の不審な表示について問い合わせがあり、運営会社が調査したところプログラムの改ざんが判明したとされています。
また、9月13日から28日までに入力された顧客情報15,493件に漏えいの可能性があり、そのうち6,949件にはクレジットカード情報が含まれると報じられました。
この事例から中小企業が学びたいのは、システムへの攻撃を防ぐ技術だけではありません。お客様の小さな違和感を見逃さず、システム担当者や経営責任者へ速やかに伝え、必要な安全確認につなげる仕組みも重要です。
今回は報道で確認された経緯と、IPA・個人情報保護委員会の公式資料を区別しながら、予約サイトの異常発見から初動対応までを経営者向けに解説します。
- VIPライナーの予約サイト改ざんが発覚した経緯
- 利用者からの問い合わせが重要な理由
- 不審な画面を確認した際の初動対応
- 保守会社・社内担当者・経営責任者の役割
- 社長が今日確認できる10項目のチェックリスト
目次|13項目[開く/閉じる]
1. VIPライナー予約サイトで何が起きたのか
2026年11月4日、読売新聞や日テレNEWSなどは、株式会社平成エンタープライズが運営する高速バス「VIPライナー」の予約サイトが第三者から不正アクセスを受け、プログラムを改ざんされたと報じました。
報道によると、2026年9月13日から28日までに予約サイトへ入力された顧客情報15,493件について、外部から閲覧または取得された可能性があります。このうち6,949件には、カード番号、名義、有効期限、セキュリティコードが含まれていました。
6,949件は15,493件の内数であり、両者を合計することはできません。また、情報漏えいの可能性がある件数と、実際に不正利用の被害が確認された件数は別です。
今回の記事では、カード情報の詳細よりも、異常がどのように発見されたのか、企業が顧客からの連絡をどう扱うべきかに注目します。
読売新聞・2026年11月4日
https://news.livedoor.com/article/detail/32725022/
日テレNEWS NNN・2026年11月4日
https://news.livedoor.com/article/detail/32729088/
2. 利用者の指摘から発覚までの経緯
今回の経緯で特徴的なのは、9月27日に利用者が予約完了画面の不審な表示を報告し、運営会社の調査でサイトの改ざんが判明したと報じられていることです。
不審なプログラムの修正は9月28日に完了した一方、対象者への通知は10月27日だったとされています。運営会社は報道機関の取材に対し、社内の報告体制に不備があり通知が遅れたと説明しています。
| 日付 | 報道された経緯 | 経営者が学びたい点 |
|---|---|---|
| 9月12~13日 | 予約入力フォームが改ざんされたと報道 | 異常の早期検知が必要 |
| 9月13~28日 | 漏えいの可能性がある情報の入力期間 | 影響範囲の記録が重要 |
| 9月27日 | 利用者から不審な表示の報告 | 顧客の指摘を見逃さない |
| 9月28日 | 改ざんされたプログラムを修正 | 修正と調査を区別する |
| 10月27日 | 対象者へ漏えいの可能性を通知 | 社内連絡と通知判断の体制 |
| 11月4日 | 報道各社が事案を報道 | 公表日と事故発生日を区別 |
9月12~13日は改ざんが行われたと報じられた時期であり、9月13~28日は漏えい対象となる可能性がある情報の入力期間です。発覚日、修正日、通知日とも混同しないように整理する必要があります。
また、顧客への通知日から、個人情報保護委員会などへの報告日や法令違反の有無を推測することはできません。行政機関への報告状況は今回確認できていません。
3. どのような不審画面だったのか
報道で確認できるのは、利用者が予約完了画面に普段と異なる表示を見つけ、問い合わせたという事実です。実際の画面にどのような文章、ボタン、入力欄が表示されていたかについては、今回確認した取材報道だけでは特定できません。
そのため、「追加の支払いを求められた」「カード番号を再入力する画面が現れた」といった具体的な表示が今回あったと断定してはいけません。
一般的に注意したい画面の変化
- 普段とは異なる入力欄が追加されている
- 予約完了後に予期しない画面へ移動する
- 見覚えのない操作や確認を求められる
- 画面の一部に不自然な文章やボタンが表示される
- 通常とは異なる外部サイトへ誘導される
これらは予約・決済サイト全般で注意したい想定例です。今回のVIPライナーで実際に表示された内容を再現したものではありません。
大切なのは、画面の違いが小さくても、担当者が報告内容を記録し、必要な調査につなげることです。
4. 顧客の違和感が重要な警告になる理由
企業が運営する予約サイトは、日常的に顧客が利用するものです。利用者は普段と異なる表示や操作の変化に気付くことがあります。
一方、会社側では管理画面だけを確認し、実際の予約・決済完了画面を日常的に確認していない場合も考えられます。表面上は予約が受け付けられていても、入力画面のプログラムに不正な変更がある可能性は否定できません。
問い合わせを安全確認につなげる
「表示がいつもと違う」という連絡は、操作ミスや一時的な不具合が原因の場合もあります。しかし、不正アクセスの兆候である可能性もあるため、原因を確認せずに単なる表示トラブルと判断しないことが重要です。
「お客様から予約画面について異常の連絡が来たとき、担当者は誰へ報告することになっていますか?」
問い合わせ受付から技術担当者への連絡までの流れを、実際に確認してください。
特に顧客の個人情報や決済情報を入力する画面については、通常の操作案内とセキュリティ上の異常報告を区別できる体制が必要です。
5. 問い合わせ担当者が最初に確認すること
利用者から不審な画面について連絡があった場合、受付担当者は画面の状況を正確に把握する必要があります。無理に原因を特定しようとせず、確認できる事実を記録することが第一歩です。
最初に聞き取りたい内容
- 不審な表示を見た日時
- 操作していたページや手続きの段階
- 普段と違うと感じた内容
- スマートフォン・パソコンなどの利用端末
- 入力した情報や実行した操作の範囲
- 画面の記録が残っているか
- 顧客の連絡先と折り返し方法
画面の記録が必要な場合でも、カード番号や認証情報などをメールやチャットで安易に送信させないよう注意してください。個人情報を含む資料は、安全な受け渡し手段を利用する必要があります。
問い合わせ担当者が技術的な原因をすぐ説明できなくても問題ありません。重要なのは、事実を記録し、適切な担当者へ速やかに連絡することです。
6. 社内の報告体制と責任者への連絡
今回、運営会社は報道機関の取材に対し、社内の報告体制に不備があり、利用者への通知が遅れたと説明しています。中小企業でも、問い合わせ内容が社内のどこで止まるのかを考える必要があります。
例えば、顧客対応担当者が異常を把握していても、システム管理者や経営責任者に情報が伝わらなければ、調査やサイト停止の判断が遅れる可能性があります。
| 担当者 | 想定する役割 |
|---|---|
| 問い合わせ受付 | 異常内容を記録し、責任者へ連絡 |
| システム担当者 | サイトの状態を確認し、技術調査を手配 |
| 制作・保守会社 | 契約範囲に応じた調査、証拠保全、復旧支援 |
| 経営責任者 | 利用制限、顧客対応、外部連絡などの判断 |
| 個人情報管理担当 | 影響範囲と報告・本人通知の要否を確認 |
小規模な会社では、一人が複数の役割を兼ねる場合もあります。それでも、誰が最終判断をするかを明確にしておくことが重要です。
担当者が不在のときの代行者と、緊急時の連絡方法も決めておく必要があります。
7. サイト異常を発見した場合の初動対策
予約フォームや決済画面に不正な変更の疑いがある場合は、通常の表示不具合と区別して、安全確認を始めることが重要です。影響が広がる可能性があるときは、該当機能を一時停止する必要性についても判断します。
ただし、すべての画面異常で直ちにサイト全体を停止しなければならないという意味ではありません。顧客への影響と被害拡大の危険を考え、技術担当者や専門家と連携して対応します。
一般的な初動手順
- 異常の内容と発見日時を記録する
- 社内責任者と保守会社へ速やかに連絡する
- 該当画面やシステムの安全性を確認する
- 必要に応じて入力受付や決済機能を制限する
- 調査に必要なログや記録を保全する
- 影響範囲と顧客への連絡の必要性を判断する
IPAの「ECサイト構築・運用セキュリティガイドライン」では、経営者と実務担当者が実施すべき安全管理を整理しています。サイトの脆弱性対策や管理者権限、ログの管理などを、平常時から確認することが大切です。
8. 画面・ログなどの証拠を保存する
不審な画面について調査する際は、何が起きたのかを後から確認できるように、必要な記録を残すことが重要です。画面の表示だけでなく、アクセスログやシステム変更履歴も調査に役立つ場合があります。
ただし、担当者が独自に操作を繰り返したり、不審なプログラムを削除したりすると、調査に必要な記録が失われる可能性があります。緊急時は安全確保と証拠保全を両立させる必要があります。
保全を検討したい情報
- 問い合わせを受けた日時と内容
- 不審なページのURLや表示の記録
- Webサーバーなどのアクセスログ
- プログラムの更新・変更履歴
- 管理者アカウントの操作記録
- 保守会社への連絡と対応履歴
- サイトの停止・修正・再開の時刻
記録は会社で承認された安全な保管場所に保存し、取得日時と担当者が分かる状態にしてください。顧客の個人情報や決済情報が含まれる場合は、閲覧できる担当者を限定する必要があります。
どの記録をどの順序で保存するかは、システムの構成や被害状況によって異なります。必要に応じて専門家や保守会社の指示に従ってください。
9. 制作・保守会社との役割分担
中小企業のWebサイトでは、制作会社、保守会社、予約システム提供会社、決済代行会社など、複数の事業者が運営に関係することがあります。そのため、顧客からの問い合わせを受けた際に、どこへ連絡すれば調査できるのかを把握しておく必要があります。
外部へ保守を委託していても、顧客への説明やサービスの利用制限など、運営会社が判断しなければならない事項があります。技術的な対応を誰が行うのかと、経営上の判断を誰が行うのかは分けて考えることが重要です。
保守会社へ確認したいこと
- 異常画面の連絡を受ける窓口はどこか
- 休日や夜間の緊急連絡は可能か
- プログラム変更の監視を行っているか
- アクセスログと変更履歴を取得できるか
- 不正な変更が見つかった場合の初動は何か
- 予約・決済機能を制限する権限は誰にあるか
回答を得たら、社内担当者と経営責任者が確認できる場所に記録してください。担当者だけが知っている状態では、緊急時の対応が遅れる可能性があります。
10. 情報漏えいの調査と顧客通知
今回の報道では、9月27日に異常が発覚し、10月27日に対象者へ通知したとされています。運営会社は、社内の報告体制に不備があったと取材に回答しています。
企業が不正アクセスの疑いを把握した場合は、どの情報が影響を受けた可能性があるかを調査し、利用者への連絡と公的機関への報告の要否を確認する必要があります。
個人情報保護委員会は、報告義務のある漏えい等事案について、発覚後おおむね3~5日以内の速報と、原則30日以内、不正な目的で行われたおそれがある事案では60日以内の確報を案内しています。
また、顧客に何を伝えるかを判断するときは、調査で確認された事実と未確定事項を区別する必要があります。具体的な原因が調査中でも、利用者が被害を防ぐために必要な注意喚起について検討することが重要です。
11. 中小企業が実行したい三つの対策
今回の報道から、予約サイトや申し込みフォームを運営する中小企業が見直したい対策は三つあります。技術的な監視だけでなく、顧客の問い合わせを安全確認につなげる仕組みが重要です。
対策① 予約画面の異常を確認する仕組みを作る
予約入力画面、決済画面、予約完了画面など、重要なページについて不正な変更を検知できるか、制作・保守会社へ確認します。自社でも定期的に画面の表示を点検し、異常な変化がないか確認することが有効です。
対策② 顧客の指摘を責任者へ直ちに共有する
「画面がおかしい」「いつもと違う表示がある」といった連絡は、セキュリティ上の問題の可能性を含むものとして扱います。問い合わせ担当者が内容を記録し、システム担当者と経営責任者へ速やかに伝えるルールを設けてください。
対策③ 異常発覚後の初動を決める
不正アクセスが疑われる場合は、サイトや決済機能の利用制限、記録の保全、影響範囲の調査、顧客への案内について、誰が判断するかを決めます。保守会社の対応だけで終わらせず、会社として状況を把握することが重要です。
「お客様から予約画面の異常を指摘されたら、社内の誰が受け取り、誰に報告する仕組みになっていますか?」
この質問に具体的に答えられるようにすることが、最初の対策です。
申し込みフォームに集まる顧客情報の管理については、「ニフティ54万件超の漏えい懸念|申込フォームの顧客情報を守る対策」も参考になります。
12. 経営者向け10項目チェックリスト
自社の予約サイト、ネットショップ、申し込みフォームについて、次の10項目を確認してください。重要なのは、チェックを付けることではなく、実際に機能する仕組みがあるかを確認することです。
- 自社が運営する予約・申し込みフォームを把握している
- 重要な入力画面を定期的に確認している
- プログラムの不正な変更を検知する仕組みがある
- 顧客からの異常報告を記録できる
- 問い合わせ担当者の報告先が決まっている
- システム担当者と経営責任者へ連絡できる
- 保守会社の緊急連絡先を把握している
- 不正アクセス疑い時の利用制限を判断できる
- 調査に必要なログや記録を保全できる
- 顧客通知・公的機関への報告の判断担当者がいる
未確認の項目があれば、制作・保守会社や社内担当者へ確認してください。特に顧客からの問い合わせが責任者に届くかどうかは、実際の連絡経路を確認する必要があります。
13. まとめ|今日の行動は一つ
VIPライナーの予約サイト改ざんは、利用者からの不審な画面表示の報告によって発覚したと報じられています。今回の事例は、顧客が気付いた小さな異常が、情報セキュリティ上の問題を発見するきっかけになり得ることを示しています。
一方、9月28日にプログラムが修正され、対象者へ通知したのは10月27日だったとの報道もあります。企業では技術的な修正だけでなく、調査、経営責任者への報告、必要な利用者への連絡を適切に進める体制が重要です。
社内の問い合わせ担当者に、「予約・申し込み画面がおかしいと顧客から連絡が来たら、誰に報告することになっている?」と確認してください。
回答が曖昧であれば、報告先を決めて共有することから始めましょう。大規模な設備投資をしなくても、異常の報告を止めない仕組みを整えることはできます。
関連するパキラ記事
事故に関する取材報道
- 読売新聞・2026年11月4日付報道
https://news.livedoor.com/article/detail/32725022/ - 日テレNEWS NNN・2026年11月4日付報道
https://news.livedoor.com/article/detail/32729088/ - テレビ朝日・2026年11月4日付報道
https://news.tv-asahi.co.jp/news_economy/articles/000545235.html
一次情報・公式対策資料
- IPA・ECサイト構築・運用セキュリティガイドライン(2023年3月16日)
https://www.ipa.go.jp/security/guide/vuln/guideforecsite.html - 個人情報保護委員会・漏えい等の対応とお役立ち資料
https://www.ppc.go.jp/personalinfo/legal/leakAction/ - VIPライナー公式サイト・新着情報(サービス確認用)
https://vipliner.biz/whats-new/news/
※本記事は2026年11月5日時点で確認した取材報道と公的機関の公式資料に基づいています。運営会社が事故について一般公開した詳細な公式発表は確認できていません。
※漏えいの可能性がある件数と、実際に流出が確認された情報の件数は異なります。また、カードの不正利用に関する相談が今回の事故に起因すると確定したわけではありません。
※今回の不審画面の具体的な表示内容、侵入経路、行政機関への報告状況は未確認です。一般的な確認事項を、運営会社に特定の管理上の不備があった証拠として扱うものではありません。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/05/vipliner-customer-report-suspicious-screen-response-2026/trackback/