

2026年10月30日、株式会社Japanticketは、予約・販売サービス「JapanTicket」で利用している外部分析ツールが第三者による不正アクセスを受け、顧客の個人情報が外部に漏えいしたと公表しました。対象として特定された件数は最大約26万4,000件ですが、現在も精査中とされています。
今回の事例で注目したいのは、攻撃を受けたのが自社の予約システムそのものではなく、業務で利用していた外部分析ツールだったという点です。中小企業でも、顧客管理、アクセス解析、予約管理、メール配信などに外部ツールを利用することがあり、他社のサービスを通じた情報漏えいは決して無関係ではありません。
本記事では、Japanticketの公式発表で確認できた事実を整理したうえで、中小企業の社長が今すぐ確認できる情報管理のポイントを紹介します。
- Japanticketが公表した不正アクセスと情報漏えいの内容
- 最大約26万4,000件という数字の正しい理解
- 外部分析ツールを利用する企業に共通するリスク
- 社長が確認したい顧客情報の管理と事故対応
目次|13項目[開く/閉じる]
1.Japanticketで何が起きたのか
株式会社Japanticketは2026年10月30日、同社が運営する「JapanTicket」で利用していた外部分析ツールが不正アクセスを受け、顧客の個人情報が外部に漏えいしたと発表しました。JapanTicketを通じて予約・購入した利用者に加え、連携する予約サイトを通じた利用者も対象に含まれます。
ここで重要なのは、今回の漏えいが「可能性だけの段階」ではないことです。会社は情報の漏えい自体を確認したと説明しており、一方で、持ち出された時期や対象範囲については引き続き調査中としています。
2.公表された経緯と日付
同社の第1報によると、2026年10月28日に不正アクセスを検知し、同日中に不正アクセス経路を遮断しました。経路遮断後、新たな不正アクセスは確認されていないとしています。
一方、情報が持ち出された時期は確定していません。同社は、9月15日以前に持ち出された可能性がある一方、9月16日以降の持ち出しを示す記録は確認されていないと説明しています。
| 日付・時期 | 公式発表の内容 |
|---|---|
| 2026年9月15日以前 | 情報が持ち出された可能性がある時期 |
| 2026年9月16日以降 | 情報の持ち出しを示す記録は確認されていない |
| 2026年10月28日 | 不正アクセスを検知し、同日中に経路を遮断 |
| 2026年10月30日 | 個人情報漏えいについて第1報を公表 |
3.最大約26万4,000件の意味
同社が公表した対象件数は最大約26万4,000件です。ただし、この数字は現在特定された対象の最大件数であり、調査によって変更される可能性があります。
情報の漏えい自体は確認されていますが、最大約26万4,000件すべてについて個別の情報持ち出しが確定したと読み替えるべきではありません。事故を伝える際は、漏えいが確認された事実と、影響範囲が精査中であることを併記する必要があります。
「最大約26万4,000件が対象として特定された」と「26万4,000件すべての漏えいが確定した」は同じ意味ではありません。追加調査によって対象範囲が変わる可能性があります。
4.漏えいした情報と対象外の情報
公式発表では、漏えいした情報および漏えいした可能性のある情報として、氏名、フリガナ、メールアドレス、電話番号、国・地域、予約・注文内容、備考欄の記載内容が挙げられています。どの情報がどの利用者について漏えいしたかは、個別の調査結果を確認する必要があります。
一方、クレジットカード番号については、同社が保有する利用確認用の下4桁を含め、今回の漏えい対象ではないと説明しています。また、ログインパスワードの漏えいも、公表時点では確認されていません。
| 情報の種類 | 2026年10月30日の公表内容 |
|---|---|
| 氏名・フリガナ | 漏えいした、または漏えいした可能性のある情報 |
| メールアドレス・電話番号 | 漏えいした、または漏えいした可能性のある情報 |
| 国・地域、予約・注文内容、備考欄 | 漏えいした、または漏えいした可能性のある情報 |
| クレジットカード番号 | 今回の漏えい対象外と説明 |
| ログインパスワード | 漏えいは確認されていない |
5.外部分析ツールが攻撃された意味
外部分析ツールは、サービスの利用状況や顧客の行動などを分析する目的で使われることがあります。こうしたツールに顧客情報が連携されている場合、ツール側で不正アクセスが起きると、元のサービスを直接攻撃されなくても情報が影響を受ける可能性があります。
今回の事例は、外部ツールを利用する際に、どの情報を渡しているのか、誰がアクセスできるのかを確認する重要性を示しています。ただし、具体的な侵入手法や設定上の問題が今回の原因だったと断定することはできません。
6.予約サービスへの影響はあったのか
Japanticketは第1報で、外部分析ツールを経由した他のシステムへの不正アクセスや、データの改ざん・削除は確認されていないと説明しています。また、本件に起因する二次被害も確認されておらず、JapanTicketは通常どおり利用できるとしています。
したがって、今回の公表を「JapanTicketの予約サービスが全面停止した」と説明するのは適切ではありません。個人情報漏えいが確認されたことと、サービスが通常利用できることは両立するため、別々に整理する必要があります。
7.利用者が注意したい不審な連絡
同社は、JapanTicketや予約サイト、予約先施設を装った不審なメール、SMS、電話に注意するよう呼びかけています。氏名や連絡先、予約内容などが悪用された場合、実際の予約に関連しているように見える連絡が届く可能性があるためです。
同社は今回の件について、クレジットカード番号やパスワードなどの入力・提供を求めることはないと説明しています。不審な連絡に記載されたリンクや添付ファイルを開かず、公式サイトなどから連絡先を確認しましょう。
予約確認や支払い確認を装う連絡が届いても、メッセージ内のリンクから個人情報を入力しないことが大切です。必要な確認は、公式サイトで案内されている窓口を利用してください。
8.中小企業にも共通する外部ツールのリスク
中小企業でも、顧客管理システム、アクセス解析、予約システム、メール配信サービス、問い合わせフォームなど、複数の外部ツールを利用しています。自社のサーバーを直接攻撃されなくても、外部サービスに保存・連携された情報が影響を受ける場合があります。
外部サービスを利用すること自体が問題なのではありません。利用目的に必要な情報だけを連携し、管理担当者とアクセス権限を把握しておくことが重要です。
9.外部ツールに渡している情報を確認する
まず、会社で利用している外部ツールを一覧にし、それぞれにどの情報が保存・連携されているかを確認しましょう。顧客の氏名や連絡先だけでなく、自由記述欄、注文内容、問い合わせ内容などにも個人情報が含まれる場合があります。
必要以上の情報を外部ツールに渡していないか、現在は使っていない連携が残っていないかも確認したい項目です。情報の種類と利用目的を整理することで、見直しが必要な部分を把握しやすくなります。
10.アクセス権限と連携設定を確認する
外部ツールの管理画面に誰がログインできるか、管理者権限が誰に付与されているかを確認します。退職者や担当変更前の従業員のアカウントが残っていないか、必要に応じて見直しましょう。
多要素認証を利用できるサービスでは、その設定状況も確認したいところです。ただし、今回のJapanticketの事故が多要素認証の未設定によって発生したと判明しているわけではなく、ここで紹介するのは一般的な予防対策です。
11.事故発生時の連絡体制を確認する
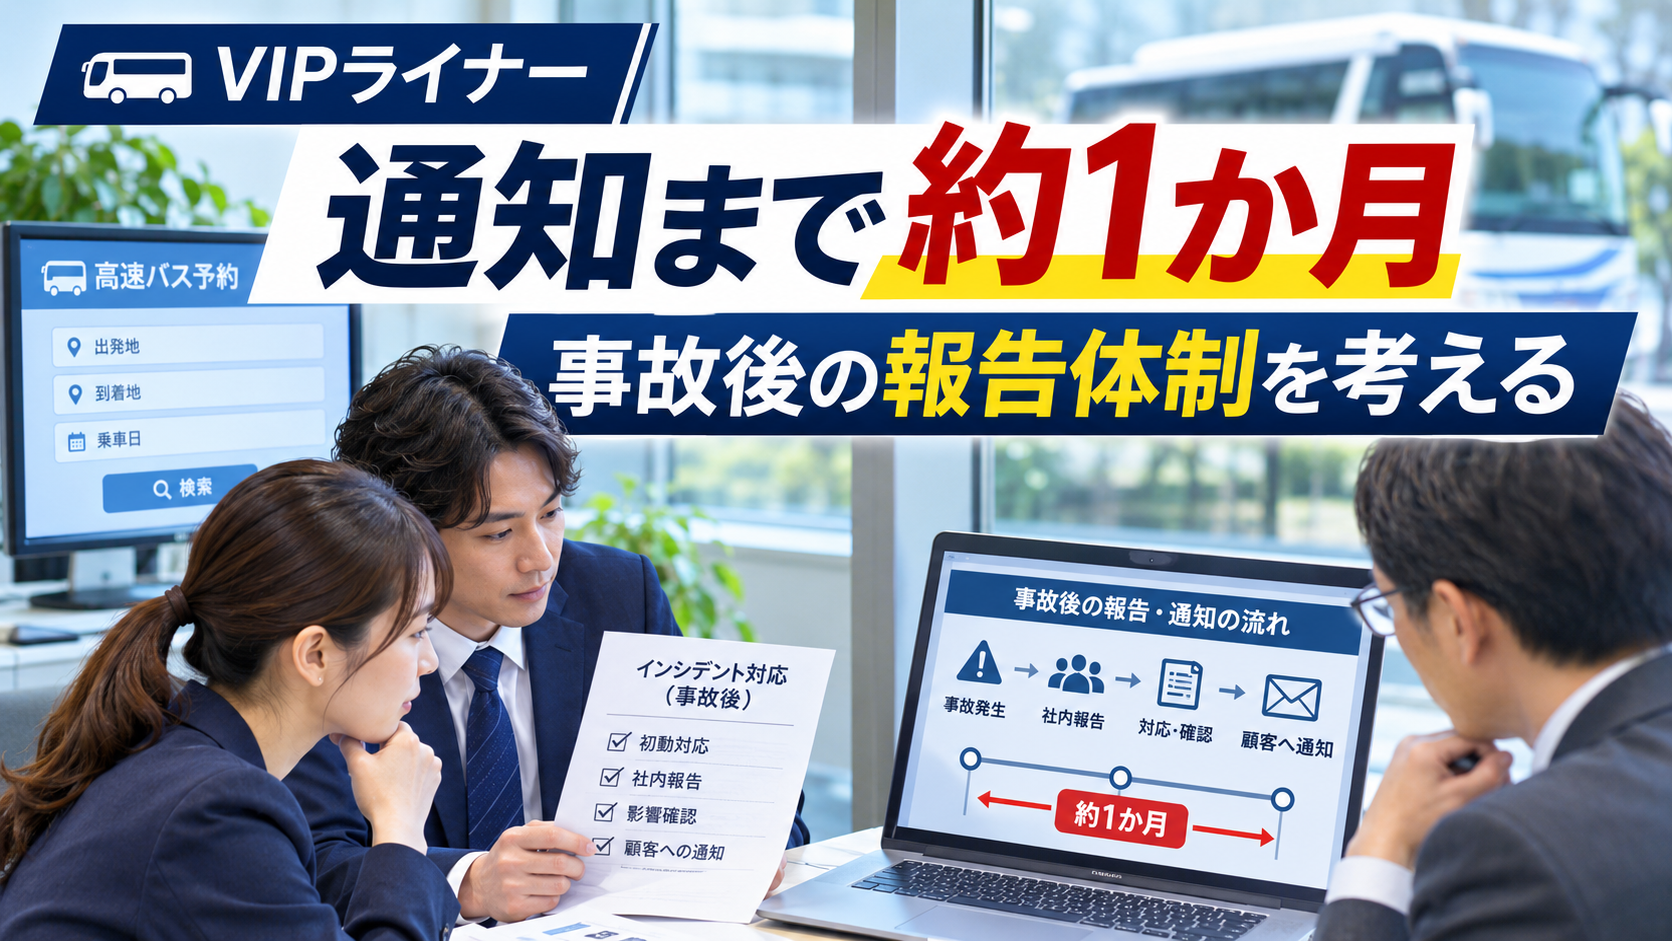
外部サービスから事故の連絡が届いたとき、誰が内容を確認し、自社の顧客情報への影響を判断するのかを決めておくことが重要です。経営者、システム担当者、顧客対応担当者の間で、確認済みの情報を共有できる体制を整えましょう。
顧客への通知や関係機関への報告が必要かどうかは、事故の内容、個人情報の取扱状況、適用される法令などによって異なります。必要な場合は専門家や関係機関に確認し、推測だけで説明しないようにしましょう。
12.社長のための10項目チェックリスト
今回の事例をきっかけに、次の10項目を確認してみてください。これはSCS評価制度などの正式な評価表ではなく、外部サービスに預ける情報を把握するための一般的な確認例です。
- 会社で利用している外部ツールを把握している
- 各ツールの利用目的を説明できる
- 外部ツールに保存・連携される個人情報を把握している
- 自由記述欄などに重要情報が含まれていないか確認している
- 不要になったツールや連携を見直している
- 管理者アカウントとアクセス権限を把握している
- 多要素認証の設定状況を確認している
- 外部サービスの事故連絡を受け取る担当者が決まっている
- 事故時に顧客への影響を確認する手順がある
- 顧客や取引先への連絡を判断する担当者が決まっている
現状が不明な場合は「未確認」と記録し、担当者や外部サービスの提供事業者に確認してください。実際の状況を正確に把握することが改善の第一歩です。
13.まとめ|今日実行する一つの行動
Japanticketの事例では、外部分析ツールへの不正アクセスによって個人情報の漏えいが確認されました。最大約26万4,000件という対象範囲は精査中であり、カード番号は漏えい対象外、パスワードの漏えいは未確認、サービスは通常利用可能と公表されています。
中小企業にとって重要なのは、自社の情報が外部ツールにどのように保存・連携されているかを把握することです。外部サービスの利用状況を確認し、必要な情報だけを扱う運用につなげましょう。
社内担当者に「利用している外部ツールを3つ挙げ、それぞれに保存・連携している顧客情報を一覧にしてください」と依頼しましょう。
一次情報
※本記事は2026年11月1日時点の第1報をもとに作成しています。調査結果や対象範囲は変更される可能性があるため、最新の公式発表を確認してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/01/japanticket-external-tool-data-breach-2026/trackback/