

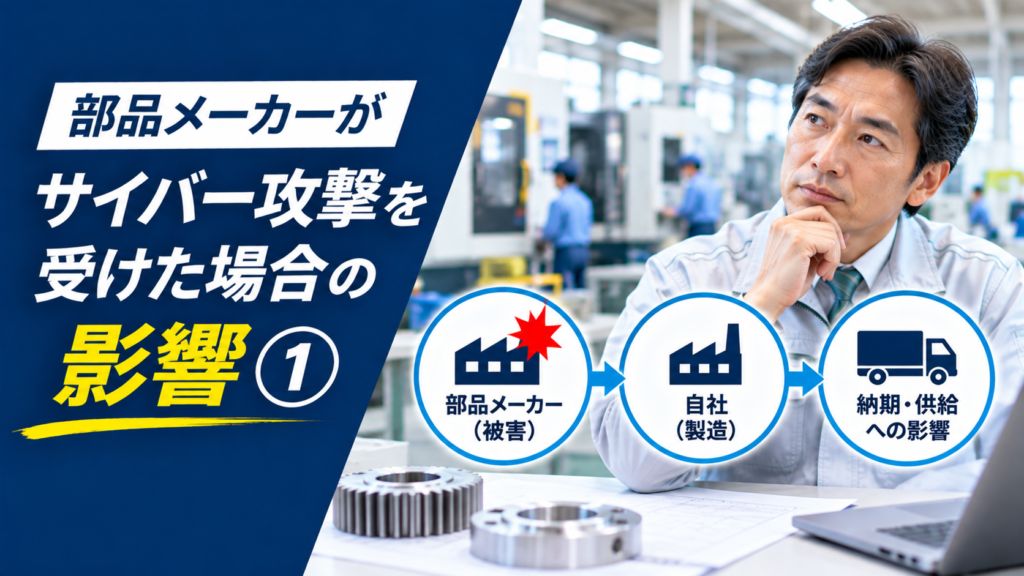
社長、いつも部品を納入してくれるメーカーが、明日突然サイバー攻撃で操業できなくなったら、自社の生産は何日続けられるでしょうか。
製造業では、一つの部品が届かないだけでも、組立工程や出荷に影響する場合があります。自社のパソコンやサーバーが正常でも、仕入先のシステム停止によって製造計画を変更せざるを得ない可能性があります。
本記事では、部品メーカーのサイバー被害が取引先へ及ぼす影響と、経営者が事前に確認しておきたい対策を13項目で解説します。
目次|13項目[開く/閉じる]
1.部品メーカーのサイバー被害が自社に関係する理由
製造業の多くは、原材料、電子部品、金属加工品、樹脂部品などを外部の企業から調達しています。こうした部品メーカーの業務システムが停止すると、発注内容の確認、製造指示、在庫管理、出荷手配などに支障が生じる可能性があります。
自社が直接サイバー攻撃を受けていなくても、部品が届かなければ生産できない場合があります。サプライチェーンのサイバーリスクは、情報システムの問題であると同時に、製造と経営の継続性に関わる問題です。
2.部品供給が止まる主な原因
部品メーカーがサイバー攻撃を受けた場合、必ず工場全体が停止するわけではありません。影響は攻撃を受けたシステムや、企業の運用体制によって異なります。
例えば、生産管理システムが使えなくなると製造指示に支障が生じる可能性があります。受発注システムが停止すれば注文情報を確認できず、物流管理システムが停止すれば完成した部品を出荷できない場合もあります。
また、ランサムウェアによってデータが暗号化された場合、復旧作業や安全確認のために業務が制限されることがあります。情報漏えいの調査が必要になる場合もあり、被害の全容が判明するまで時間を要することがあります。
3.製造業に波及する5つの影響
部品メーカーのサイバー被害が取引先へ及ぼす影響は、部品供給の停止だけではありません。生産、納期、品質、費用、情報管理など、複数の問題が同時に発生する可能性があります。
| 影響 | 想定される問題 | 確認したい事項 |
|---|---|---|
| 部品供給 | 必要な部品が届かない | 在庫日数と次回納入予定 |
| 生産計画 | 組立工程や生産順序の変更 | 影響する製品と代替工程 |
| 納期 | 完成品の出荷遅延 | 顧客への連絡期限と調整内容 |
| 品質管理 | 検査記録や製造履歴の確認遅れ | 必要な品質証明と代替確認手段 |
| 経営・費用 | 緊急調達費用や売上計上の遅れ | 追加費用と資金繰りへの影響 |
これらは想定される影響であり、すべての被害で発生するわけではありません。部品の重要度、在庫、調達先の数、取引条件によって影響の大きさは異なります。
4.部品不足が生産計画へ与える影響
製品の組立に必要な部品が一つ不足しただけでも、完成品を出荷できなくなる場合があります。特に専用設計の部品や、特定メーカーだけが製造できる部品は、代替調達が難しいことがあります。
部品供給が止まった場合、まず対象部品を使用する製品と生産工程を確認することが重要です。現在の在庫数、使用予定数、次回納入予定を整理し、何日後から生産に影響するかを見積もります。
必要に応じて生産順序を変更することも考えられますが、品質や設備の安全、従業員の作業負荷への影響も確認してください。供給停止への対応は、調達部門だけでなく、製造・品質・営業部門の連携が必要です。
5.納期遅延と顧客対応の問題
部品の納入が遅れると、完成品の出荷予定にも影響する可能性があります。特に顧客の生産ラインへ直接納入する部品や、納期が厳格に管理されている製品では、早めの状況確認が重要です。
取引先から復旧予定を聞いても、その時点では確定していない場合があります。未確認の復旧日時を自社の顧客へ確約せず、確認済みの情報と見込みを分けて伝えることが大切です。
納期変更や追加費用の取り扱いは、個別の契約条件や事実関係によって異なります。サイバー攻撃が原因だからといって、責任や費用負担が自動的に決まるわけではありません。
6.品質記録やトレーサビリティへの影響
部品メーカーでは、製造ロット、検査結果、材料証明、出荷履歴などを電子データで管理している場合があります。サイバー被害によってこれらの記録が確認できなくなると、部品が完成していても品質確認や出荷判断に時間がかかる可能性があります。
取引先から代替の記録や確認資料が提供される場合でも、必要な品質基準を満たしているかを確認することが重要です。記録が確認できないことを理由に、必要な検査や承認を省略してよいわけではありません。
自社では、重要部品について必要な品質資料と保管責任者を把握し、供給元のシステム停止時にどのような確認が可能か整理しておきましょう。
7.代替調達で注意したいこと
部品供給が止まった場合、別のメーカーから調達できれば影響を抑えられる可能性があります。しかし、同じように見える部品でも、寸法、公差、材質、耐久性、認証条件などが異なる場合があります。
代替品の採用には、図面や仕様書との照合、必要な品質試験、顧客承認などが必要になることがあります。価格や納期だけで判断せず、品質保証と設計変更管理の手順に従ってください。
緊急時に初めて代替先を探すと、調達までに時間がかかる可能性があります。重要部品については、平常時から代替候補の有無や切り替え条件を整理しておくことが有効です。
8.図面や取引情報の漏えいリスク
部品メーカーには、発注元から提供された設計図面、CADデータ、加工条件、製品仕様などが保存されている場合があります。取引先がサイバー攻撃を受けた際には、業務停止だけでなく、共有した情報が影響を受けたか確認する必要があります。
ただし、部品メーカーがランサムウェア被害を受けたという事実だけで、自社の図面が流出したと断定することはできません。共有していた情報の種類、保存場所、被害を受けたシステム、調査結果を区別して確認しましょう。
自社側でも、取引先へ提供する情報を必要最小限にし、共有期限やアクセス権限を適切に設定することが大切です。取引終了後のデータの取り扱いや、事故発生時の連絡方法についても確認しておきましょう。
9.取引先から被害連絡を受けたときの初動
部品メーカーからサイバー被害の連絡を受けた場合、最初に必要なのは正確な状況把握です。被害の種類だけでなく、自社への供給や共有情報にどのような影響があるかを確認します。
具体的には、影響する部品番号、未納数量、出荷可能な在庫、暫定的な納入見込み、品質資料の利用可否などを確認すると、社内の判断に役立ちます。復旧見込みが未確定の場合は、次回の状況報告予定を確認しておきましょう。
- 影響を受ける部品・注文番号
- 現在出荷できる数量
- 次回納入の見込みと確定状況
- 品質記録・図面共有への影響
- 次回の状況報告予定と担当窓口
社内では調達、製造、品質、営業の担当者へ必要な情報を共有し、対応の優先順位を決めましょう。
10.自社への不正侵入の可能性を確認する
取引先が攻撃を受けた場合でも、自社のシステムが侵入されたとは限りません。一方、取引先と共通のシステムを利用していたり、遠隔接続を許可していたりする場合は、影響の有無を確認する必要があります。
自社への接続権限、共有アカウント、データ交換の仕組み、関連する操作ログなどを、システム管理者と確認しましょう。不審な接続や情報流出の疑いがある場合は、証拠を保全し、必要に応じて専門家へ相談してください。
接続を緊急停止する場合も、製造設備の安全や業務への影響を考慮する必要があります。特に工場の制御システムに関わる変更は、設備担当者と連携して判断しましょう。
11.部品供給停止に備える事業継続対策
取引先のサイバー被害による供給停止に備えるには、平常時から重要部品を整理しておくことが大切です。調達先の数だけでなく、在庫日数、代替可能性、製品への影響を確認しましょう。
特に、単一のメーカーに依存する部品や、代替品の承認に長い期間が必要な部品は優先的な検討対象です。供給停止時の連絡体制、代替調達、顧客への報告、資金繰りへの影響も整理しておきます。
部品メーカー自身にも、バックアップや復元手順、緊急時の連絡体制などを確認できると、取引先同士で事業継続の準備を進めやすくなります。ただし、取引先の規模や契約関係に応じて、確認する範囲を適切に決めることが重要です。
12.経営者向け10項目チェックリスト
部品メーカーのサイバー被害が自社に及ぼす影響について、次の10項目を確認してください。
- 生産に欠かせない重要部品を把握している
- 重要部品ごとの仕入先を一覧にしている
- 主要部品の在庫日数を把握している
- 単一メーカーに依存する部品を把握している
- 代替調達先の候補と切り替え条件を確認している
- 部品供給停止時に影響する製品を把握している
- 品質記録や材料証明の確認手順を決めている
- 取引先へ提供した図面や技術情報を管理している
- 取引先の事故発生時の連絡窓口を確認している
- 納期変更や顧客への報告を判断する担当者を決めている
13.今日から始める取引先リスク対策
部品メーカーのサイバー被害は、被害企業だけの問題ではありません。部品の供給、品質確認、納期、顧客対応などを通じて、取引先の事業にも影響する可能性があります。
ただし、取引先が攻撃されたからといって、自社の情報が流出したり、自社のシステムへ侵入されたりしたと決まるわけではありません。供給停止への対応と、情報セキュリティ上の確認を分けて進めることが重要です。
今日からできる行動は一つです。自社の製品に欠かせない部品を一つ選び、仕入先、在庫日数、代替調達先の有無を確認してください。そこから重要部品へ対象を広げることで、サプライチェーンの弱点を把握しやすくなります。
参考となる公的資料
※本記事は一般的な情報セキュリティ対策と事業継続の実務解説です。記載した影響は想定例であり、特定企業の被害事実を示すものではありません。納期や費用負担などの判断は、個別の契約条件と事実関係に基づいて行う必要があります。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/01/parts-supplier-cyberattack-manufacturing-impact/trackback/