

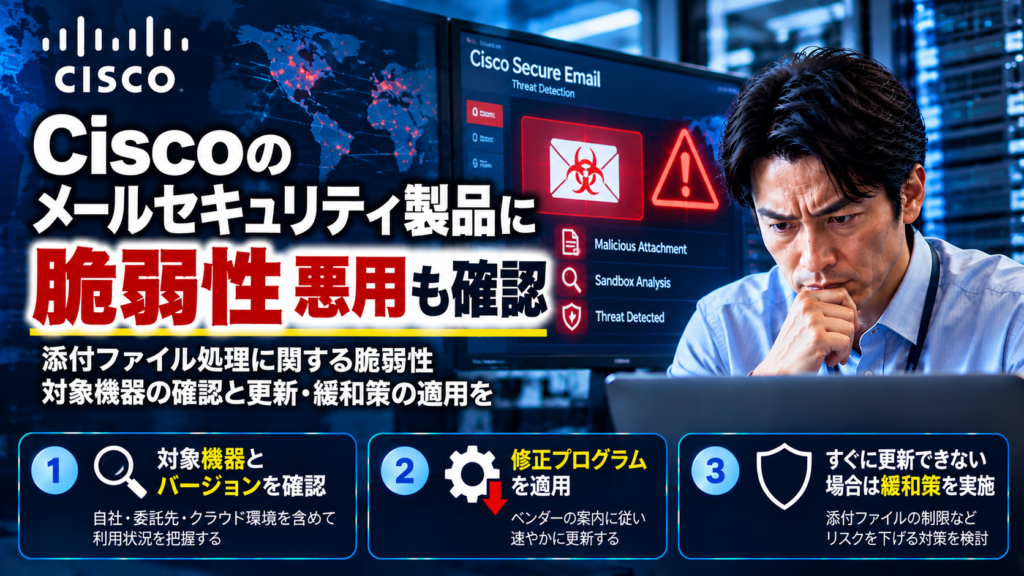
Ciscoは2026年10月14日、メールセキュリティ製品「Cisco Secure Email Gateway」に関する重大な脆弱性情報を公開しました。脆弱性はCVE-2026-76519として識別され、実際の攻撃で悪用されていることも確認されています。
この脆弱性は、添付ファイルの処理に関係しています。特定の設定条件を満たす機器に細工された添付ファイルを含むメールが届くと、認証されていない遠隔の攻撃者が機器上に任意のファイルを書き込み、root権限でコマンドを実行するおそれがあります。Ciscoは深刻度をCVSS 9.8と評価しています。
1.どの製品が影響を受けるのか
影響するのは、脆弱なCisco AsyncOS Softwareを実行しているCisco Secure Email Gatewayの物理アプライアンスと仮想アプライアンスです。ただし、すべての設置環境が同じ条件で影響を受けるわけではありません。
Ciscoの公式情報では、主に次の2つの条件を確認する必要があります。
- Advanced Malware Protection(AMP)のFile Reputationサービスが有効で、メールポリシーに割り当てられていること
- Content Scanner Toolsのバージョンが25.3.0.5525より前であること
対象条件に該当するかどうかは、製品名だけでは判断できません。管理担当者は、機器の設定とContent Scanner Toolsのバージョンを確認し、Ciscoの公式アドバイザリに照らして対応を判断してください。
2.修正版の適用を優先する
Ciscoは脆弱性を修正するソフトウェア更新を提供しています。また、Content Scanner Toolsのバージョン25.3.0.5525以降に修正が含まれると案内しています。利用しているAsyncOSのリリースや機器構成に応じて、公式情報に記載された適切な修正方法を確認しましょう。
重要なのは、更新を実行したつもりで終わらせず、実際に修正済みのバージョンになっていることを確認することです。自動更新が有効な環境でも、適用状況を管理画面やコマンドで確認してください。
今回の脆弱性について、Ciscoは有効な回避策を示していません。設定変更だけで解決したと判断せず、メーカーの案内に従って修正版の適用を優先することが重要です。
3.侵害の痕跡も確認する
すでに悪用が確認されているため、更新だけでなく、機器が侵害されていないかも確認したいポイントです。Ciscoは、システムログを調べるためのコマンドとして、次の方法を案内しています。
grep "System Security" system_logsログに侵害の兆候が見つかった場合や、調査が正常に完了しない場合は、自己判断で機器を更新して終わらせず、Ciscoのテクニカルサポートに相談してください。侵害された機器では、攻撃者が証拠やログを削除・隠蔽している可能性もあります。
Ciscoは、機器内のログだけでなく、外部のネットワークログやファイアウォールログも照合するよう推奨しています。予期しない外部への通信や、不審なアップロード・ダウンロードがないかも調査対象になります。
侵害が疑われる場合は、調査に必要な証拠を保全してから復旧作業を進めることが大切です。特に仮想アプライアンスでは、Ciscoの案内に従い、安全な環境への再構築などを検討する必要があります。
4.中小企業が確認したい3つのこと
① 対象機器と設定を確認する
社内で利用するメールセキュリティ機器の製品名、AsyncOSのバージョン、File Reputationの設定、Content Scanner Toolsのバージョンを確認します。管理を外部の保守会社に任せている場合は、委託先にも確認を依頼しましょう。
② 修正版を適用し、適用結果を確認する
メーカーの公式手順に従って修正を適用し、実際に修正版になっていることを確認します。更新後も機器の稼働状態やメール処理が正常であることを確認し、対応記録を残しておくと、後日の確認にも役立ちます。
③ 不審な痕跡がないか調査する
今回のように悪用が確認されている脆弱性では、修正の適用だけでなく、侵害の兆候を確認することも重要です。ログの調査に不安がある場合は、メーカーや専門の保守会社に相談し、必要な範囲でネットワーク側のログも確認しましょう。
5.事業停止とサイバー保険への備え
メールセキュリティ機器に問題が発生すると、メールの送受信や安全確認に影響し、顧客対応や社内業務が滞る可能性があります。機器の復旧だけでなく、代替の連絡手段や復旧時の連絡体制も整理しておきましょう。
事業停止に備えるには、サイバー事故に備える事業継続計画と復旧訓練も参考になります。システム停止時に誰が判断し、どの順番で業務を再開するかを平時に決めておくことが重要です。
サイバー保険についても、契約内容によって補償対象となる事故や費用が異なります。調査費用、事故対応費用、損害賠償責任、事業中断による損失などについて、契約中の補償範囲を確認しましょう。詳しくは中小企業向けサイバー保険の基本と実務上の確認事項や、サイバー保険を比較するときの確認ポイントもご覧ください。
まとめ:更新と侵害調査の両方を
Cisco Secure Email GatewayのCVE-2026-76519は、実際の悪用が確認された重大な脆弱性です。対象機器と設定を確認し、メーカーが案内する修正版を適用するとともに、侵害の痕跡がないかも確認しましょう。
自社で管理していない機器でも、メール業務を支える重要なシステムである可能性があります。保守会社との連携、復旧手順、事故時の連絡体制、サイバー保険の補償範囲まで、平時に確認しておくことが企業を守る備えになります。
本記事は一般的な情報提供を目的としています。対象製品や修正内容、復旧方法については、必ずCiscoの最新の公式情報をご確認ください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/cisco-secure-email-gateway-cve-2026-76519/trackback/