


「システム障害の発生から取引先への連絡、そして外部専門家による原因究明まで、インシデント発生直後の数時間が企業の明暗を分ける」。サイバー攻撃による被害に直面した際、パニックに陥らず適切な初動の緊急対応を行えるかどうかが、損害の拡大を防ぐ最大のカギとなります。事故発生時に求められる現実的な実務対応と客観的な防衛策を解説します。
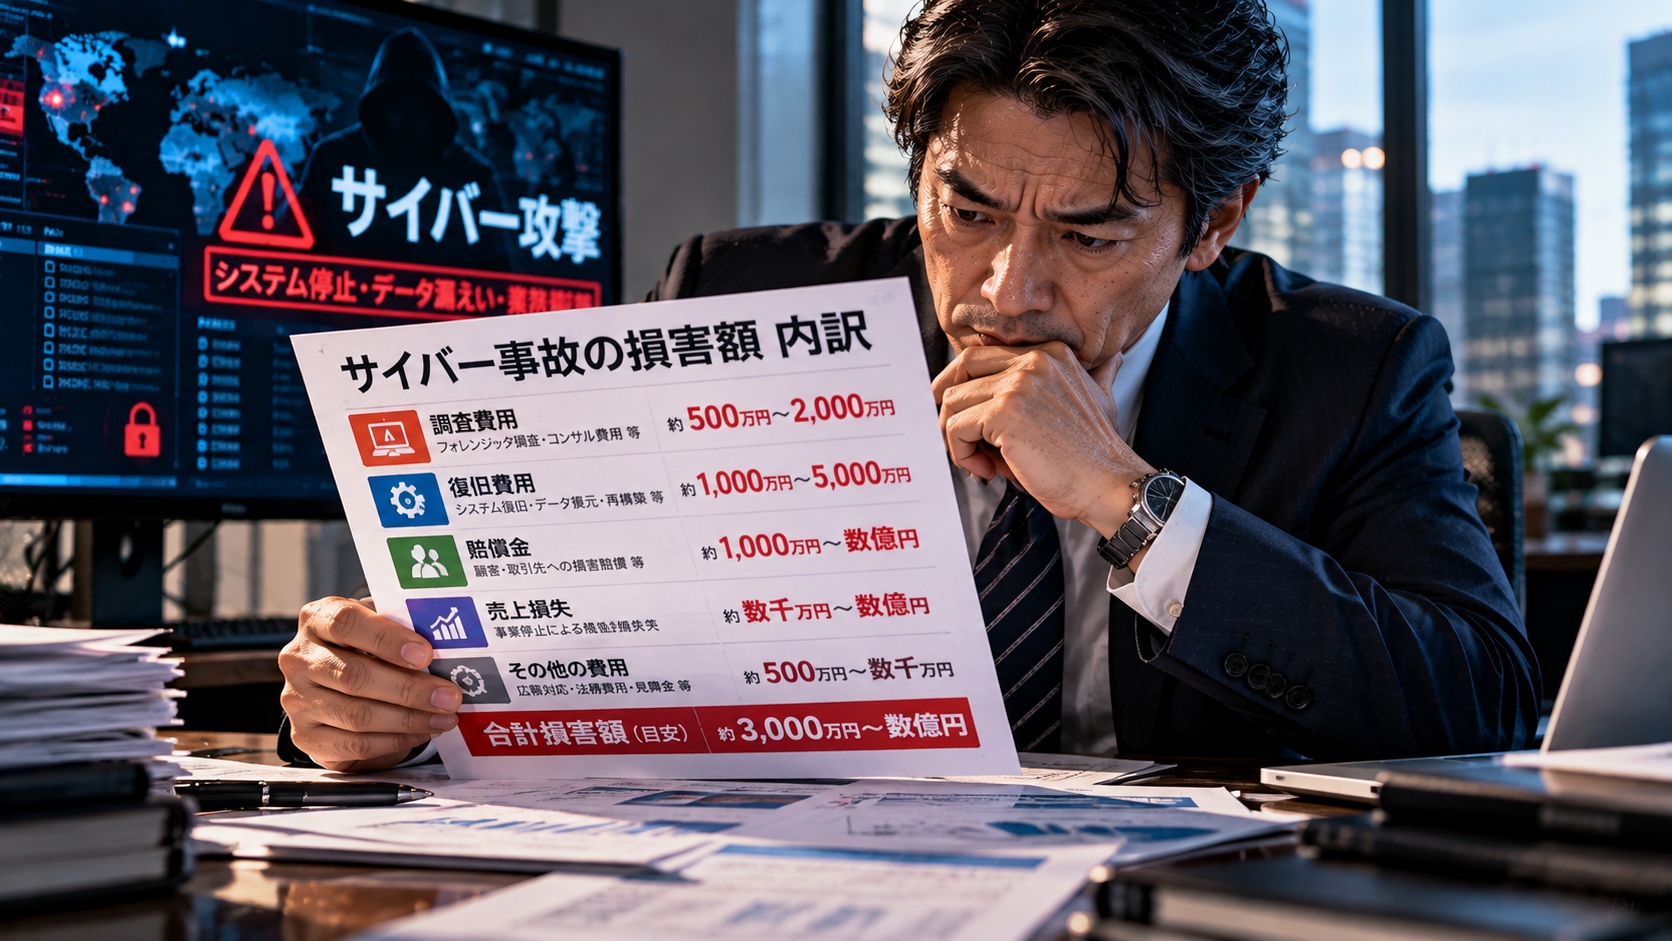
【公的統計エビデンスと被害額の内訳】
- 警察庁・IPA等のサイバー脅威動向調査:中小企業におけるインシデント発生時の初動遅れが被害を深刻化させるケースが多数報告されている。
- サイバー攻撃に伴う緊急対応・復旧の想定総損失(損保実査定データ):約1,000万円〜6,000万円超
- 実費用の内訳:
- フォレンジック調査・原因究明および外部専門家による緊急対応費用:200万円〜700万円
- システム復旧・バックアップからのリストア・ネットワーク再構築費用:300万円〜1,000万円
- 顧客向けお詫び対応・コールセンター設置・損害賠償・法的対応費用:数百万〜数千万円規模
- 業務停止に伴う逸失利益やブランド失墜に伴う信用の回復費用:数百万〜数千万円規模
1. なぜ起こったのか?
事件の発端は、「脆弱性が放置された古いVPN機器の外部公開」や「不審な添付ファイルを開いたことによるマルウェアの侵入」でした。攻撃者はネットワークの隙間から侵入し、インシデントが発覚した時点ですでにシステム内部の権限が掌握されています。
「社内で独自に何とかしようと端末の電源を切ったりネットワークを混乱させる」という誤った初動が、証拠の隠滅や被害の拡大を招く最大の隙となります。
2. どうすれば防げたのか?
高額な専用システムを新規導入しなくても、「インシデント発生時の連絡体制の明確化」と「ネットワークの物理的遮断・専門家への迅速な引き継ぎ」を行うだけで、致命的な二次被害の大部分は水際で阻止できます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | インシデント発生時の社内連絡ルートと、外部の専門ベンダー・保険会社への迅速な通報体制の整備 | 初動の遅れを防ぎ、専門家のサポートをスムーズに受ける体制を確立する。 |
| 0円対策(最優先) | 異常検知時は該当端末のLANケーブルを抜くなど、被害拡大を防ぐ最低限の物理的遮断ルールの徹底 | ネットワーク全体へのマルウェアの感染拡大を水際でブロックする。 |
| 0円対策(最優先) | 重要データのバックアップを常時接続にせず、ネットワークから物理的に隔離して保管 | 万が一の際にも、安全なデータから確実にシステムを復旧できる。 |
| 低コスト対策 | 事故発生時の専門家調査費用や復旧コストをカバーする「サイバー保険」の活用 | 緊急対応時の多額のキャッシュアウトや専門的サポート体制の経済的負担を強力に補償。 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
- 緊急時の連絡先一覧と初動対応マニュアルを目につく場所に共有する
インシデント発生時に誰に連絡すべきかを全社であらかじめ共有しておきます。 - 異常を発見した際のネットワーク遮断手順を確認しておく
不審な挙動を感じた際に、どのケーブルを抜くべきかなどの基本動作を定着させます。 - バックアップデータが安全に隔離されているかを定期点検する
万が一の緊急時に備え、復旧可能なデータが手元にあるかを常時確認します。
4. 最後のセーフティネットとしての見極め方
巧妙化するサイバー攻撃に対して、完全にインシデントの発生をゼロにすることは現代のIT環境において極めて困難です。
サイバー保険の客観的判断基準として、以下の要件を確認してください:
- インシデント発生時の緊急対応やフォレンジック調査にかかる専門家費用がしっかりとカバーされているか
- 事業停止損害や第三者への賠償責任が補償対象に含まれているか
- 事故発生時の迅速なアドバイスやサポート体制が整っているか
「万が一の緊急事態に備える財務の盾」としての活用が、会社の事業継続を守ります。
5. まとめ
サイバー攻撃による緊急事態への備えは、迅速な連絡体制と正しい初動対応のルール化によって確実に被害を最小化できます。明日からの確実な実務運用により、企業の大切な資産と信用を守り抜いてください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/05/cyber-attacks-and-emergency-incident-response-for-smes/trackback/