

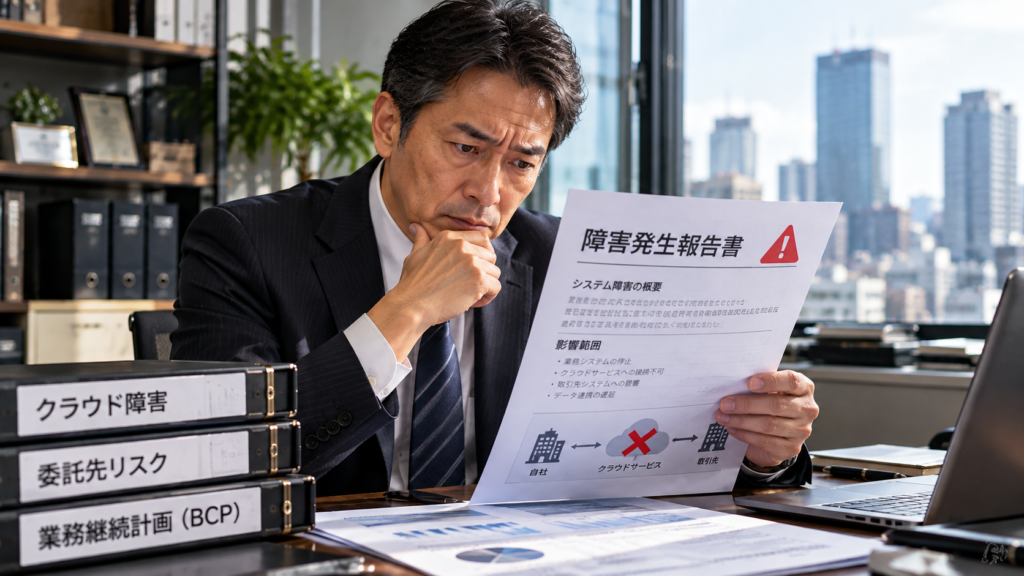
2026年10月に入り、国内のクラウドサービスへのランサムウェア攻撃や、業務委託先を足掛かりとした不正アクセス・情報漏えい事案が相次いで公表されています。現場の経営者様からも「自社のセキュリティは万全にしているつもりだが、外部のクラウドや委託先が止まったときの対策まで手が回らない」という切実なご相談を連日受けております。本記事では、いま中小企業が直面しているサプライチェーン上のリスク実態と、現場で今すぐ講じるべき防衛策を解説します。

【公的統計エビデンスと被害額の内訳】
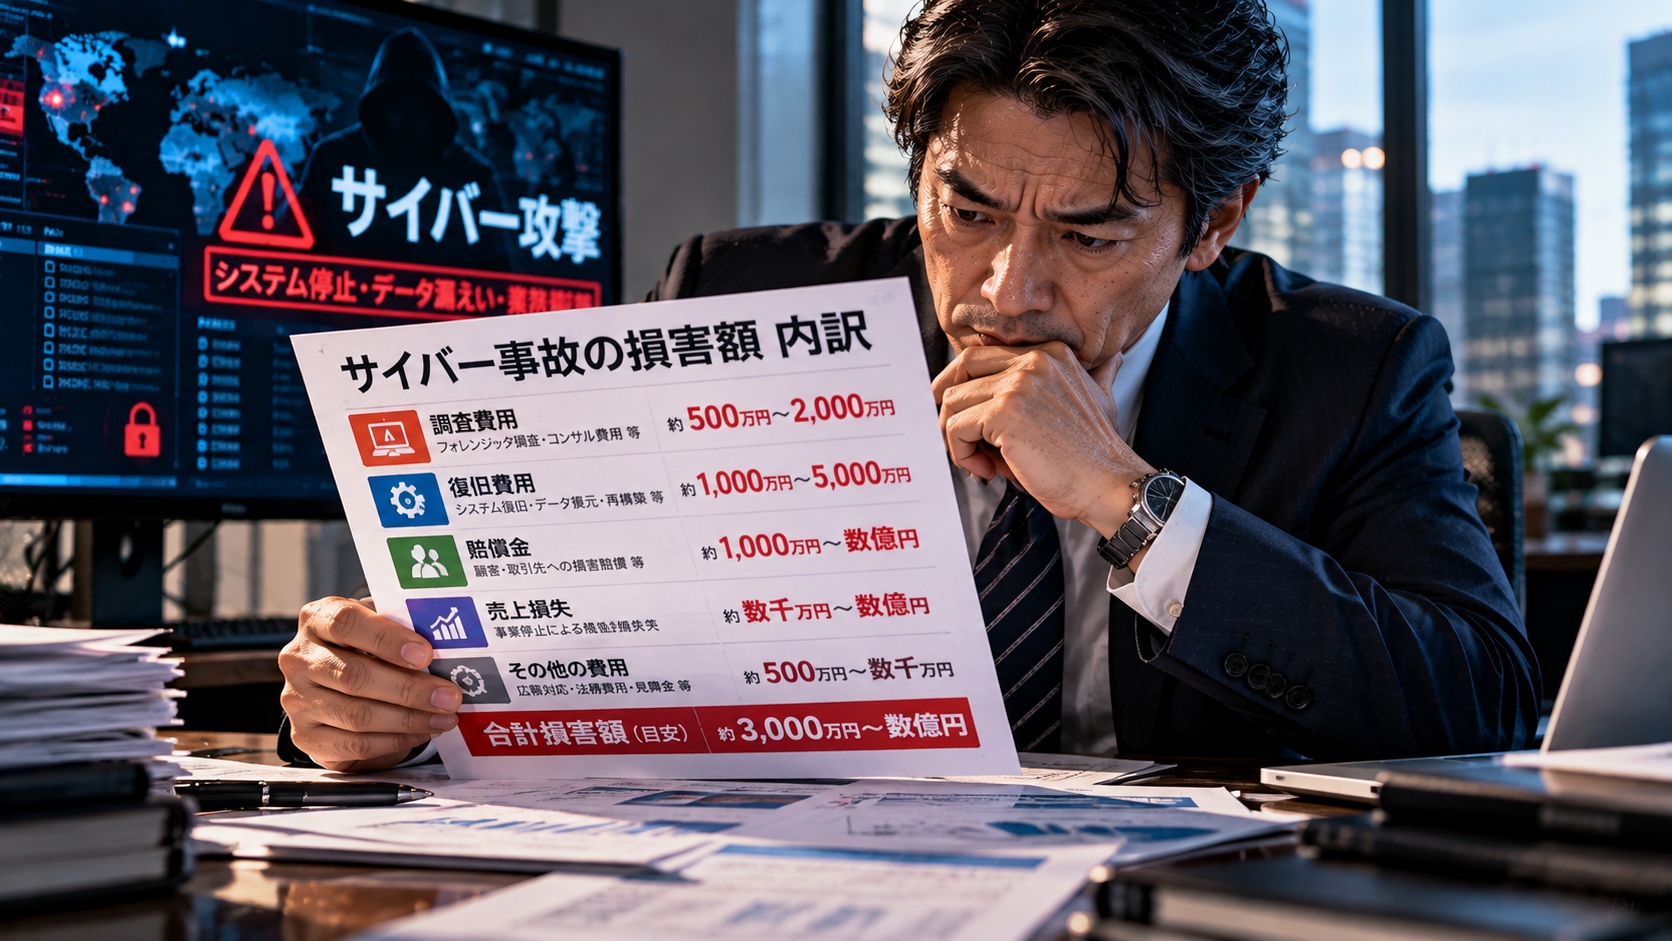
警察庁およびIPA(情報処理推進機構)の公開データによると、中小企業におけるランサムウェア被害の約5割が「サプライチェーンや外部委託先」を突いた攻撃に起因しています。インシデント発生時には以下の多額の経済的負担が発生します。
- フォレンジック調査費:数百万〜1,000万円超(感染経路の特定と証拠保全)
- 事業停止・復旧費用:システム再構築や売上喪失による甚大な機会損失
- 法的責任・弁護士費用:取引先への対応や損害賠償、相談にかかる実費
1. なぜ起こったのか?
直近のインシデントの大きな特徴は、企業が利用するクラウド基盤そのものや、保守・運用を外部委託しているパートナー企業が標的になる点です。自社のネットワークや端末に直接ウイルスを持ち込まれなくても、預けているクラウドや委託先システムが暗号化・停止させられることで、業務や出荷が完全にストップする事態に追い込まれています。
2. どうすれば防げたのか?
コストをかけずに今すぐ実施できる実効性の高い防衛策を、優先度の高い順にまとめました。
| 対策項目 | コスト | 具体的な実務内容 |
|---|---|---|
| クラウド・委託先の棚卸し | 0円 | 自社のデータやシステムがどこに預けられているかを可視化する。 |
| 多要素認証(MFA)の徹底 | 0円 | 管理者アカウントを含むすべてのアクセス経路でパスワード単体を廃止する。 |
| バックアップの二重化 | 少額 | ネットワークから切り離されたオフライン環境へ定期的にデータを退避する。 |

3. 明日から社内でゼロ円でできる基本防衛のステップ
- 利用サービスの棚卸し:社内データが保管されているクラウドサービスの一覧と、委託先企業のリストを直ちに作成する。
- アクセス権限の見直し:退職者や不要になったアカウントが放置されていないか確認し、権限を最小限に絞る。
- 緊急連絡体制の確認:万が一委託先から障害の連絡が入った際、社内で誰がどう動き、取引先へどう連絡するかを共通認識化しておく。
4. 最後のセーフティネットとしての見極め方
どれほど強固な対策を講じても、サプライチェーン経由のゼロデイ攻撃や高度な侵入を100%防ぎ切ることは困難です。万が一のインシデント発生時に発生する「高額なフォレンジック調査費用」や「事業中断に伴う損害」に対しては、キャッシュフローを守るための実効的なセーフティネットとしてサイバー保険を活用し、経済的リスクをあらかじめ切り離しておくことも重要な経営判断となります。
5. まとめ
クラウドや委託先を狙うサイバー脅威は、もはや一部のIT企業だけの問題ではなく、あらゆる中小企業の事業継続を揺るがす経営リスクです。自社の脆弱性を客観的に見つめ直し、今日からできる実務的な対策を着実に積み重ねていきましょう。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/10/sme-cloud-supplychain-risk/trackback/