

「顧客の個人情報や企業の機密データが外部に流出し、不正アクセス検知の警告が鳴り響いた」。サイバー攻撃による情報漏洩被害は、単なるデータの消失だけに留まらず、社会的な信用失墜、取引先への深刻な損害賠償、そして巨額の法的コストを招きます。インシデント発生時に直面する現実的な実損リスクと客観的な実務対策を解説します。
【公的統計エビデンスと被害額の内訳】
- 警察庁・IPA等のサイバー脅威動向調査:中小企業の脆弱性を突いた不正アクセスや情報漏洩被害の報告件数が依然として高止まりしている。
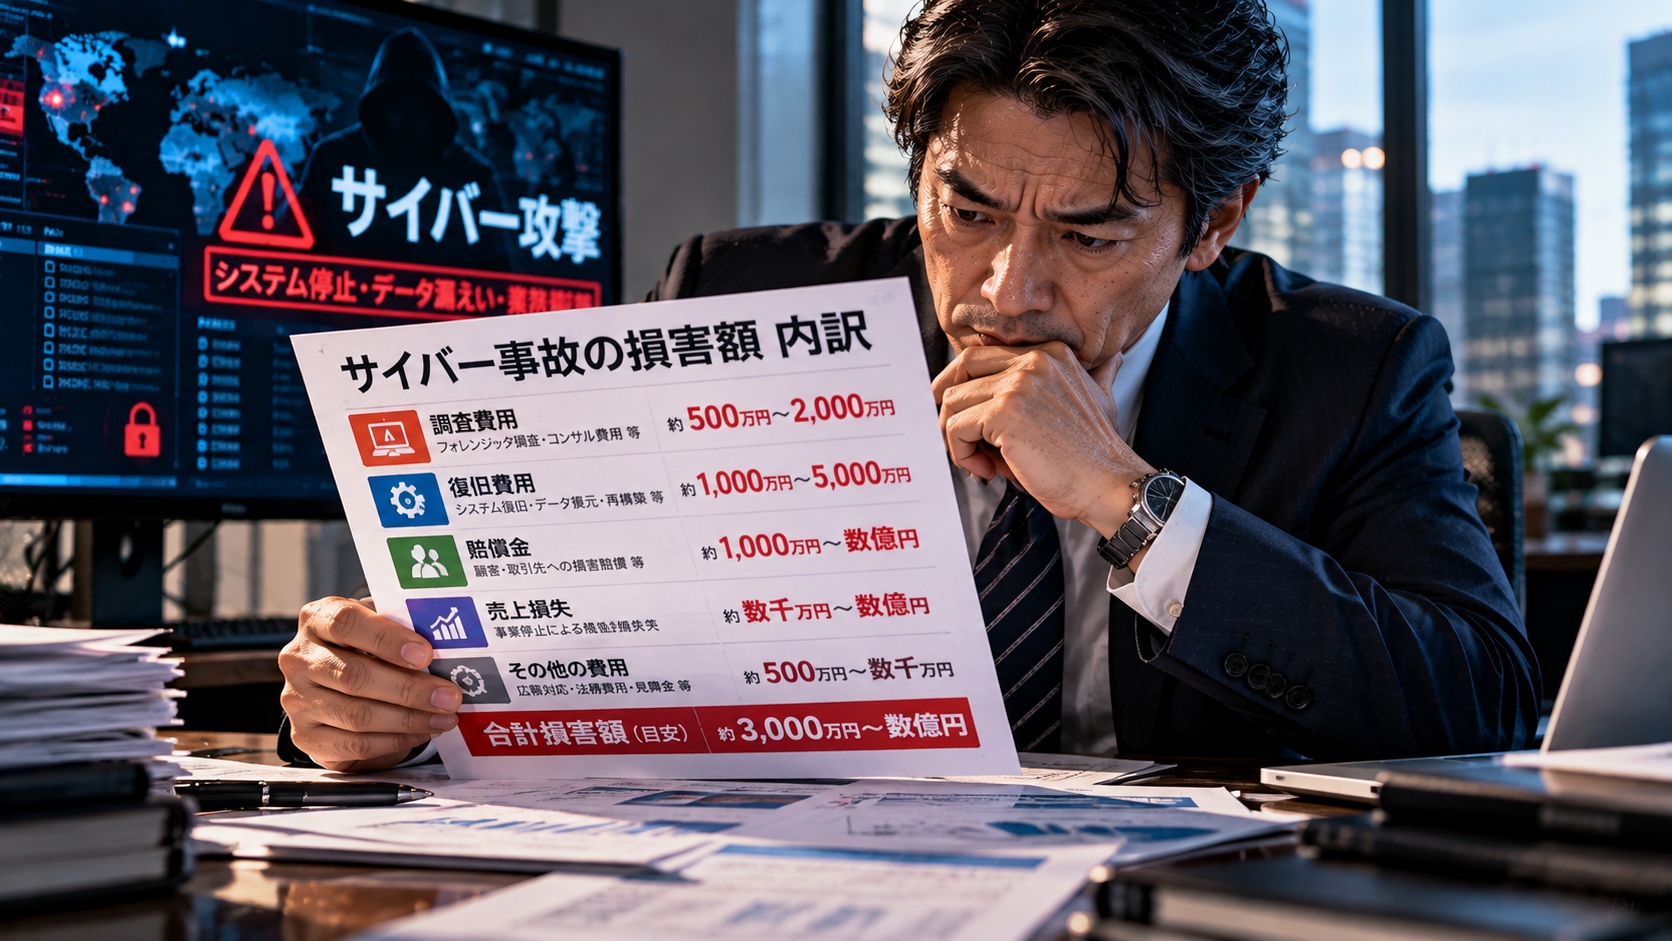
- 情報漏洩・データ流出に伴う想定総損失(損保実査定データ):約1,000万円〜6,000万円超
- 実費用の内訳:
- 事故調査・原因究明および専門家によるインシデント対応費用:200万円〜700万円
- 顧客向けお詫び対応・コールセンター設置・損害賠償・法的対応費用:数百万〜数千万円規模
- システム復旧・バックアップからのリストア・ネットワーク再構築費用:300万円〜1,000万円
- 業務停止に伴う逸失利益やブランド失墜に伴う信用の回復費用:数百万〜数千万円規模
目次[閉じる]
1. なぜ起こったのか?(事件の客観的原因分析)
事件の発端は、「脆弱性が放置された古いVPN機器の外部公開」や「不審な添付ファイルを開いたことによるマルウェアの侵入」でした。攻撃者はネットワークの隙間から侵入し、内部で権限を奪取した上で機密データを不正に窃取します。
「うちのような小さな会社を標的にするメリットはない」という油断が、巧妙化するサイバー攻撃の侵入を許す最大の隙となります。たった一台の端末からの侵入が、組織全体の機密情報を危険に晒します。
2. どうすれば防げたのか?(被害者側の0円防衛実務)
高額な専用システムを新規導入しなくても、「VPN機器等のファームウェア迅速なアップデート」と「機密データへのアクセス権限最小化」を行うだけで、致命的な被害の大部分は水際で阻止できます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | VPN機器や公開サーバーの脆弱性対策パッチ適用と不要なポート開放の速やかな停止 | 情報漏洩の主な初期侵入経路である外部からの不正アクセスの入り口を確実に塞ぐ。 |
| 0円対策(最優先) | 機密データや顧客情報へのアクセス権限を最小限に絞り、多要素認証を徹底する | 万が一端末が侵害されても、組織全体の機密データへの不正アクセスを水際でブロックする。 |
| 0円対策(最優先) | 不審なメールや添付ファイルに関する全社的な警戒ルールの周知と徹底 | マルウェアの初期感染を防ぎ、情報漏洩のリスクを根本から低減させる。 |
| 低コスト対策 | 情報漏洩発生時の調査費用や法的賠償コストをカバーする「サイバー保険」の活用 | 事故発生時の多額のキャッシュアウトや専門的サポート体制の経済負担を強力に補償。 |
3. 明日から社内でゼロ円でできる基本防衛のステップ:3箇条
- 外部からアクセス可能なネットワーク機器の設定状況を点検する
VPNやリモートデスクトップなどの出入り口に古い設定が残っていないかを直ちに確認します。 - 機密データごとのアクセス権限が適切に制限されているか見直す
全社員がすべてのファイルにアクセスできる状態を解消し、権限を最小限に絞ります。 - 不審なアクセスや警告ログの確認体制を整える
セキュリティソフトや機器のログに異常な挙動がないかを定期的にチェックします。
4. 最後のセーフティネットとしての見極め方:サイバー保険等の客観的判断基準
巧妙化するサイバー攻撃に対して、完全に情報漏洩のリスクをゼロにすることは現代のIT環境において極めて困難です。
サイバー保険の客観的判断基準として、以下の要件を確認してください:
- 情報漏洩に伴う第三者への損害賠償責任や法的費用が補償対象に含まれているか
- フォレンジック調査や危機管理広報・相談にかかる専門家の対応費用がしっかりとカバーされているか
- 事故発生時の迅速なアドバイスやサポート体制が整っているか
「万が一の情報漏洩リスクに備える財務の盾」としての活用が、会社の信頼を守ります。
5. まとめ:売り込みを完全排除した客観的結び
情報漏洩の脅威は、適切なアクセス管理と脆弱性の迅速な修正によって確実に被害を最小化できます。明日からの確実な実務運用により、企業の大切な資産と社会的信用を守り抜いてください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/04/cyber-attacks-and-data-breach-risks-for-smes/trackback/