

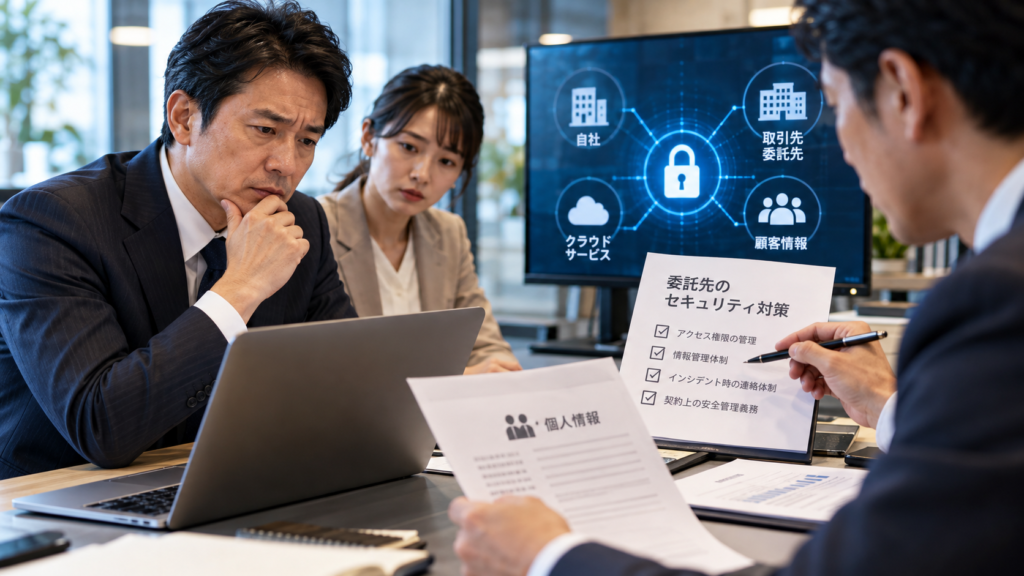
取引先に任せた個人情報は大丈夫?中小企業が確認したい委託先のサイバーリスク
顧客情報や取引先の情報を、外部のシステム会社や業務委託先に預けていませんか。
日々の業務では、会計処理、給与計算、顧客管理、受発注、クラウドサービスなど、社外の会社やサービスに情報を預ける場面が数多くあります。
こうした仕組みは業務の効率化に役立ちます。一方で、情報を預けた委託先や外部サービスでサイバー事故が発生した場合、自社が保有する情報や取引先との関係にも影響が及ぶ可能性があります。
2026年10月9日、情報処理推進機構(IPA)は、不正アクセスによる情報漏えい事案が相次いでいることを受け、企業に対してセキュリティ対策の点検と見直しを呼びかけました。国家サイバー統括室も10月14日、関係機関による注意喚起をまとめて公表しています。
今回の注意喚起では、自社のシステムだけでなく、利用している外部サービスや取引先、委託先まで含めて対策を考えることの重要性が示されています。
この記事では、製造業・建設業・卸売業などの中小企業経営者が、委託先のサイバーリスクについて確認しておきたいポイントを整理します。
1. 自社の対策だけでは防ぎきれない委託先リスク
自社のパソコンにセキュリティソフトを導入し、従業員に注意を呼びかけていても、それだけですべてのリスクを防げるわけではありません。
たとえば、次のような業務を外部に委託している場合を考えてみましょう。
- 顧客情報や取引先情報を管理するクラウドサービス
- 給与計算や勤怠管理などの人事関連業務
- 受発注や請求書の処理
- システムの保守・運用や遠隔サポート
- 顧客データの保管やバックアップ
これらの委託先や外部サービスで不正アクセスなどが発生すると、預けている情報が漏えいしたり、業務に必要なシステムが利用できなくなったりする可能性があります。
また、委託先のシステムに自社のアカウントが登録されている場合、そのアカウントの管理状況も重要です。担当者の退職後も権限が残っている、複数人で同じアカウントを使っているなど、管理が不十分な状態はリスクにつながります。
ここで大切なのは、委託先に業務を任せることと、リスク管理まで完全に任せきることは同じではない、という点です。
2. 委託先に預けている情報を洗い出す
最初に取り組みたいのは、自社がどのような情報を、どの会社やサービスに預けているかを把握することです。
日常的に利用しているサービスでも、担当部署ごとに契約していたり、現場の判断で導入されていたりすることがあります。会社全体で把握できていないサービスがないか確認しましょう。
確認したい項目
- 委託先・サービスの名称と担当者
- 預けている情報の種類と件数
- 個人情報や機密情報が含まれているか
- 委託先からアクセスできる社内システムの範囲
- 情報の保存場所と保存期間
- 契約終了時のデータ返却・削除方法
特に、現在の業務に必要のない情報まで保管し続けていないかは、見直す価値があります。保有する情報を必要最小限にすることで、万一の事故で影響を受ける範囲を抑えられる可能性があります。
すべてを一度に見直すのが難しい場合は、顧客情報、従業員情報、取引先の機密情報など、影響が大きい情報から確認してみてください。
3. アクセス権限と認証の仕組みを確認する
委託先や外部サービスに情報を預けている場合、誰が、どの情報に、どの範囲までアクセスできるのかを把握しておくことが重要です。
業務上の必要性を超えた権限が付与されていると、アカウントが不正利用された際に、被害が広がる可能性があります。
具体的に確認したいこと
- 担当者ごとに必要な権限だけが付与されているか
- 退職者や契約終了先のアカウントが無効化されているか
- 多要素認証を設定できるサービスでは有効にしているか
- 共有アカウントや共通パスワードを使い続けていないか
- 不審なログインや権限変更を確認できるログが残っているか
- セキュリティ更新プログラムが適用されているか
すべてのサービスで同じ対策ができるとは限りません。利用しているサービスの機能や契約条件を確認し、実施可能な対策から進めることが現実的です。
4. 事故発生時の連絡体制を決めておく
サイバー事故は、発生そのものを防ぐ対策だけでなく、発生した後にどう動くかも重要です。
委託先で不正アクセスや情報漏えいの疑いが生じたとき、連絡が遅れたり、誰が判断するのか分からなかったりすると、状況把握や顧客対応に時間がかかる可能性があります。
事前に決めておきたいこと
- 委託先から自社への事故報告窓口
- 事故発生時の連絡方法と報告期限
- 自社側で対応を判断する責任者
- システムの停止やアカウントの無効化を判断する手順
- 専門業者への調査依頼や関係機関への相談方法
- 顧客・取引先・従業員への説明を担当する部署
契約書や業務委託契約の付属文書に、情報管理の責任、事故発生時の報告、調査への協力、データの返却・削除などが定められているかも確認しましょう。
契約書に記載があれば万全というわけではありません。実際に連絡が取れる担当者がいるか、緊急時に必要な情報を共有できるかなど、運用面も大切です。
5. 情報漏えいが起きた場合、どのような負担が考えられるか
委託先で事故が発生した場合、自社への影響は情報が漏えいしたかどうかだけで決まるわけではありません。事故の原因、情報の種類、業務への影響、契約関係などによって対応は変わります。
一般的には、次のような費用や負担が発生する可能性があります。
- 原因調査や影響範囲の特定にかかる費用
- システムの復旧やセキュリティ強化にかかる費用
- 顧客や取引先への連絡、問い合わせ窓口の設置にかかる費用
- 弁護士など専門家への相談費用
- 第三者への損害賠償や紛争対応に関する費用
- 業務停止や受注減少などによる利益への影響
ただし、これらが必ず発生するわけではありません。また、費用の負担者や賠償責任の有無は、事故の原因、契約内容、適用される法律などによって異なります。
情報漏えいが疑われる場合は、被害範囲を確認し、必要に応じて専門家に相談するとともに、個人情報保護法などに基づく報告・本人通知の要否も確認することが重要です。
6. サイバー保険で確認しておきたいポイント
サイバー事故に備える手段の一つとして、サイバー保険があります。ただし、契約していれば、委託先で起きた事故に関する費用がすべて補償されるとは限りません。
自社が被保険者となる契約で、委託先や外部サービスに起因する事故がどのように扱われるかを確認しておくことが大切です。
確認したい補償内容
- 情報漏えいなどに関する事故調査費用
- 顧客への通知や問い合わせ対応などの費用
- 法律相談や危機管理対応に関する費用
- 第三者への損害賠償責任
- システム停止などによる利益損失への補償
- 外部委託先に起因する事故の取り扱い
実際の補償対象は、契約内容、事故原因、対象となる損害、特約、免責事項、支払限度額などによって異なります。業務停止による損失や委託先で発生した事故が対象になるかについても、個別に確認が必要です。
保険の確認とあわせて、事故時の初動対応やバックアップ、委託先との連絡体制を整えておくことも重要です。
7. 今日からできる委託先リスクの点検
大がかりなシステム変更をすぐに行えなくても、現状を把握することから始められます。まずは次の項目を確認してみましょう。
- 顧客情報や従業員情報を預けている委託先を一覧にする
- 委託先がアクセスできる情報と権限を確認する
- 多要素認証やアカウント管理の状況を確認する
- 事故発生時の連絡先と報告手順を確認する
- 契約書の情報管理・事故報告に関する条項を確認する
- サイバー保険の補償範囲と免責事項を確認する
一度にすべてを完了させる必要はありません。まずは重要な情報を扱う委託先から着手し、定期的に見直す仕組みをつくることが大切です。
8. まとめ|自社と委託先を一体で考える
サイバーリスクへの備えは、自社のパソコンやネットワークを守るだけでは完結しません。業務を委託している会社や外部サービスとのつながりも含めて、情報の流れと管理方法を把握する必要があります。
まずは、どの情報を誰に預けているのか、アクセス権限は適切か、事故が起きたときに連絡が取れるかを確認してみてください。
そして、技術的な対策、契約上の取り決め、事故時の対応手順、保険による備えを組み合わせて考えることが重要です。
この記事が、自社の委託先管理やサイバーリスク対策を見直すきっかけになれば幸いです。
※本記事は一般的な情報提供を目的としています。個別の事故への対応、法令上の義務、保険の補償可否については、関係機関や専門家、保険会社などにご確認ください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/15/vendor-cybersecurity-data-leak-risk/trackback/