

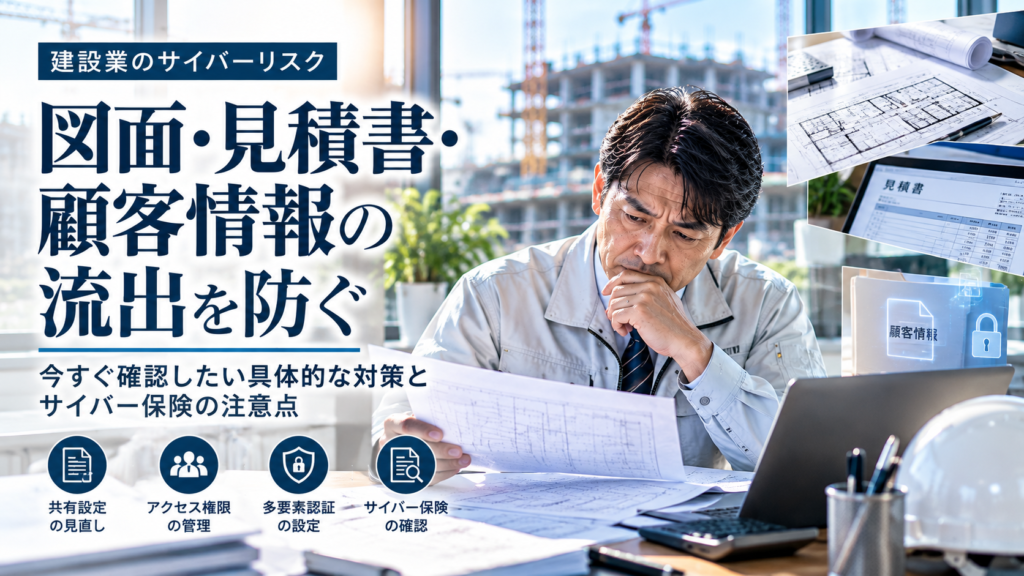
建設業の図面・見積書・顧客情報流出を防ぐ具体策と保険の注意点
建設会社が日々扱う図面、見積書、施工写真、顧客情報。これらの情報は、工事を進めるために欠かせない一方、社外に流出すると取引や信用に影響する可能性があります。
「うちは大企業ではないから狙われない」「重要な情報は紙で保管しているから大丈夫」と考えていても、メールの誤送信、共有リンクの設定ミス、退職者のアカウントの放置、取引先を経由した不正アクセスなど、情報が外部に漏れるきっかけは身近にあります。
この記事では、建設会社が保有する情報の流出によって何が起きるのか、どこを点検すればよいのか、万一の際にどう動くのかを整理します。最後に、サイバー保険を確認するときの注意点も解説します。
1. 建設会社が守るべき情報は図面だけではない
建設会社では、工事の計画から見積もり、施工、引き渡しまで、さまざまな情報を社内外で共有します。まずは、自社がどのような情報を保有し、誰と共有しているのかを把握することが出発点です。
図面・施工データ
- 建築図面、構造図、設備図、施工図
- CADデータ、BIMデータ、施工計画書
- 現場写真、施工記録、工程表
- 設備の配置や建物の構造に関する情報
これらが流出すると、設計・施工に関するノウハウや機密情報が第三者に知られるおそれがあります。情報の内容によっては、発注者との契約や情報管理上の取り決めに関わる問題になる可能性もあります。
見積書・原価・取引情報
- 見積書、実行予算、原価資料
- 仕入先や協力会社の単価・条件
- 入札や受注に関する資料
- 取引先との契約書、請求書
見積書や原価資料が競合先などに渡れば、価格交渉や今後の受注活動に影響する可能性があります。ただし、実際の影響は情報の内容、契約関係、流出先などによって異なります。
顧客・従業員・協力会社の情報
- 顧客の氏名、住所、電話番号、メールアドレス
- 現場担当者や従業員の連絡先
- 協力会社の担当者情報、取引条件
- 契約や請求に関する情報
個人情報が漏えいした場合は、本人への対応や関係機関への報告などが必要になることがあります。すべての漏えいが同じ対応になるわけではないため、情報の種類や事実関係に応じて確認する必要があります。
2. 情報流出はどこから起きるのか
情報流出は、外部からのサイバー攻撃だけで発生するわけではありません。日常業務の中にある管理上の隙も確認しておく必要があります。
共有リンクの設定ミス
クラウドストレージなどで図面や見積書を共有するとき、リンクを知っている人なら誰でも閲覧できる設定になっていると、意図しない相手に情報が渡る可能性があります。
確認したいのは、現在共有しているファイル、リンクの公開範囲、閲覧・編集できる相手、共有期限です。必要な相手だけがアクセスできる設定に見直しましょう。
メールの誤送信・添付ファイルの取り違え
送信先を間違えたり、別の会社の見積書を添付したりすることで、情報が外部に渡る場合があります。送信前の宛先確認に加え、機密性の高い資料を送る際の社内ルールを決めておくことが重要です。
退職者・異動者のアカウントが残っている
退職者や担当変更前の協力会社担当者が、共有フォルダや業務システムにアクセスできる状態になっていないでしょうか。利用者の変更時にアカウントや権限を見直さないと、必要のないアクセスが残る可能性があります。
協力会社との情報共有
建設業では、元請会社、下請会社、専門工事会社など、複数の事業者が情報を共有します。自社だけでなく、共有先の管理方法や、誰がどの情報にアクセスできるかも確認したいポイントです。
不正アクセスやランサムウェアによる窃取
サイバー攻撃では、データを使えなくするだけでなく、情報を盗み出して公開をほのめかす手口も確認されています。警察庁も、データを窃取したうえで公開を脅し、金銭を要求する二重恐喝について注意喚起しています。
そのため、「バックアップがあるから大丈夫」とは限りません。データの復旧対策と、情報を不正に持ち出されないための対策を分けて考える必要があります。
3. 社長が優先して確認したい4つの対策
対策を一度にすべて整えるのが難しい場合は、まず次の4項目から始めてください。
対策1:共有中のファイルとリンクを棚卸しする
- 図面・見積書・顧客情報をどこに保存しているか確認する
- 外部共有しているファイルと共有リンクを洗い出す
- 公開範囲が広すぎるリンクを制限する
- 不要になった共有リンクを停止する
担当者が変わっても確認できるよう、保存場所と管理責任者を一覧にしておくと運用しやすくなります。
対策2:アクセス権限を必要最小限にする
- 社員・協力会社ごとに閲覧できる情報を確認する
- 編集権限が必要な人と、閲覧だけでよい人を分ける
- 退職者・異動者・契約終了した協力会社の権限を削除する
- 管理者権限を必要な担当者に限定する
全員がすべての情報を見られる状態を避け、業務に必要な範囲だけアクセスできるようにすることが、被害の拡大防止につながります。
対策3:重要なアカウントに多要素認証を設定する
クラウドストレージ、メール、図面管理システム、リモートアクセスなど、重要なアカウントについて多要素認証を設定できるか確認しましょう。パスワードだけに依存しない仕組みを取り入れることで、不正ログインのリスクを低減できます。
あわせて、パスワードの使い回しを避け、利用しているサービスや機器の更新を適切に行いましょう。
対策4:誤送信・流出が疑われた際の連絡手順を決める
情報流出が疑われたときに、担当者が一人で判断して対応を遅らせないよう、社内の連絡先と初動手順を事前に決めておきます。
- 誰に、どの順番で連絡するか
- 対象のファイル・アカウント・共有先をどう確認するか
- 証拠となるメール、ログ、画面情報をどう保全するか
- 顧客、発注者、協力会社への連絡を誰が判断するか
- 必要に応じて専門業者、警察、関係機関にどう相談するか
被害が疑われる場合、関係する端末やアカウントを独断で初期化したり、ログなどの証拠を消したりしないことも重要です。具体的な対応は状況に応じて専門家などに相談してください。
4. 情報が流出したとき、建設会社に何が起きるのか
情報流出による影響は、漏れた情報の種類や範囲、取引先との契約、実際に発生した損害によって変わります。想定しておきたい影響には、次のようなものがあります。
- 顧客・発注者への対応:事実確認、説明、問い合わせ対応、必要な通知など
- 取引関係への影響:契約上の報告や情報管理体制の説明を求められる可能性
- 調査・復旧の負担:原因調査、専門業者への依頼、システムやアカウントの再設定など
- 営業・受注への影響:信用低下や取引先との関係に影響する可能性
- 法的・金銭的な対応:事実関係や契約内容などに応じて、賠償や関係機関への報告が問題になる可能性
重要なのは、流出したという事実だけで損害額や法的責任が一律に決まるわけではないことです。何が、いつ、どこまで流出したのかを把握し、契約や法令に照らして対応を判断する必要があります。
5. 万一のときに備え、サイバー保険で確認したいこと
サイバー保険は、サイバー事故に関連して発生する一定の費用や損害に備えるための選択肢です。ただし、図面や見積書、顧客情報が流出すれば、あらゆる損害が自動的に補償されるわけではありません。
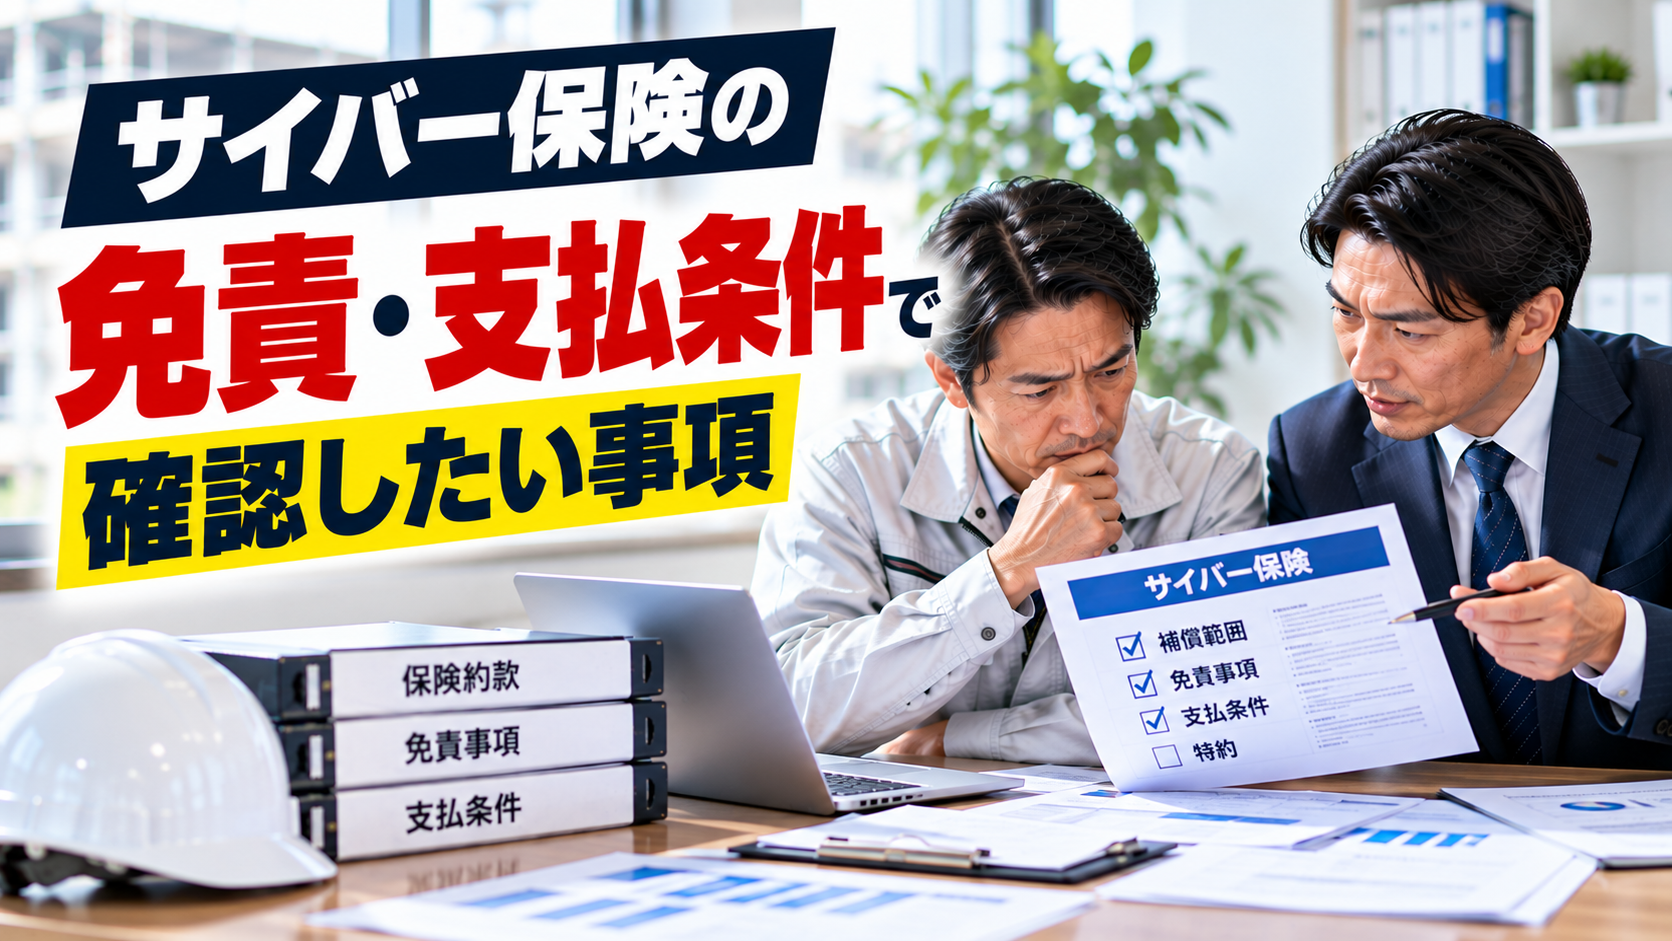
補償の対象は、契約している商品、補償条項、特約、事故の原因、損害の種類、免責金額、支払限度額、除外事項などによって異なります。契約内容を確認する際は、少なくとも次の点を整理しておきましょう。
- 情報漏えい・不正アクセスなど、どのような事故が補償対象となるか
- 原因調査、フォレンジック、システム復旧などの費用が対象となる条件
- 顧客や取引先への賠償責任が生じた場合の補償条件
- 弁護士費用、通知・問い合わせ対応などの費用が対象となるか
- 業務停止による利益損失が対象となる場合、その適用条件や待機期間
- 委託先・協力会社に関連する事故が、どのように扱われるか
- 事故発生時の保険会社への連絡期限や、事前承認が必要な費用
特に、図面や見積書などの営業秘密・機密情報の流出と、個人情報の漏えいでは、問題となる損害や対応が異なる場合があります。自社が保有する情報と取引先との契約を踏まえて、具体的な補償条件を確認してください。
また、保険は情報管理体制そのものの代わりにはなりません。共有設定、アクセス権限、多要素認証、初動手順の整備とあわせて、事故後の費用負担に備える手段として検討することが大切です。
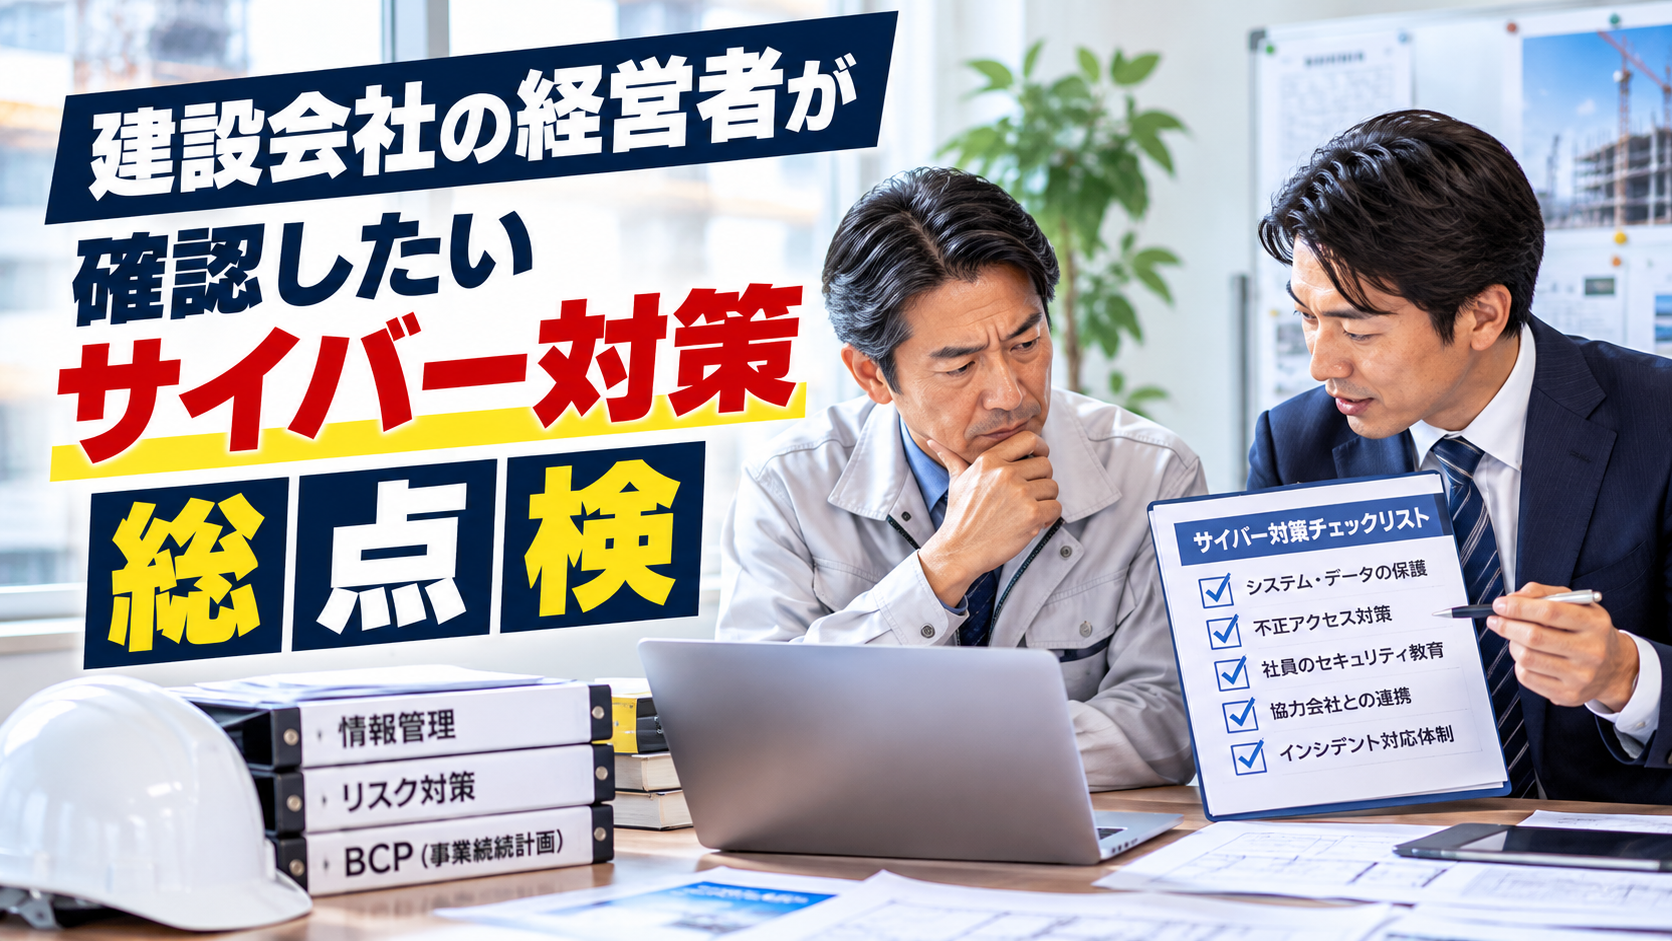
6. 社長が今日から確認できるチェックリスト
まずは、次の項目を社内で確認してみてください。すべてを一度に解決する必要はありません。未対応の項目を把握し、担当者と実施時期を決めることが第一歩です。
- □ 図面・見積書・顧客情報の保存場所を把握している
- □ 外部共有中のファイルとリンクを確認している
- □ 共有リンクの公開範囲を必要な相手に限定している
- □ 社員・協力会社ごとのアクセス権限を管理している
- □ 退職者・異動者・契約終了先の権限を削除している
- □ 重要アカウントに多要素認証を設定している
- □ メール送信時の宛先・添付ファイルの確認ルールがある
- □ 情報流出が疑われた際の社内連絡先と初動手順が決まっている
- □ サイバー保険の補償対象・免責・事故連絡手順を確認している
費用をかけずに始められる対策もあります。たとえば、共有リンクの棚卸し、退職者アカウントの確認、社内連絡先の一覧化は、現在利用しているシステムの機能や社内ルールを見直すことから着手できます。
まとめ:情報の保存場所・共有先・権限を見直す
建設会社が守るべき情報は、図面だけではありません。見積書や原価資料、顧客情報、施工写真、協力会社との共有データなど、日常業務で扱う情報の一つひとつが管理対象になります。
まずは、どこに情報が保存され、誰と共有され、誰がアクセスできるのかを確認してください。そのうえで、共有リンクの見直し、アクセス権限の整理、多要素認証、事故時の連絡手順という4つの対策から取り組むことをおすすめします。
サイバー保険についても、加入の有無だけで判断せず、自社で想定する事故と補償条件が合っているかを確認することが大切です。
情報管理の仕組みを整えることは、顧客や発注者、協力会社との信頼関係を守るための取り組みでもあります。まずは今日、共有中の図面や見積書のアクセス権限を一つ確認するところから始めてみてください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/15/construction-drawings-estimates-customer-data-leak/trackback/