

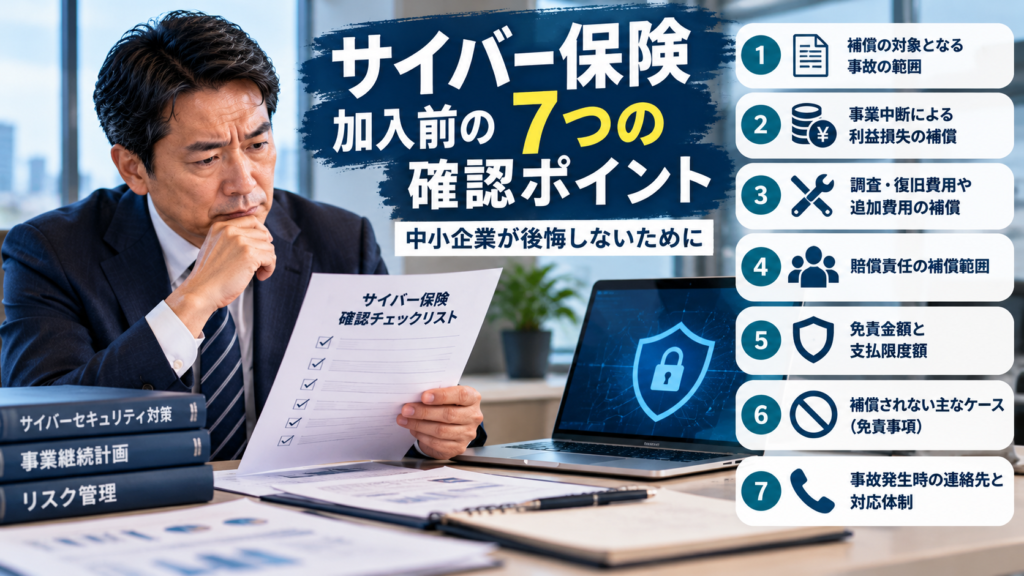
サイバー保険を検討するとき、保険料や補償限度額だけで比較していませんか?
同じ「サイバー保険」という名称でも、対象となる事故、事故対応費用、事業中断による損失、免責事項などは商品や契約内容によって異なります。保険料が手頃でも、自社が備えたいリスクに対応していなければ、期待していた補償を受けられない可能性があります。
独立行政法人情報処理推進機構(IPA)も、サイバー保険の導入を検討する際には、補償設計や運用面の確認が重要であると解説しています。
この記事では、中小企業がサイバー保険に加入する前に確認しておきたい7つのポイントを整理します。
1. 補償対象となる事故の範囲
最初に確認したいのは、どのような事故が補償対象になるかです。
サイバー事故には、不正アクセス、ランサムウェア感染、情報漏えい、ウェブサイトの改ざん、システム停止など、さまざまなケースがあります。ただし、すべての事故がすべての商品で同じように補償されるわけではありません。
自社が利用しているシステムや保有する情報、業務の内容を踏まえ、どのような事故に備えたいのかを整理してから、補償対象を確認しましょう。
2. 事故対応費用やシステム復旧費用
サイバー攻撃の被害後には、原因調査、被害範囲の確認、顧客への連絡、外部専門家への相談、データやシステムの復旧などに費用が発生する場合があります。
こうした費用が補償対象になるか、また、どのような条件で支払われるかを確認することが大切です。外部業者への依頼に保険会社の事前承認が必要となる場合もあるため、事故が起きてから慌てないよう、手続きも確認しておきましょう。
3. 事業中断による利益損失や追加費用
受発注や生産管理のシステムが停止すると、通常どおりに営業できず、利益の減少や代替手段を確保するための追加費用が発生する可能性があります。
事業中断に関する補償は、基本補償に含まれるとは限らず、特約などの追加が必要な商品もあります。補償の有無だけでなく、対象となる事故、免責期間、損害額の算定方法なども確認しましょう。
4. 損害賠償責任と第三者への対応
顧客や取引先の情報が漏えいしたり、第三者の業務に影響を与えたりした場合、状況によっては損害賠償請求などに発展する可能性があります。
確認したいのは、法律上の損害賠償責任や、弁護士費用などの争訟費用がどの範囲で対象となるかです。事故対応にかかる費用と、第三者に対する賠償責任は別の補償項目として確認すると、内容を整理しやすくなります。
5. 免責金額・支払限度額・自己負担
補償項目があっても、実際の支払額は免責金額や支払限度額などによって変わります。
- 免責金額:損害のうち、契約者が自己負担する金額
- 支払限度額:保険金の支払いに設定される上限額
- 補償項目ごとの限度額:全体の限度額とは別に上限が設定されている場合がある
例えば、全体の支払限度額だけを見ていても、事故対応費用などに個別の限度額が設けられていれば、想定していた金額まで支払われないことがあります。保険料とのバランスだけでなく、自社で負担できる金額も踏まえて検討しましょう。
6. 補償されないケースや契約上の条件
加入前には、補償される内容だけでなく、補償対象外となるケースも確認しておきたいところです。
対象となる事故の定義、故意による行為、契約上の免責事項、特定の損害や費用の扱いなどは、商品や約款によって異なります。また、サイバー攻撃に関連する損害であっても、すべてが自動的に補償対象になるとは限りません。
パンフレットの概要だけで判断せず、重要事項説明書や約款を確認し、判断が難しい点は保険会社や取扱代理店に具体的に質問しましょう。
7. 事故発生時の連絡先と対応体制
サイバー事故が疑われた際、社内で誰が判断し、どこに連絡するのかが決まっていないと、初動対応に時間がかかる可能性があります。
加入前に、次の点も確認しておくと安心です。
- 事故受付窓口と連絡方法
- 緊急時に利用できる相談・支援サービスの内容
- 外部の調査会社や復旧業者を手配する際の手順
- 費用を支出する前に必要な連絡や承認
- 事故発生後に提出する書類や記録
保険商品によっては、金銭的な補償だけでなく、初動対応や専門家への相談を支援するサービスが用意されている場合があります。利用できる時間帯や支援の範囲、費用負担の有無も確認しましょう。
サイバー保険5社の比較も参考にする
ここまでの7つのポイントを確認したら、複数の商品を比較し、自社が必要とする補償が用意されているかを確認してみましょう。
保険料だけで決めるのではなく、事故対応費用、賠償責任、事業中断、免責事項、事故時の支援体制などを同じ視点で比べることが大切です。
まとめ:自社が備えたいリスクから補償を考える
サイバー保険に加入する前には、補償対象となる事故、事故対応費用、事業中断による損失、損害賠償責任、免責金額と支払限度額、補償対象外の条件、事故時の連絡手順という7つのポイントを確認しましょう。
大切なのは、補償項目の数や保険料だけで判断するのではなく、自社の業務やシステム環境を踏まえて、どのリスクに備える必要があるかを整理することです。
サイバー保険はリスク対策の一つですが、すべての損失を補償するものではありません。日頃のセキュリティ対策や事故対応手順の整備とあわせて、自社に合った補償を検討しましょう。
参考資料





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/13/cyber-insurance-checkpoints/trackback/