

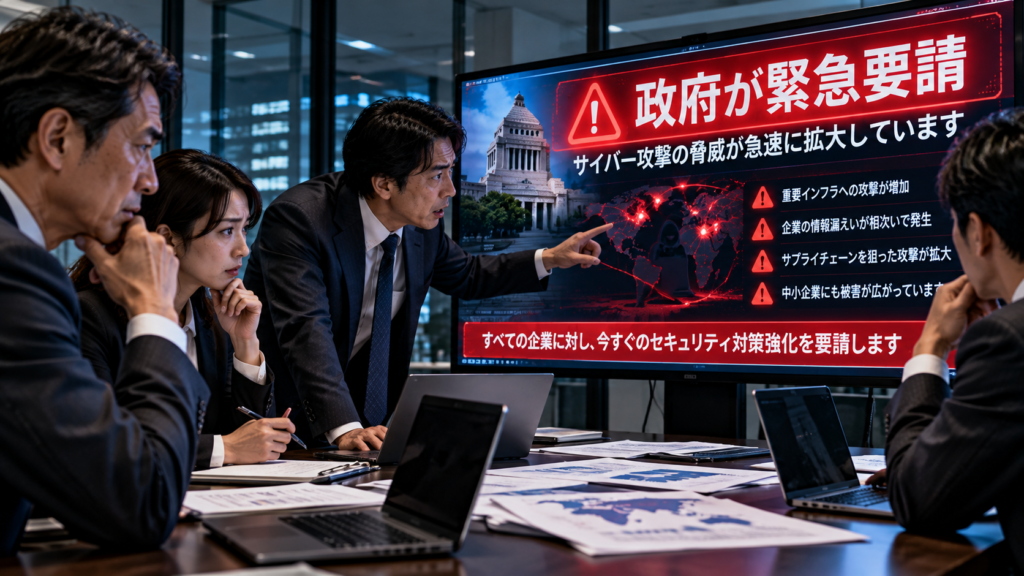
「うちは大企業ではないし、政府の動きなんて関係ない」——そう油断していませんか。しかし、相次ぐ大規模な情報漏洩や不正アクセス事案を受け、内閣官房国家サイバー統括室は関係省庁および企業・団体に向けて、異例の「緊急要請」を発出しました。国がここまで強い警戒を促す背景には、もはや一部の企業だけでなくサプライチェーン全体が危機に瀕している現実があります。本記事では、政府要請のポイントと中小企業が取るべき防衛策を解説します。
【公的統計エビデンスと被害額の内訳】
警察庁やIPA(情報処理推進機構)、損害保険の実績によると、不正アクセスや情報漏洩が発生した場合、中小企業が被る損害コストは数千万円規模に達します。その主な内訳は以下の通りです。
・フォレンジック調査費用(約150万〜500万円)
・お詫び対応・コールセンター設置費(数百万〜数千万円)
・弁護士費用および法的対応費(約100万〜300万円)
・取引先への賠償や信用失墜に伴う休業損害(数千万〜数億円)
1. なぜ起こったのか?
多くの中小企業経営者は、「自社のセキュリティソフトを更新しておけば十分だ」と考えがちです。
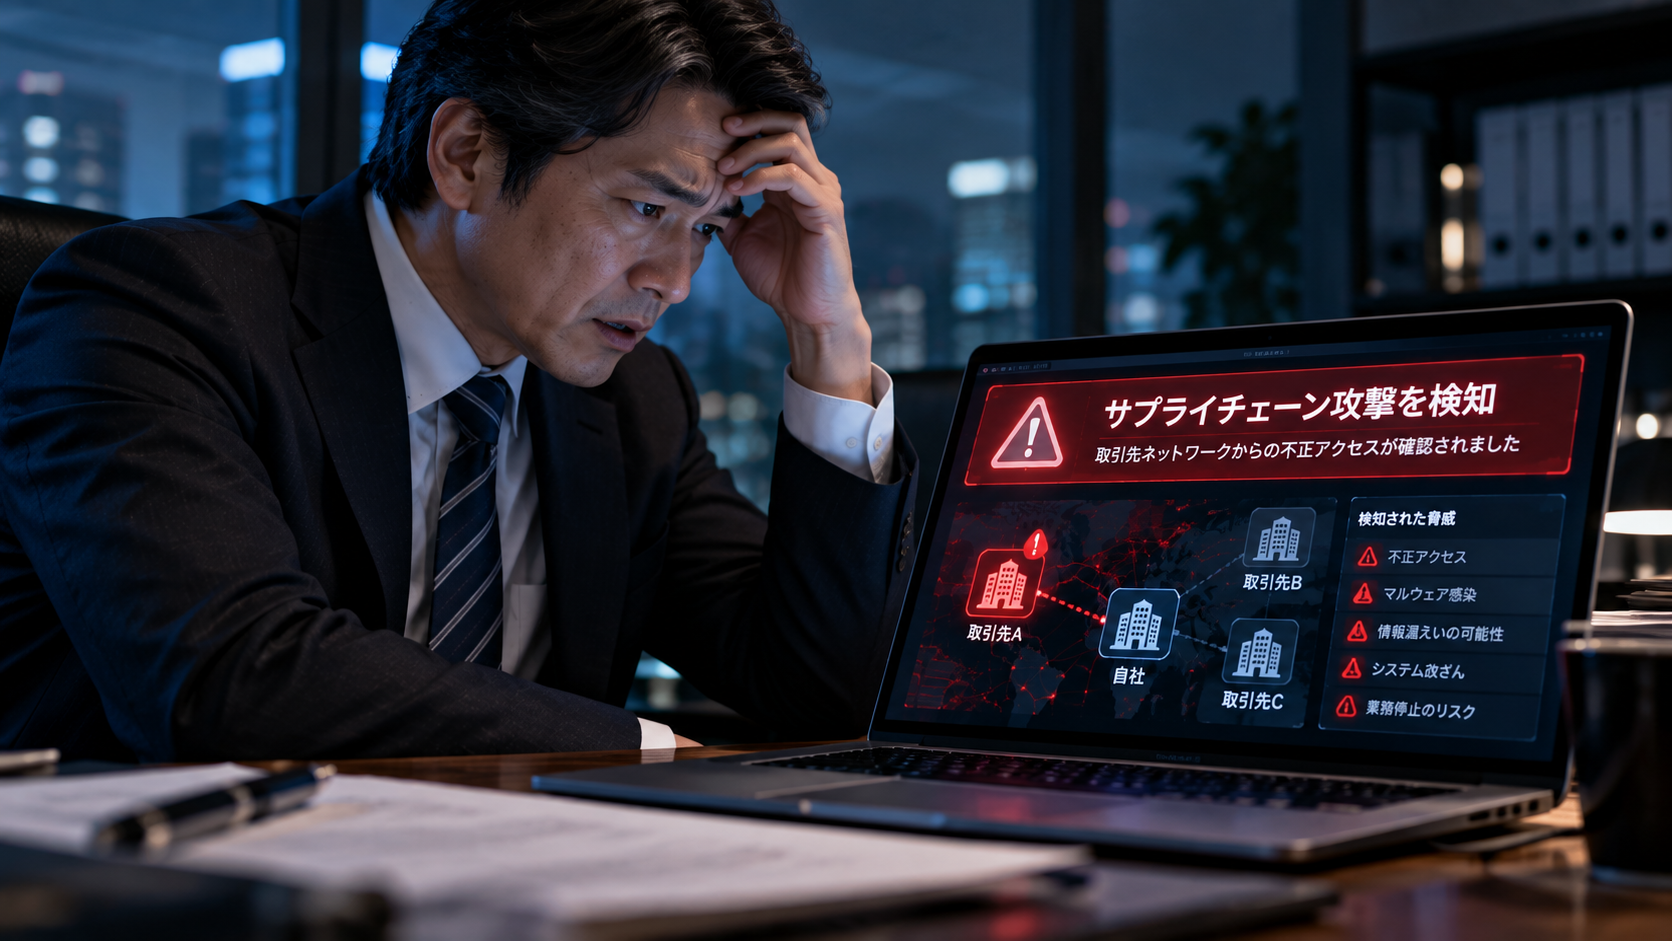
しかし、今回の政府による緊急要請で特に強調されているのは、「インターネットに公開されたシステムの脆弱性管理」「アカウントの多要素認証」に加え、「委託先企業を含むサプライチェーン全体の把握と見直し」です。自社の対策がいくら万全でも、つながっている委託先やクラウドの隙を突かれれば、一瞬で自社も加害者や被害者に仕立て上げられます。「自社が直接攻撃されなくても、周囲の脆弱性から連鎖的に崩壊する」という構造的リスクを見落としている点が最大の盲点です。
2. どうすれば防げたのか?
政府の要請に応じた的確な管理体制の構築と、万一の事故に備えたリスクファイナンスを組み合わせる必要があります。平素からの脆弱性管理を徹底するとともに、事故発生時の莫大なコストを保険金でカバーする体制を整えましょう。
3. 明日から社内でゼロ円でできる基本防衛のステップ
- 一、インターネットに公開されているウェブシステムや機器の脆弱性管理(修正パッチの迅速な適用)を点検する。
- 二、業務システムやメールのアカウント管理を強化し、可能な限り多要素認証を導入する。
- 三、保有する顧客情報や機密データのアクセス権限を見直し、最小限にコントロールする。
4. 最後のセーフティネットとしての見極め方
政府がそこまで強い警告を発している通り、複雑化したサプライチェーン全体の脅威を自社の力だけで100%封じ込めることは極めて困難です。
パキラ合同会社がリスクマネジメントの現場で一貫して警鐘を鳴らしている通り、予期せぬ情報漏洩やシステム停止による莫大な賠償・対応コストから会社のキャッシュフローを守り抜くためには、「サイバー保険」という最終的なセーフティネットが不可欠です。平素からの備えと保険の準備こそが、経営者の真の防衛策となります。
5. まとめ
内閣官房による異例の緊急要請は、サイバー脅威が国全体に関わる非常事態であることを示しています。
「うちは大丈夫」という過信を捨て、政府要請に沿った脆弱性管理とサイバー保険による備えを今すぐ固めましょう。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/13/government-emergency-cybersecurity-request/trackback/