

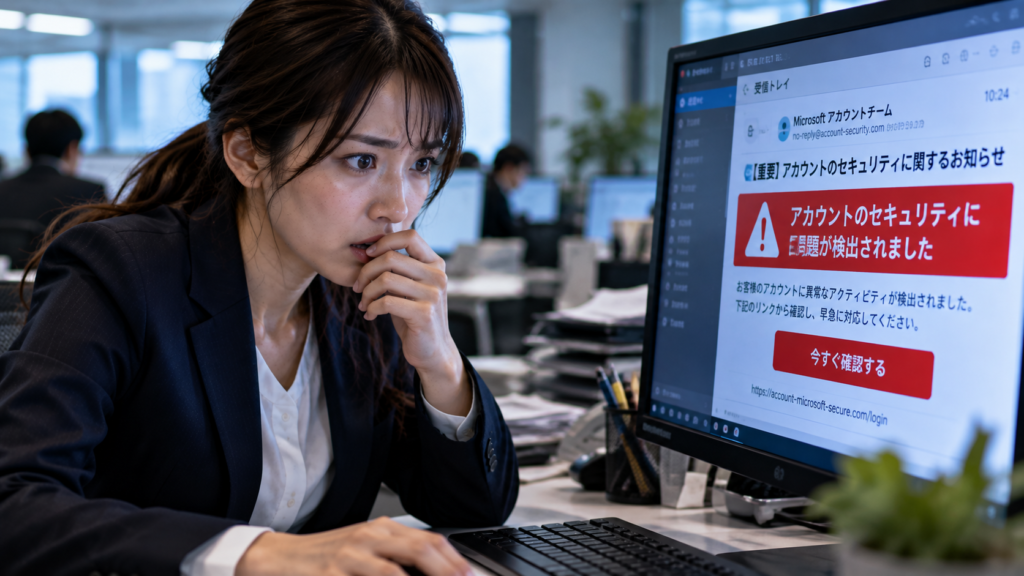
警察庁やIPA(情報処理推進機構)等の公表資料によると、Microsoft 365やGoogle Workspaceなどのクラウド型メール・グループウェア環境を狙った不正アクセスにおいて、攻撃者はサーバーのデータを即座に暗号化したり破壊したりするのではなく、あえてアカウントにこっそり侵入した後に「目立った破壊活動を行わず、受信するすべてのメールや経営者のカレンダー(スケジュール)情報を外部のフリーアドレスへ自動転送・同期させる」という、極めて巧妙な「潜伏型スパイ工作(BECの準備段階)」を長期にわたって継続する事件が急増しています。
多くの経営者は「ウイルス対策ソフトが入っているから大丈夫」「普段と変わらずメールやカレンダーが使えているから安全だ」と過信していますが、裏で自社の極秘プロジェクトの予定や取引先とのやり取り、買収・資金移動のスケジュールがすべて犯罪グループにリアルタイムで丸見えになっている現実に気づいていません。
現場の管理責任者からは、「破壊活動がないのにどうやって不正侵入を見抜けばよいのか」「メールの自動転送設定をどう管理・制限すればよいか」といった切実な相談が寄せられています。本稿では、Microsoft 365のメール転送ルールに潜む潜伏工作の恐怖と、中小企業が今すぐ講じるべき実務上の防衛ルールを整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や国内外のセキュリティ専門機関の公表資料によると、クラウドメールの不正アクセスやメール転送ルールを悪用した潜伏工作に起因する被害が発生した場合、企業が被る主な損害・対応費用の内訳は以下の通りです。
・ビジネスメール詐欺(BEC)による巨額の金銭被害:経営者のカレンダーやメールのやり取りから取引先の入金スケジュールを完璧に把握され、偽の口座変更メールで送金資金をだまし取られる被害。
・フォレンジック調査・原因究明費用:いつ、どのデバイスから不正ログインされ、どの自動転送ルールが仕掛けられたかを特定する専門家費用(数百万円単位)。
・弁護士費用・法的対応費:情報流出や不正送金に伴う関係機関への報告、取引先との損害賠償協議に伴う法的コスト。
・全社システム緊急監査・パスワードリセット実費:全アカウントのセッション強制切断や、監査ログの網羅的解析にかかる実費。
メール転送による潜伏工作は「気づいた時にはすでに次の大規模詐欺(BEC)の罠が完了している」というタイムラグの恐ろしさが最大の特徴です。
1. なぜ起こったのか?
メール転送ルールを悪用した潜伏工作が後を絶たない背景には、攻撃者がフィッシングメール等で経営者や経理担当者のMicrosoft 365アカウントのパスワードを盗み出した後、管理画面の奥深くにある「受信トレイのルール(転送設定)」や「Outlookの自動転送機能」を使い、外部の外部アドレスへこっそり転送するルールを追加している実態があります。
クラウドサービス自体の標準機能であるため、通常のメール送受信エラーが発生せず、被害者側は異変に全く気づきません。経営陣や管理部門が「クラウドメールの管理者設定で外部転送を一律に禁止するポリシー」を導入していなかったり、不審なログイン履歴の監視を怠っていたりする管理体制の盲点が、そのまま犯罪グループの長期潜伏を許す構造的要因となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| 外部メール転送の原則禁止設定 | Microsoft 365(Exchange Online)の管理者設定で、組織外への自動メール転送をポリシーとして一律ブロックする。 | スパイ工作(外部転送)の根本的阻止 |
| 監査ログ・転送ルールの定期点検 | 社内の全アカウントにおいて、見覚えのない自動転送ルールが追加されていないかを管理者が定期的にチェックする習慣化。 | 潜伏中の不正ルールの早期発見・削除 |
| 管理画面への多要素認証(MFA)義務化 | すべてのユーザーアカウント、特に経営者や権限を持つアカウントへの多要素認証(MFA)の強制適用。 | パスワード窃取による初期侵入の完全阻止 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
Microsoft 365のメール転送ルールを悪用した潜伏工作とカレンダーの覗き見の恐怖から自社を守るため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:外部転送ポリシーの確認:社内のクラウドメール環境で、外部アドレスへの自動転送が許可されたままになっていないかの設定確認。
- 第2のステップ:既存の転送ルール棚卸し:現在、組織内の各アカウントに設定されている「受信トレイのルール」に不審な外部転送がないかの緊急点検。
- 第3のステップ:経営者アカウントのログイン監視:社長や役員など機密性の高いアカウントに対し、海外からの不審なアクセスやセッション履歴がないかの確認。
4. 最後のセーフティネットとしての見極め方
どれほど厳格な設定を行っても、巧妙化するフィッシングやゼロデイ攻撃によって初期侵入を許し、一時的にメール転送やカレンダーの閲覧を許してしまうリスクを100%完全にゼロにすることは困難です。
万が一、潜伏工作を見抜けずにビジネスメール詐欺(BEC)等に発展し、巨額の不正送金被害や調査費用が発生した場合、企業の財務基盤は深刻な打撃を受けます。そのため、自社の財産と信頼を守る最後のセーフティネットとして、不測の情報漏えい事故や不正送金被害を幅広くカバーするサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
Microsoft 365のメール転送ルールを悪用した潜伏工作は、社内の金庫の合鍵を渡した上で、すべての予定や商談を毎日相手に生中継しているようなものです。まずはコストをかけずに実践できる外部転送の禁止ポリシーの適用や転送ルールの棚卸しから、会社の命運を守る確実な一歩を踏み出してください。



コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/12/microsoft365-mail-forwarding-rule-risk-202610/trackback/