

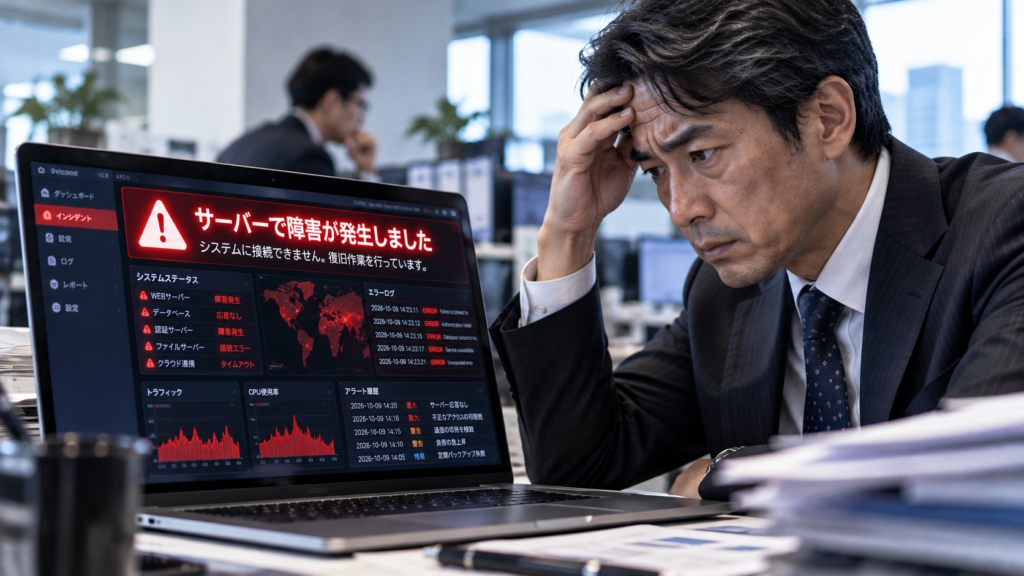
2026年10月上旬、大手クラウドサービスへのランサムウェア攻撃による大規模なシステム障害や、問い合わせ窓口・会員管理システム等の委託先を狙った不正アクセス、情報漏えい事案が全国的に相次いで発生しています。政府(内閣官房国家サイバー統括室)からも関係省庁会議を通じて企業への対策強化が要請されるなど、自社内のセキュリティを固めるだけでは防ぎきれない「サプライチェーン全体の脆弱性」が深刻な経営課題として浮き彫りになっています。現場の経営者や情報システム担当者からは、「自社サーバーは安全でも、利用中のクラウド基盤や委託先が被弾すると業務が完全に停止してしまう」「バックアップのリカバリ手順や委託先との責任分界を急ぎ見直す必要がある」といった切実な相談が寄せられています。本稿では、最新のインシデントの客観的な事実に基づき、企業が直ちに講じるべき実務上の防衛策を整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や内閣官房国家サイバー統括室等の公表資料によると、近年のサイバーインシデント(ランサムウェア感染やサプライチェーン経由の不正アクセス)における平均的な損害・対応費用は、事案の規模や業種により多岐にわたりますが、主に以下の項目で構成されます。
・フォレンジック調査費・原因究明費用:専門業者による感染経路特定やログ解析に数百万円単位。
・システム復旧・データ再構築費:クラウド環境の再構築やバックアップからの復元にかかる実費。
・弁護士費用・法的対応費:利用者への説明、窓口対応、損害賠償協議に伴う専門家費用。
・休業損害・逸失利益:システム停止やメール不達に伴う業務遅延・機会損失。
単なるデータ流出の有無にとどまらず、事業継続そのものが脅かされる点が最大の特徴です。
1. なぜ起こったのか?
直近のインシデントでは、クラウドサービスへのランサムウェア攻撃によるサービス停止やデータ暗号化に加え、外部の委託先企業が保有する管理システムへの不正ログイン、さらには脆弱性を突いた不正アクセスの踏み台化が多発しています。攻撃者は防御が手薄になりがちなクラウド上のサービスや委託先を侵入経路とし、そこから連鎖的に被害を拡大させています。自社で強固なセキュリティを構築していても、外部委託先やクラウド事業者の管理体制や設定に不備があれば、サプライチェーン全体として甚大な影響を受ける構造的リスクが存在しています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| アカウント・権限管理の見直し | 多要素認証(MFA)の徹底、不要な管理者アカウントや退職者アカウントの即時無効化、必要最小限のアクセス権限への絞り込み。 | 不正ログインや権限昇格による一斉被害の防止 |
| クラウド・ストレージ設定の棚卸し | 利用中のクラウドサービスにおけるデータベースや公開領域の設定、アクセス権限の再点検。 | 設定不備に起因する情報露呈の未然遮断 |
| バックアップの世代管理と分離 | ネットワークから切り離したオフライン環境や別基盤への定期的なバックアップ取得と復元手順の確認。 | ランサムウェア暗号化時の事業継続確保 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
政府や専門機関の要請を踏まえ、今日から自社およびサプライチェーンのリスクを低減するため、以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:委託先とクラウド利用状況の棚卸し:自社が利用しているクラウドサービスや外部委託先の一覧を作成し、どのようなデータを預けているかを可視化する。
- 第2のステップ:多要素認証とアクセス権の最小化の徹底:すべての管理コンソールや重要システムにおいて、多要素認証を必須化し、不要な権限を剥奪する。
- 第3のステップ:バックアップデータの隔離確認:万が一のランサムウェア感染やデータ消失に備え、バックアップがネットワークから隔離されて保存されているかを点検する。
4. 最後のセーフティネットとしての見極め方
どれほど厳重な対策を講じても、サプライチェーン全体を標的とした高度な攻撃を100%完全に防ぐことは困難です。万が一インシデントが発生した際には、原因調査費用、法的対応費用、事業中断に伴う損害など、多額の財務負担が生じるリスクがあります。そのため、自社の財務基盤を守る最後のセーフティネットとして、補償範囲(フォレンジック費用や賠償責任、休業損害など)が実務に即して設計されているサイバー保険の活用を客観的なリスクファイナンスの手法として検討することが、有効な判断基準となります。
5. まとめ
直近のクラウド障害やサプライチェーン攻撃の頻発は、もはや一部の大企業やIT企業だけの問題ではなく、あらゆる事業者にとって直面しうる経営リスクです。まずは自社の情報資産の所在を確認し、コストをかけずに実行できるアクセス権の見直しやバックアップの点検から、確実な一歩を踏み出してください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/11/cloud-supply-chain-risk-20261011/trackback/