


「出社したらすべてのパソコンの画面がロックされ、身代金を要求する脅迫文が表示されていた」「顧客データや財務ファイルが完全に暗号化され、業務が完全に停止した」。ランサムウェア(身代金要求型ウイルス)による感染被害は、もはや大企業だけの問題ではなく、セキュリティが手薄な中小企業をターゲットに連日のように発生しています。データ復旧やシステム再構築にどれほどのコストがかかるのか、現実的な実損リスクと客観的な実務対策を解説します。
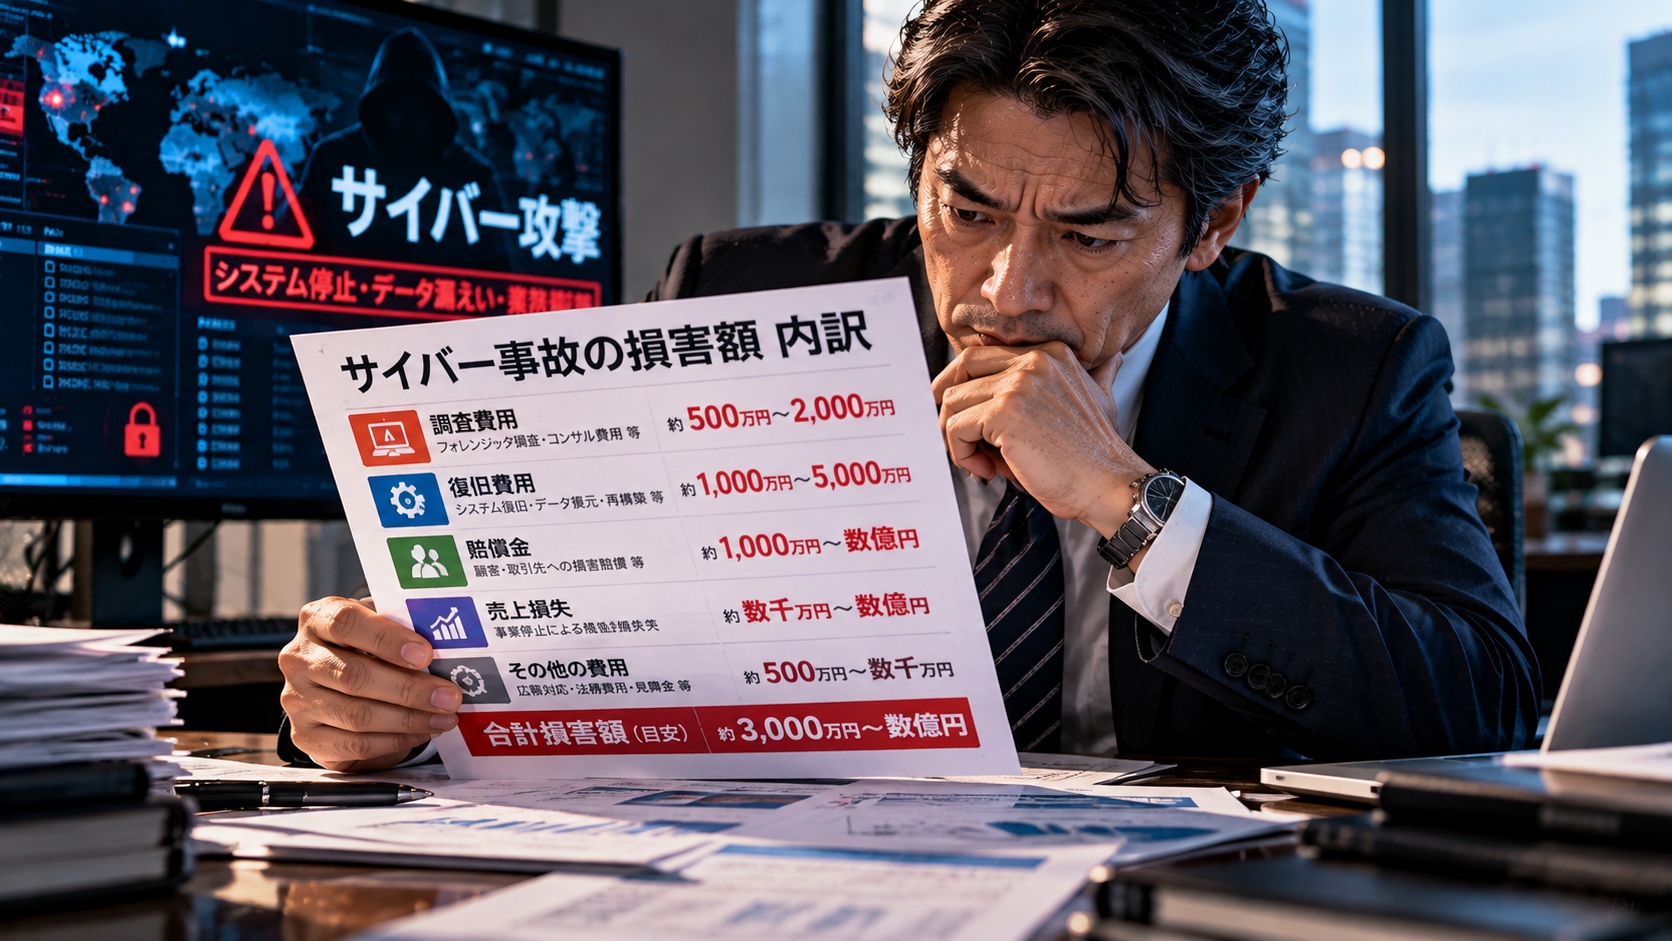
【公的統計エビデンスと被害額の内訳】
- 警察庁・IPAサイバー動向調査:中小企業におけるランサムウェア被害は年々増加傾向にあり、サプライチェーンの弱点を突いた侵入や、VPN機器の脆弱性悪用が主な感染経路となっている。
- ランサムウェア感染・データ暗号化による想定総損失(損保実査定データ):約1,000万円〜4,000万円超
- 実費用の内訳:
- 感染経路の特定および暗号化された端末のフォレンジック調査費用:150万円〜500万円
- サーバーの初期化、OS再インストールおよびネットワーク再構築費用:200万円〜700万円
- データ復旧作業・消失データの復元、取引先への謝罪・対応コスト:300万円〜1,500万円
- 業務停止に伴う売上消失および事業継続遅延による逸失利益:300万円〜1,200万円
目次[閉じる]
1. なぜ起こったのか?(事件の客観的原因分析)
事件の発端は、リモートワーク用のVPN機器の脆弱性放置や、不審な添付ファイルを開いたことによる不正アクセスでした。侵入したサイバー攻撃者は社内ネットワークを巧妙に回遊し、バックアップサーバーを含めたすべての重要データを同時に暗号化してしまいます。
「まさかうちの会社が狙われるはずがない」「バックアップを繋ぎっぱなしにしていた」という油断が原因となり、要求された身代金を支払ってもデータが確実に戻るとは限らないという二重の絶望に直面します。こうした構造的な隙が、企業の財務を一瞬で破壊します。
2. どうすれば防げたのか?(被害者側の0円防衛実務)
高額なセキュリティソフトを導入しなくても、「ネットワークから切り離されたオフラインバックアップ(3-2-1ルールの徹底)」と「多要素認証の導入」を行うだけで、ランサムウェアによる致命傷は確実に回避できます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | バックアップデータの「ネットワークからの物理的切り離し(エアギャップ)」の徹底 | ランサムウェアが侵入・暗号化しようとしても、オフライン媒体のデータは絶対に守り抜ける。 |
| 0円対策(最優先) | リモートアクセス(VPN等)や管理者アカウントへの「多要素認証(MFA)」の強制適用 | パスワードリスト攻撃や不正ログインを防ぎ、最初の侵入経路を強固に塞ぐ。 |
| 0円対策(最優先) | OSやファームウェアの脆弱性アップデート・不要なポート開放の定期的な棚卸し | 攻撃者に突破口となる既知の脆弱性を与えず、不正アクセスのリスクを大幅に低減。 |
| 低コスト対策 | ランサムウェア感染に伴う調査費用・復旧費用・休業損害を補償する「サイバー保険」の加入 | 万が一の感染時における高額な専門家調査や事業停止損失の財務リスクを完全カバー。 |
3. 明日から社内でゼロ円でできる基本防衛のステップ:3箇条
- 「バックアップは常時接続しない、取ったら外す」の運用を徹底する
外付けHDDやNASを繋ぎっぱなしにせず、バックアップ完了後は物理的に切り離します。 - 全社員の端末におけるOSやセキュリティパッチの適用状況を点検する
古いバージョンのまま放置されている端末がないか、社内ネットワーク全体を確認します。 - 不審なメールや添付ファイルに関する社内アラートと報告体制を再確認する
怪しい挙動を察知した際、速やかにネットワークを遮断できる初動ルールを共有します。
4. 最後のセーフティネットとしての見極め方:サイバー保険等の客観的判断基準
ランサムウェアによるデータ暗号化は、どれほど予防策を講じてもゼロ日攻撃などにより100%の侵入を防ぎきれないリスクがあります。
サイバー保険の客観的判断基準として、以下の要件を確認してください:
- ランサムウェア感染時のフォレンジック調査費用やシステム復旧費用が幅広く補償されているか
- 業務停止に伴う売上減少(休業損害・逸失利益)が補償対象に含まれているか
- インシデント発生時の専門的なネゴシエーションや法的支援のサポートが充実しているか
「データを人質に取られた際の強力な財務的セーフティネット」の確保が、企業の継続性を守ります。
5. まとめ:売り込みを完全排除した客観的結び
ランサムウェアによるデータ暗号化の脅威は、日頃のバックアップ管理の見直しで最小限に抑えられます。明日からのオフライン保管の徹底により、会社の大切な資産と信用を守り抜いてください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/04/ransomware-infection-and-massive-recovery-costs/trackback/