

「パソコンがウイルスに感染したらしいので、慌てて電源を落とし、再起動を繰り返した」「初期化すれば直ると思ってOSをクリーンインストールした」。実はこれ、サイバー攻撃を受けた現場で最も頻発している『最悪の初動ミス』です。PCの電源を切ったり再起動したりすると、メモリ(RAM)上に残されていた侵入経路や通信ログ、犯行の痕跡がすべて永久に消滅します。その結果、外部の専門機関にフォレンジック調査を依頼しても「調査不能(原因不明)」という最悪の鑑定結果しか出ません。元請け企業から「情報が漏れたかどうかも分からない企業とは怖くて取引できない」と通告され、即座に取引停止・契約解除に追い込まれた下請け工場の実例を交え、会社を救う0円の初動実務を客観的に解説します。
【公的統計エビデンスと被害額の内訳】
- 警察庁・IPA「サイバー攻撃被害に係る実態調査」:調査が長期化・不能となった企業の約3割で「発覚直後の不用意な再起動・電源OFF・初期化による揮発性データの喪失」が確認。
- 本事件規模(年商3億〜8億円・部品加工業)における想定総損失(損保実査定データ):約1,600万円〜3,200万円
- 実費用の内訳:
- フォレンジック調査費用(証拠復元作業難航に伴う追加工数):400万円〜700万円
- 原因特定不能に伴う元請け大手への損害賠償・違約金:500万円〜1,200万円
- 取引停止に伴う休業損害・固定費負担(約2ヶ月間):500万円〜900万円
- 個人情報保護委員会・監督官庁対応弁護士費用:200万円〜400万円
目次[閉じる]
1. なぜ起こったのか?(事件の客観的原因分析)
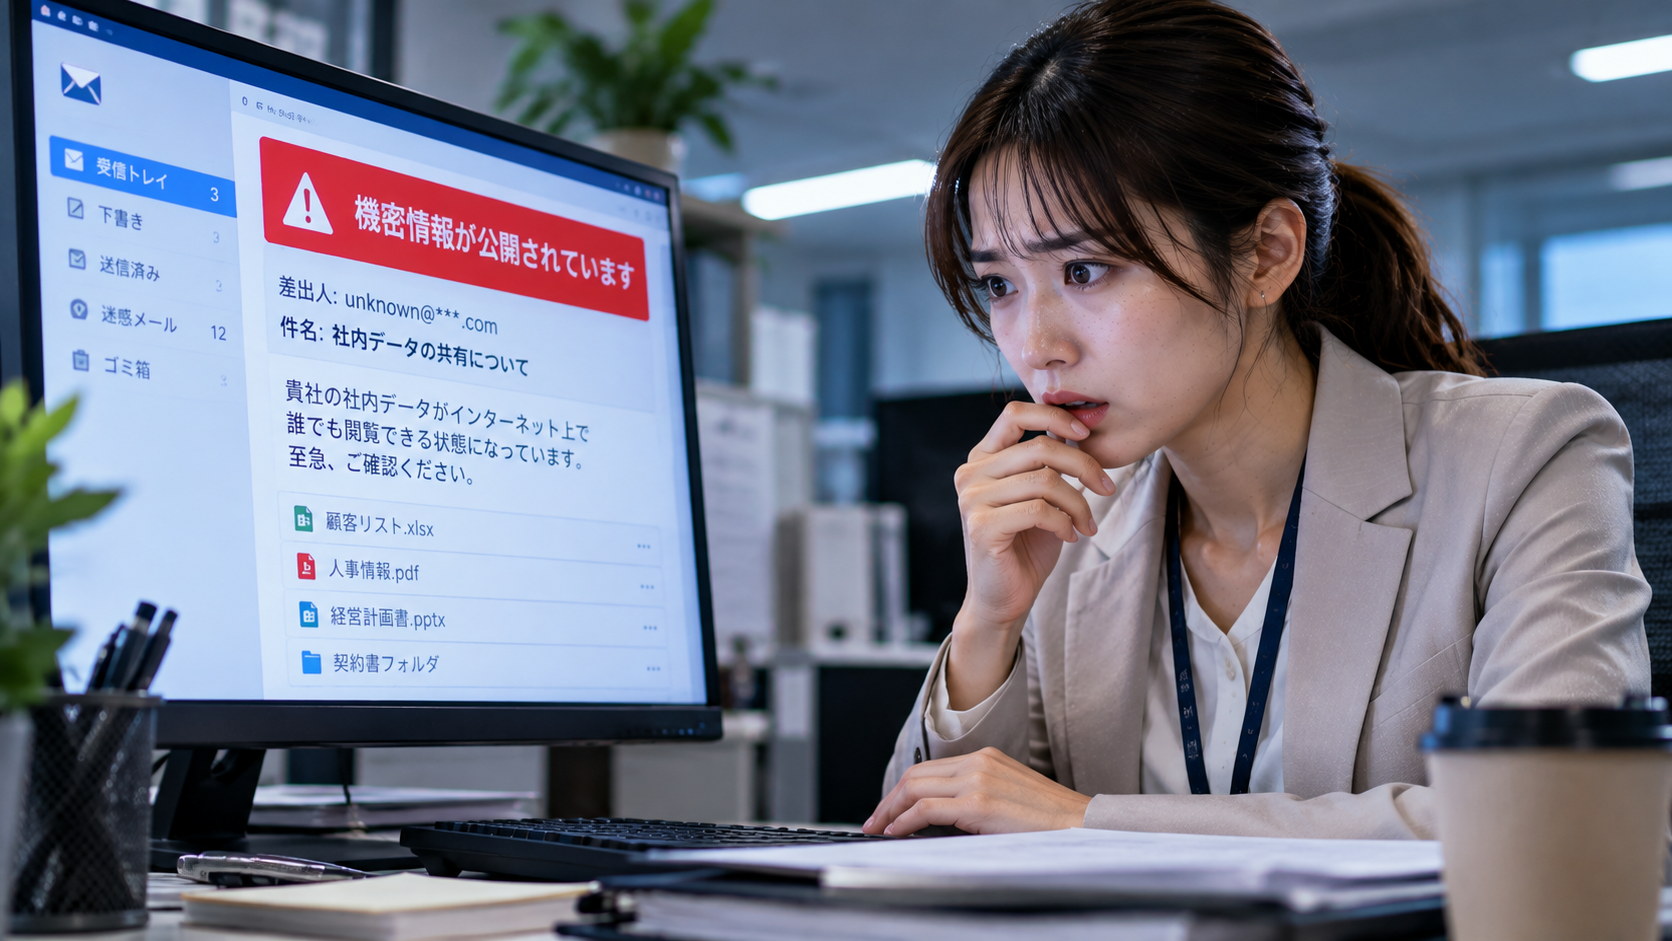
事件の発端は、工場の設計部門のPCに表示されたランサムウェアの感染警告でした。警告画面に動転した担当社員は、「電源を切ればウイルスの動きが止まるはずだ」と思い込み、電源ボタンを長押しして強制終了。さらに、直ることを期待して再起動を複数回試めてしまいました。
しかし、現代の高度なサイバー攻撃の痕跡(マルウェアの実行プロセスや通信先IPアドレス)は、ハードディスクではなく「メモリ(一時記憶領域)」にしか残らない設計になっています。電源を切った瞬間、メモリ内のデータは完全に揮発して消滅。駆けつけたフォレンジック専門業者がログを追おうにも証拠が一切残っておらず、「何が漏れたのか、どこまで侵入されたのか一切不明」という調査報告書しか作成できませんでした。元請けの大手メーカーは安全を最優先し、当該下請け工場とのネットワーク接続を遮断、全発注を即日停止したのです。
2. どうすれば防げたのか?(被害者側の0円防衛実務)
高額なEDRやセキュリティ機器がなくても、「感染発覚時の触り方」を1枚の紙でルール化しておくだけで、証拠保全と信頼喪失は100%防ぐことができます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | 「電源は触らずLANケーブルを抜く」の徹底 | 有線LANを物理的に引き抜き、Wi-Fiを切る。通信を遮断しつつメモリ上の証拠を完全維持。 |
| 0円対策(最優先) | 画面のスマホ撮影による一次記録 | 表示された警告メッセージ、ファイル名、エラーコードをスマホカメラで撮影し保全。 |
| 0円対策(最優先) | 初期化・ウイルススキャンの一切の禁止 | 市販ソフトで駆除を試みるとログが上書き改ざんされるため、専門家到着まで触らせない。 |
| 低コスト対策 | 「緊急初動手順カード」の全端末貼付 | モニター横に「線抜け・電源切るな・即報告」のラミネートカードを貼り付けパニック防止。 |
3. 明日から社内でゼロ円でできる基本防衛のステップ:3箇条
- 全社員に「警告が出たら絶対に電源を切るな、線を抜け」と周知する
パニックになった人間は本能的に電源を落とします。「電源を切らずにケーブルを抜くことが会社を救う」と朝礼で周知徹底してください。 - Wi-Fi接続のPCは「機内モード」または本体の無線スイッチを即座に切る
ノートPCの場合はLANケーブルが刺さっていないため、キーボードの物理スイッチや機内モード操作で外部通信を即遮断します。 - 社内の「IT責任者・経営者への直通エスカレーション連絡網」を1本化する
現場担当者が自分で何とかしようと弄り回す時間をゼロにし、発生から5分以内に責任者へ情報が集まるルールを作ります。
4. 最後のセーフティネットとしての見極め方:サイバー保険等の客観的判断基準
インシデント発生時、自社単独で証拠保全を行うことは困難であり、外部の専門調査機関(フォレンジック事業者)の緊急派遣が必須となります。しかし、この調査費用は1回で数百万円規模に達し、中小企業の資金繰りを圧迫します。
サイバー保険の客観的判断基準として、以下の要件を確認してください:
- フォレンジック調査費用が自己負担なし(実費補償・限度額500万〜1,000万円以上)でカバーされているか
- 保険会社提携の「専門セキュリティ初動レスポンスチーム」を即日現場へ手配できるサービスが付帯しているか
- 原因特定後、取引先への説明や監督官庁への報告書作成に伴う「弁護士・コンサルティング費用」が補償されるか
調査費用が出ない保険では、原因究明を諦めざるを得ず、結果として取引先からの契約解除を招いてしまいます。
5. まとめ:売り込みを完全排除した客観的結び
サイバー攻撃を受けた際、「再起動してしまった」「電源を切ってしまった」という現場の善意の行動が、結果として会社を破滅させる証拠隠滅になってしまう事例が後を絶ちません。被害を最小限に食い止め、取引先の信用を守るための合言葉は「電源切るな、線を抜け」です。明日から社内でこの初動ルールを共有し、万が一のパニックを防いでください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/03/reboot-evidence-loss-forensics-failure/trackback/